 ZIEN
Z-PEN모의해킹 · 전문가 수행
지엔 전문가
모의해킹 서비스
해커가 뚫기 전에, 지엔이 먼저 뚫어 봅니다
웹·모바일·API·인프라·클라우드부터 하드웨어·펌웨어까지, 실제 공격자 순서대로 침투 테스트합니다.
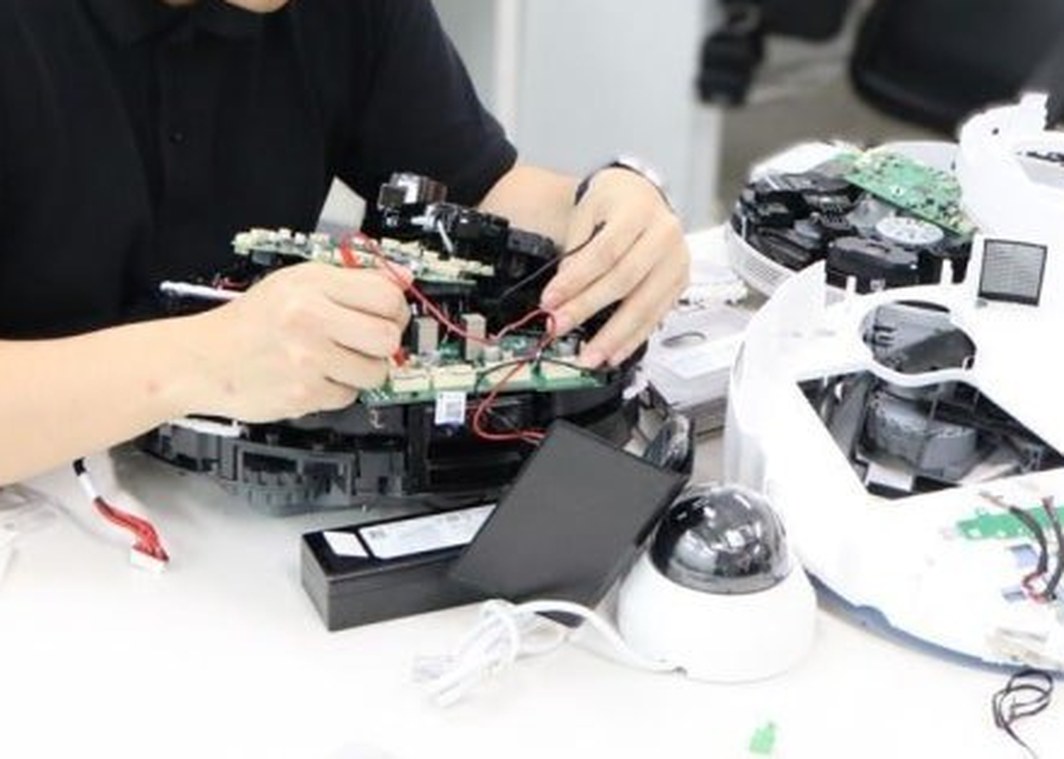
WHAT WE DO해커의 실전 공격 그대로,
해커의 실전 공격 그대로,
지엔 공격 전문가가 직접 뚫어 봅니다
해킹대회에서 실력을 증명한 지엔 공격 연구팀이 실제 공격자와 같은 순서로 서비스에 침투해 봅니다.
Web로그인·권한·입력값 처리 등 웹 서비스에서 실제 침투가 가능한 경로를 확인합니다.
모바일
02API
03인프라
04클라우드
05하드웨어
06펌웨어
07무선 통신
08내부망
09AI·LLM
10WHO DOES IT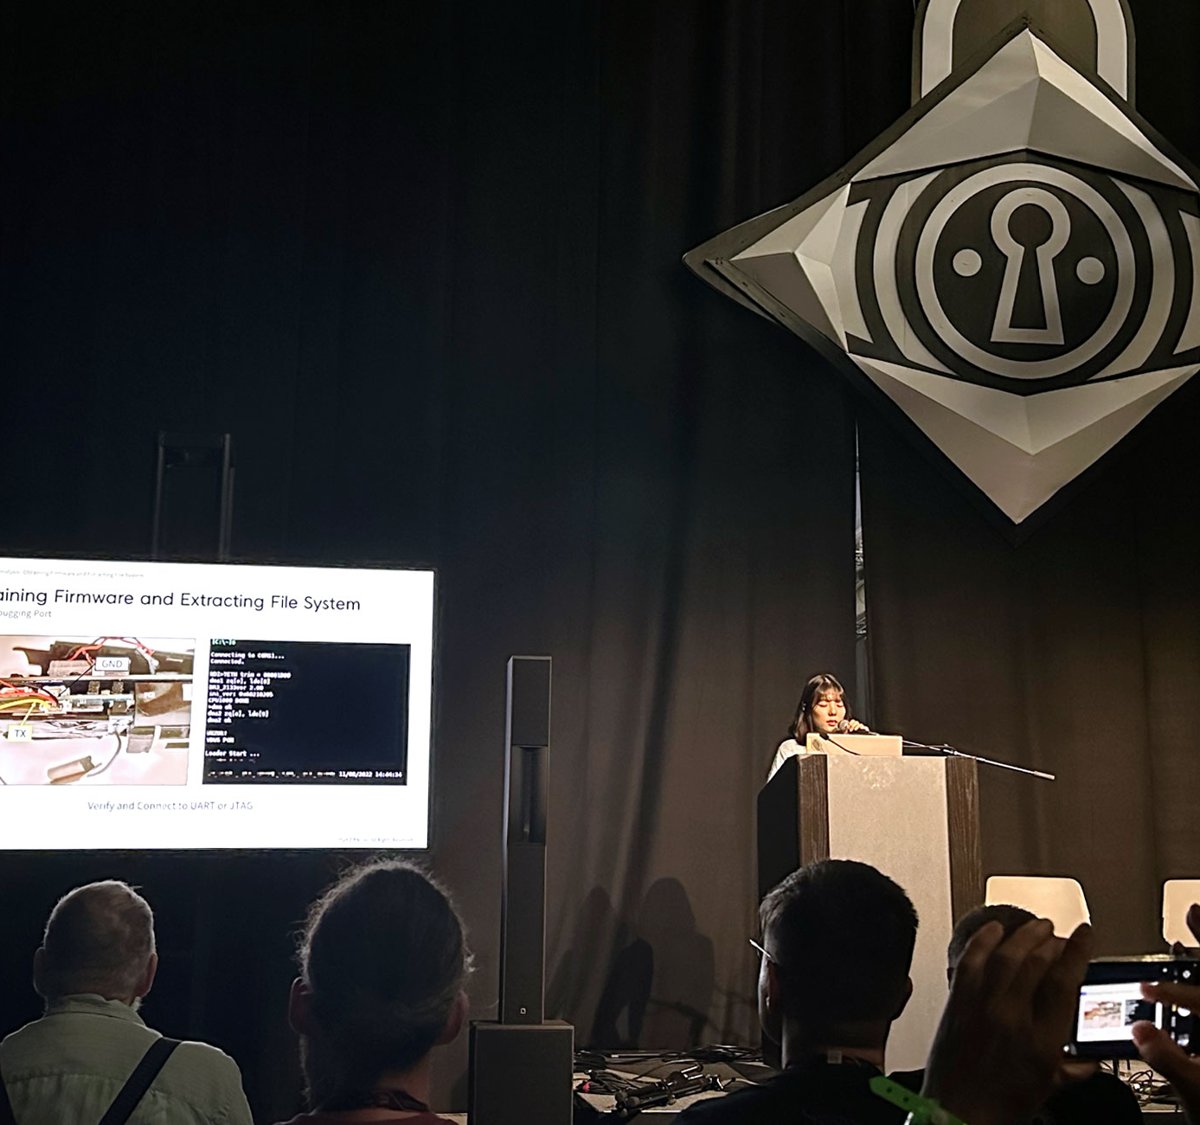
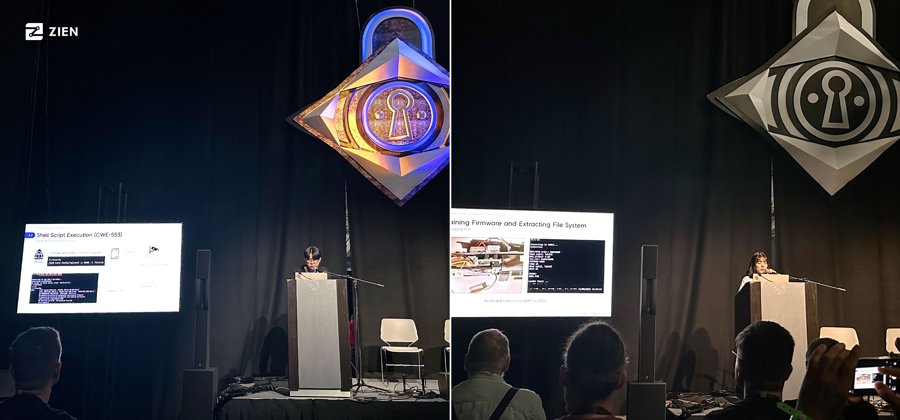
DEF CON 무대 발표 현장 · 펌웨어 추출 시연
무대에서 검증된 팀이 직접 수행합니다
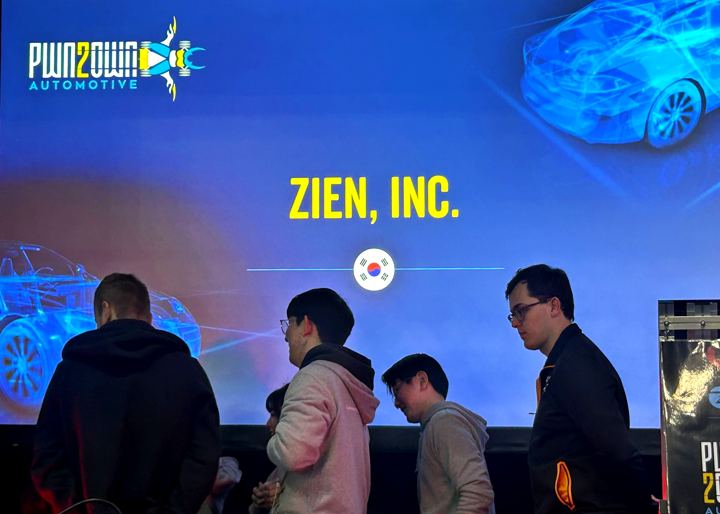
정부 대회 수상부터 세계 최고 해킹대회 Pwn2Own까지, 실제 제품으로 증명한 지엔 공격 연구팀이 점검을 직접 수행합니다.
2년
Pwn2Own 연속 해킹 성공
100+
제로데이 취약점 발견
10건
특허 보유 (국내 · 미국)
- 2026.01Pwn2Own Automotive 2026 해킹 성공전기차 충전기 해킹 성공
- 2025Pwn2Own Automotive 2025 해킹 성공차량 인포테인먼트 해킹 성공
- 2024.08DEF CON 32 · Hack the TV 우승TV 해킹 CTF 부문 우승
- 2023.10정보통신기획평가원 원장상 수상사이버보안챌린지 (스마트시티 보안)
- 2022.12과학기술정보통신부 장관상 1위사이버보안챌린지 (스마트홈 보안)
CONTACT
점검 대상만 알려주세요
점검 대상만 알려주시면, 범위와 기간을 정리해 영업일 5일 이내에 회신드립니다.
support@zi-en.io · 070-4571-9854FAQ
자주 묻는 질문
Q무엇을 점검하나요?상세 내용 보기 ▾
웹·모바일·API부터 클라우드·내부망까지, 실제 공격자가 들어올 수 있는 경로를 봅니다.
01웹·모바일02클라우드03서버·네트워크
Q자동 취약점 스캐너와 무엇이 다른가요?상세 내용 보기 ▾
스캐너는 알려진 패턴을 찾는 데서 멈춥니다. 지엔은 공격자처럼 여러 취약점을 엮어 실제로 어디까지 뚫리는지 확인하고, 실제로 위험한 것만 골라 알려 드립니다.
01실제 공격 경로02취약점 연계03오탐 제거
Q하드웨어·펌웨어·무선 통신도 점검하나요?상세 내용 보기 ▾
네. 웹과 앱뿐 아니라 기기의 하드웨어 디버그 포트, 펌웨어, Wi-Fi·BLE 같은 무선 통신까지 10개 영역을 점검합니다.
01하드웨어02펌웨어03무선 통신
QAI·LLM 서비스도 점검할 수 있나요?상세 내용 보기 ▾
네. 챗봇·AI 기능에 프롬프트를 조작해 내부 데이터를 빼내거나 권한을 넘어서는 동작을 하게 만들 수 있는지 확인합니다.
01프롬프트 조작02데이터 유출03권한 우회
Q정보를 얼마나 줘야 하나요?상세 내용 보기 ▾
아무 정보 없이 외부 공격자처럼 시작할 수도 있고, 계정이나 설계 자료를 받아 더 깊이 볼 수도 있습니다. 목적에 맞춰 방식을 함께 정합니다.
01블랙박스02그레이박스03화이트박스
Q얼마나 걸리고 운영에 영향이 있나요?상세 내용 보기 ▾
범위에 따라 상이하며, 시간대와 강도를 미리 정해 운영에 영향이 가지 않게 진행합니다.
01기간 협의02시간대 지정03강도 조절
Q무엇을 받게 되나요?상세 내용 보기 ▾
재현 절차와 우선순위가 붙은 보고서, 조치 가이드, 재검증 결과를 받습니다.
01점검 보고서02조치 가이드03재검증 결과
Q찾은 취약점은 어떻게 고치나요?상세 내용 보기 ▾
보고서의 조치 가이드대로 고치고, Z-ONE에서 담당자·기한별로 조치 현황을 관리합니다. 고친 뒤에는 같은 공격을 다시 해서 막혔는지 확인합니다.
01조치 가이드02Z-ONE 관리03재검증
Q정기적으로 점검받을 수도 있나요?상세 내용 보기 ▾
네. 서비스가 바뀔 때마다 새 취약점이 생기므로, 연간 계획에 맞춰 주기적으로 점검하는 방식도 가능합니다.
01연간 계획02주기 점검03변경 시 재점검