지엔 박한렬 연구원, “OEM 장비서 발견된 취약점은 제조된 제품까지 번질수 있어 보안강화 필요”
IoT 디바이스 펌웨어 공개 시 소스코드 암호화 필요성 강조
지엔 R&D 팀, IoT 섹션 내 ‘TV hacking CTF’ 부문서 우승
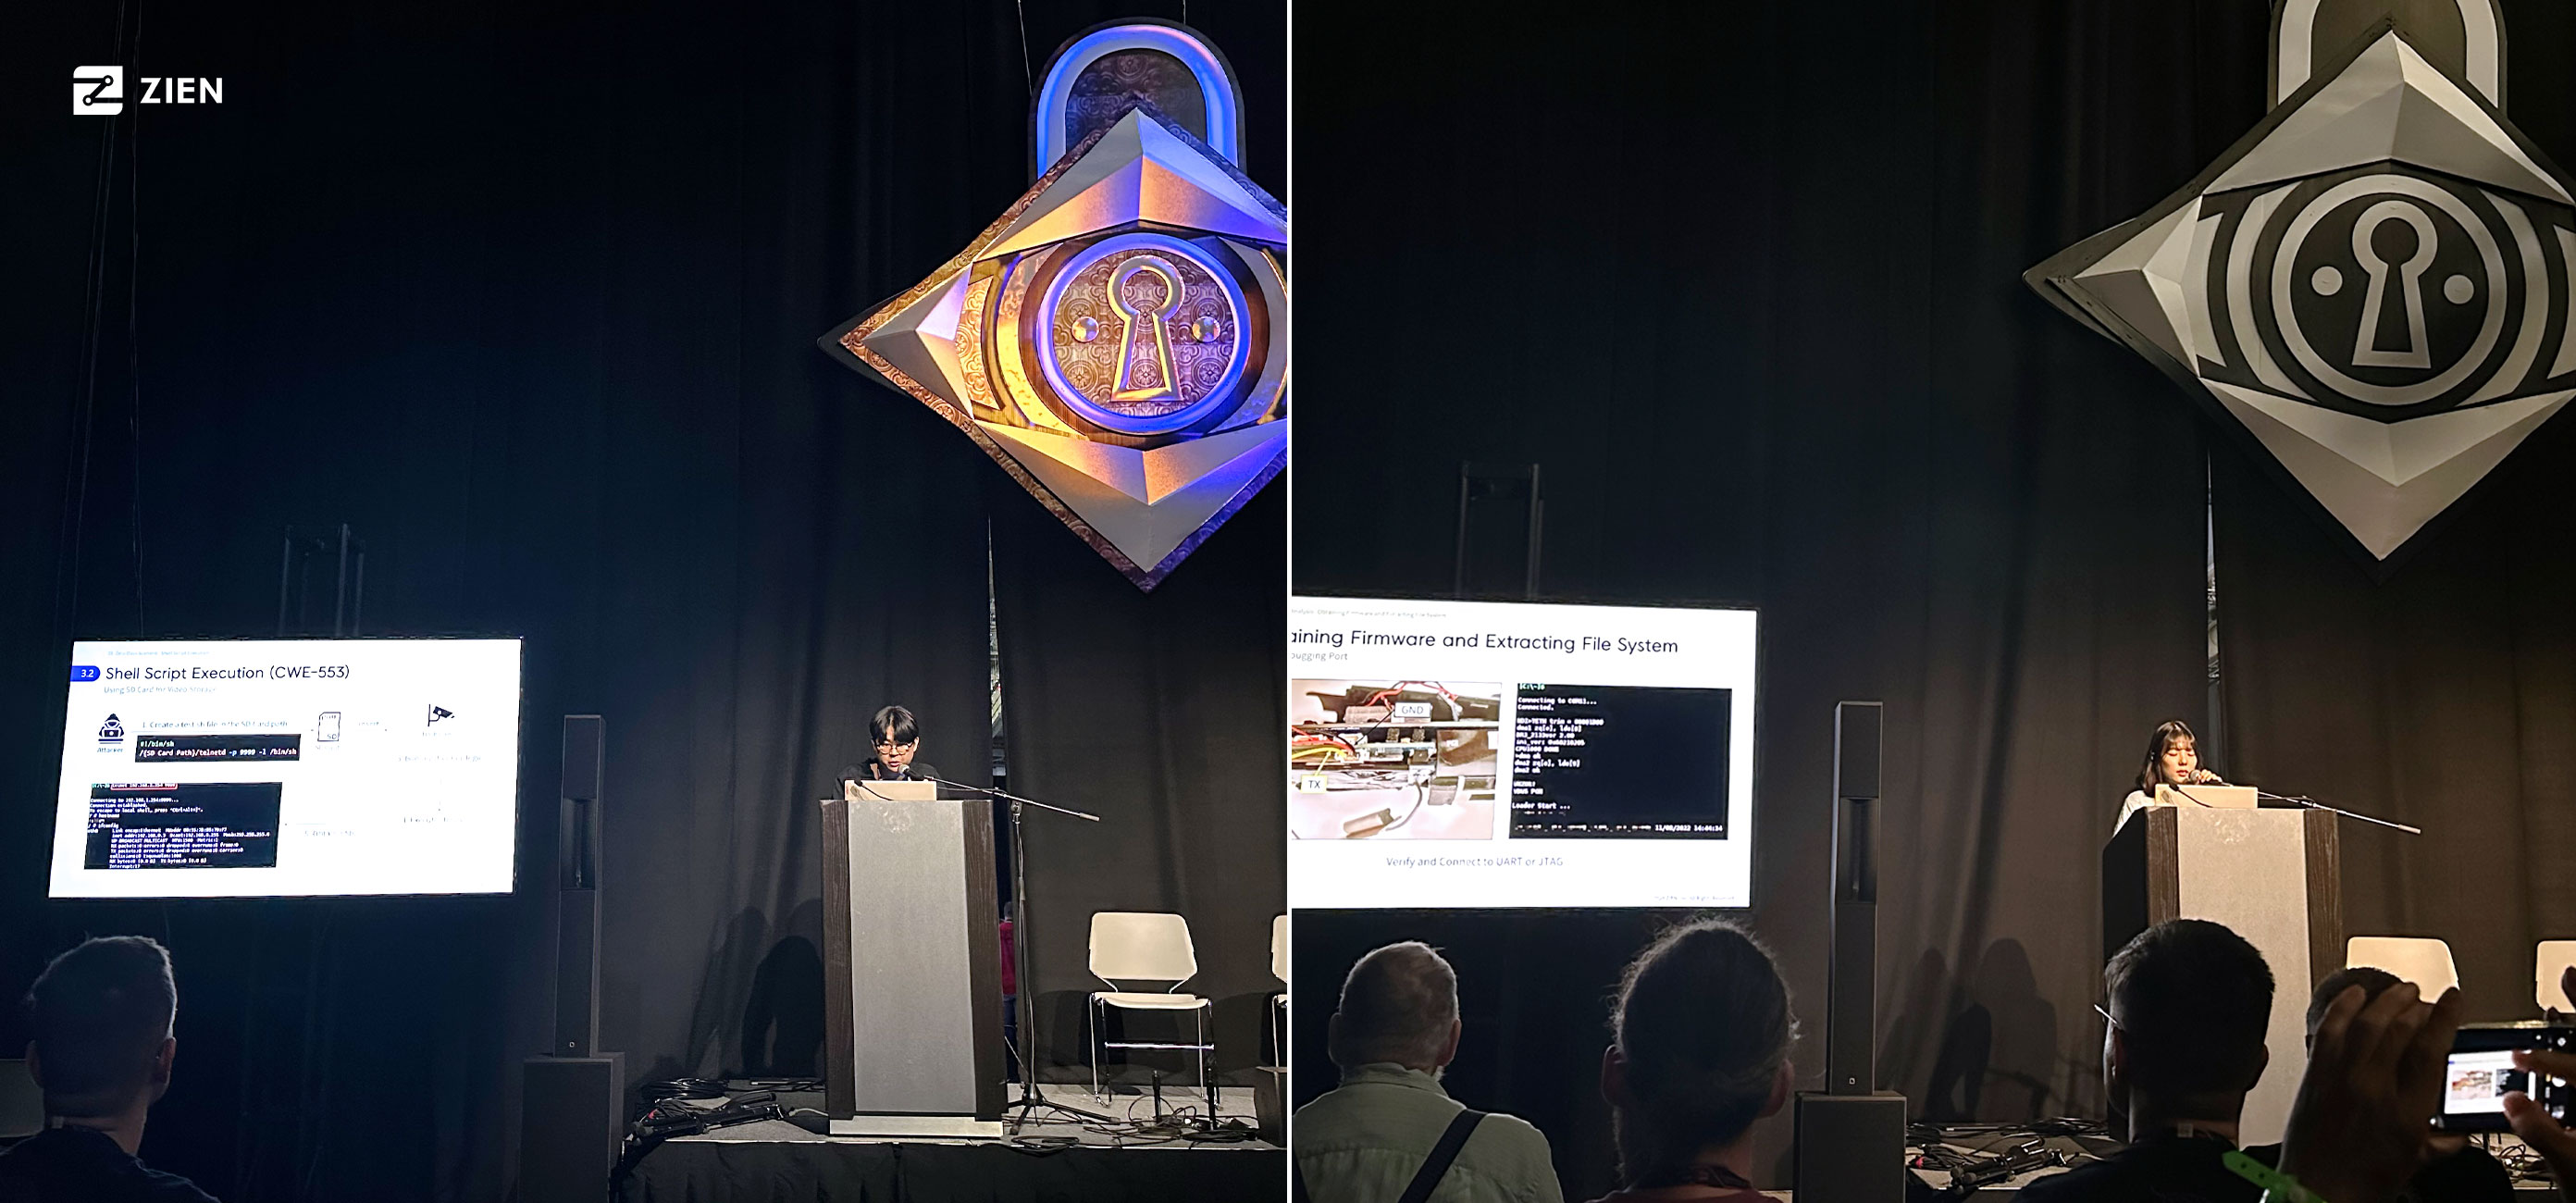
(왼쪽부터) 박한렬 선임 연구원 이효진 선임 연구원
XIoT 융합 보안 전문 기업 지엔(ZIEN)이 미국 라스베가스 컨벤션센터에서 개최된 ‘DEF CON 32’ 세계 최대 규모 해킹 및 정보 보안 컨퍼런스에 참여해 연구결과를 발표했다고 13일 밝혔다.
DEF CON은 전 세계 해커들이 모여 최신 기술이 반영된 연구성과를 발표하는 행사로, 1993년부터 미국 라스베이거스에서 매년 개최돼 올해 32회를 맞이했다.
이 컨퍼런스는 보안업계 글로벌 시장 흐름을 선도하는 등 업계의 큰 영향을 주는 주요 행사로, 보안 분야 전문가들의 지식과 기술을 공유하는 장으로 활용되고 있다.
지엔은 펌웨어의 취약점을 자동으로 분석해 기기 보안을 강화해주는 솔루션을 제공하는 기업이다. 지엔 R&D팀은 DEF CON 33개 섹션 중 ‘IoT’ (사물인터넷 보안)부문에서 한국, 미국, 독일, 중국 등 주요국가의 블랙박스에서 식별된 ▲공통 특성 및 취약점 ▲펌웨어 및 실행파일 추출 과정 ▲제조사 통신장비 커스텀 프로토콜 구조 ▲IoT 장비 공격자 추적 방지 우회 기법 등을 설명하고 취약점을 보완하기 위한 해결책을 제시했다.
최근 출시되는 블랙박스들은 네트워크 기능을 기반으로 스마트폰, PC 등의 연결을 통해 실시간으로 영상을 모니터링하고 저장할 수 있다. 하지만 네트워크 기능의 추가로 인해 보안 취약점이 발생할 가능성이 높아 해커들이 블랙박스 펌웨어에 접근해 공격할 수 있는 벡터가 늘어나게 된다.
또 우리 일상에는 도로 곳곳의 블랙박스로 인해 사각지대가 없다고 말할만큼 블랙박스가 널리 이용되고 있다. IT 기술이 발전함에 따라 블랙박스의 보안 취약점이 발생할 여지가 있음에도 불구하고 지난 3년간 전 세계에서 발견된 블랙박스의 취약점은 극 소수에 불과하다. 블랙박스 제조사 뿐만 아니라 보안 업계에서도 블랙박스에 대한 보안 취약점의 관심도가 낮기 때문이다.
지엔 R&D팀 박한렬 연구원은 “주요 국가에서 제조한 9개사의 블랙박스 중 4곳은 동일한 OEM 장비를 사용했다”며 “OEM 장비의 기본 프로그램에서 취약점이 발생할 경우, 해당 보드를 기반으로 제작된 모든 장비들에서 동일한 취약점이 발생할 수 있다”고 말했다.
이어 “OEM 장비를 만드는 제조사는 보안에 더욱 신경써야 한다”며 “해당 장비를 사용하기 전에 철저한 보안 검사를 진행해야 한다”고 강조했다.
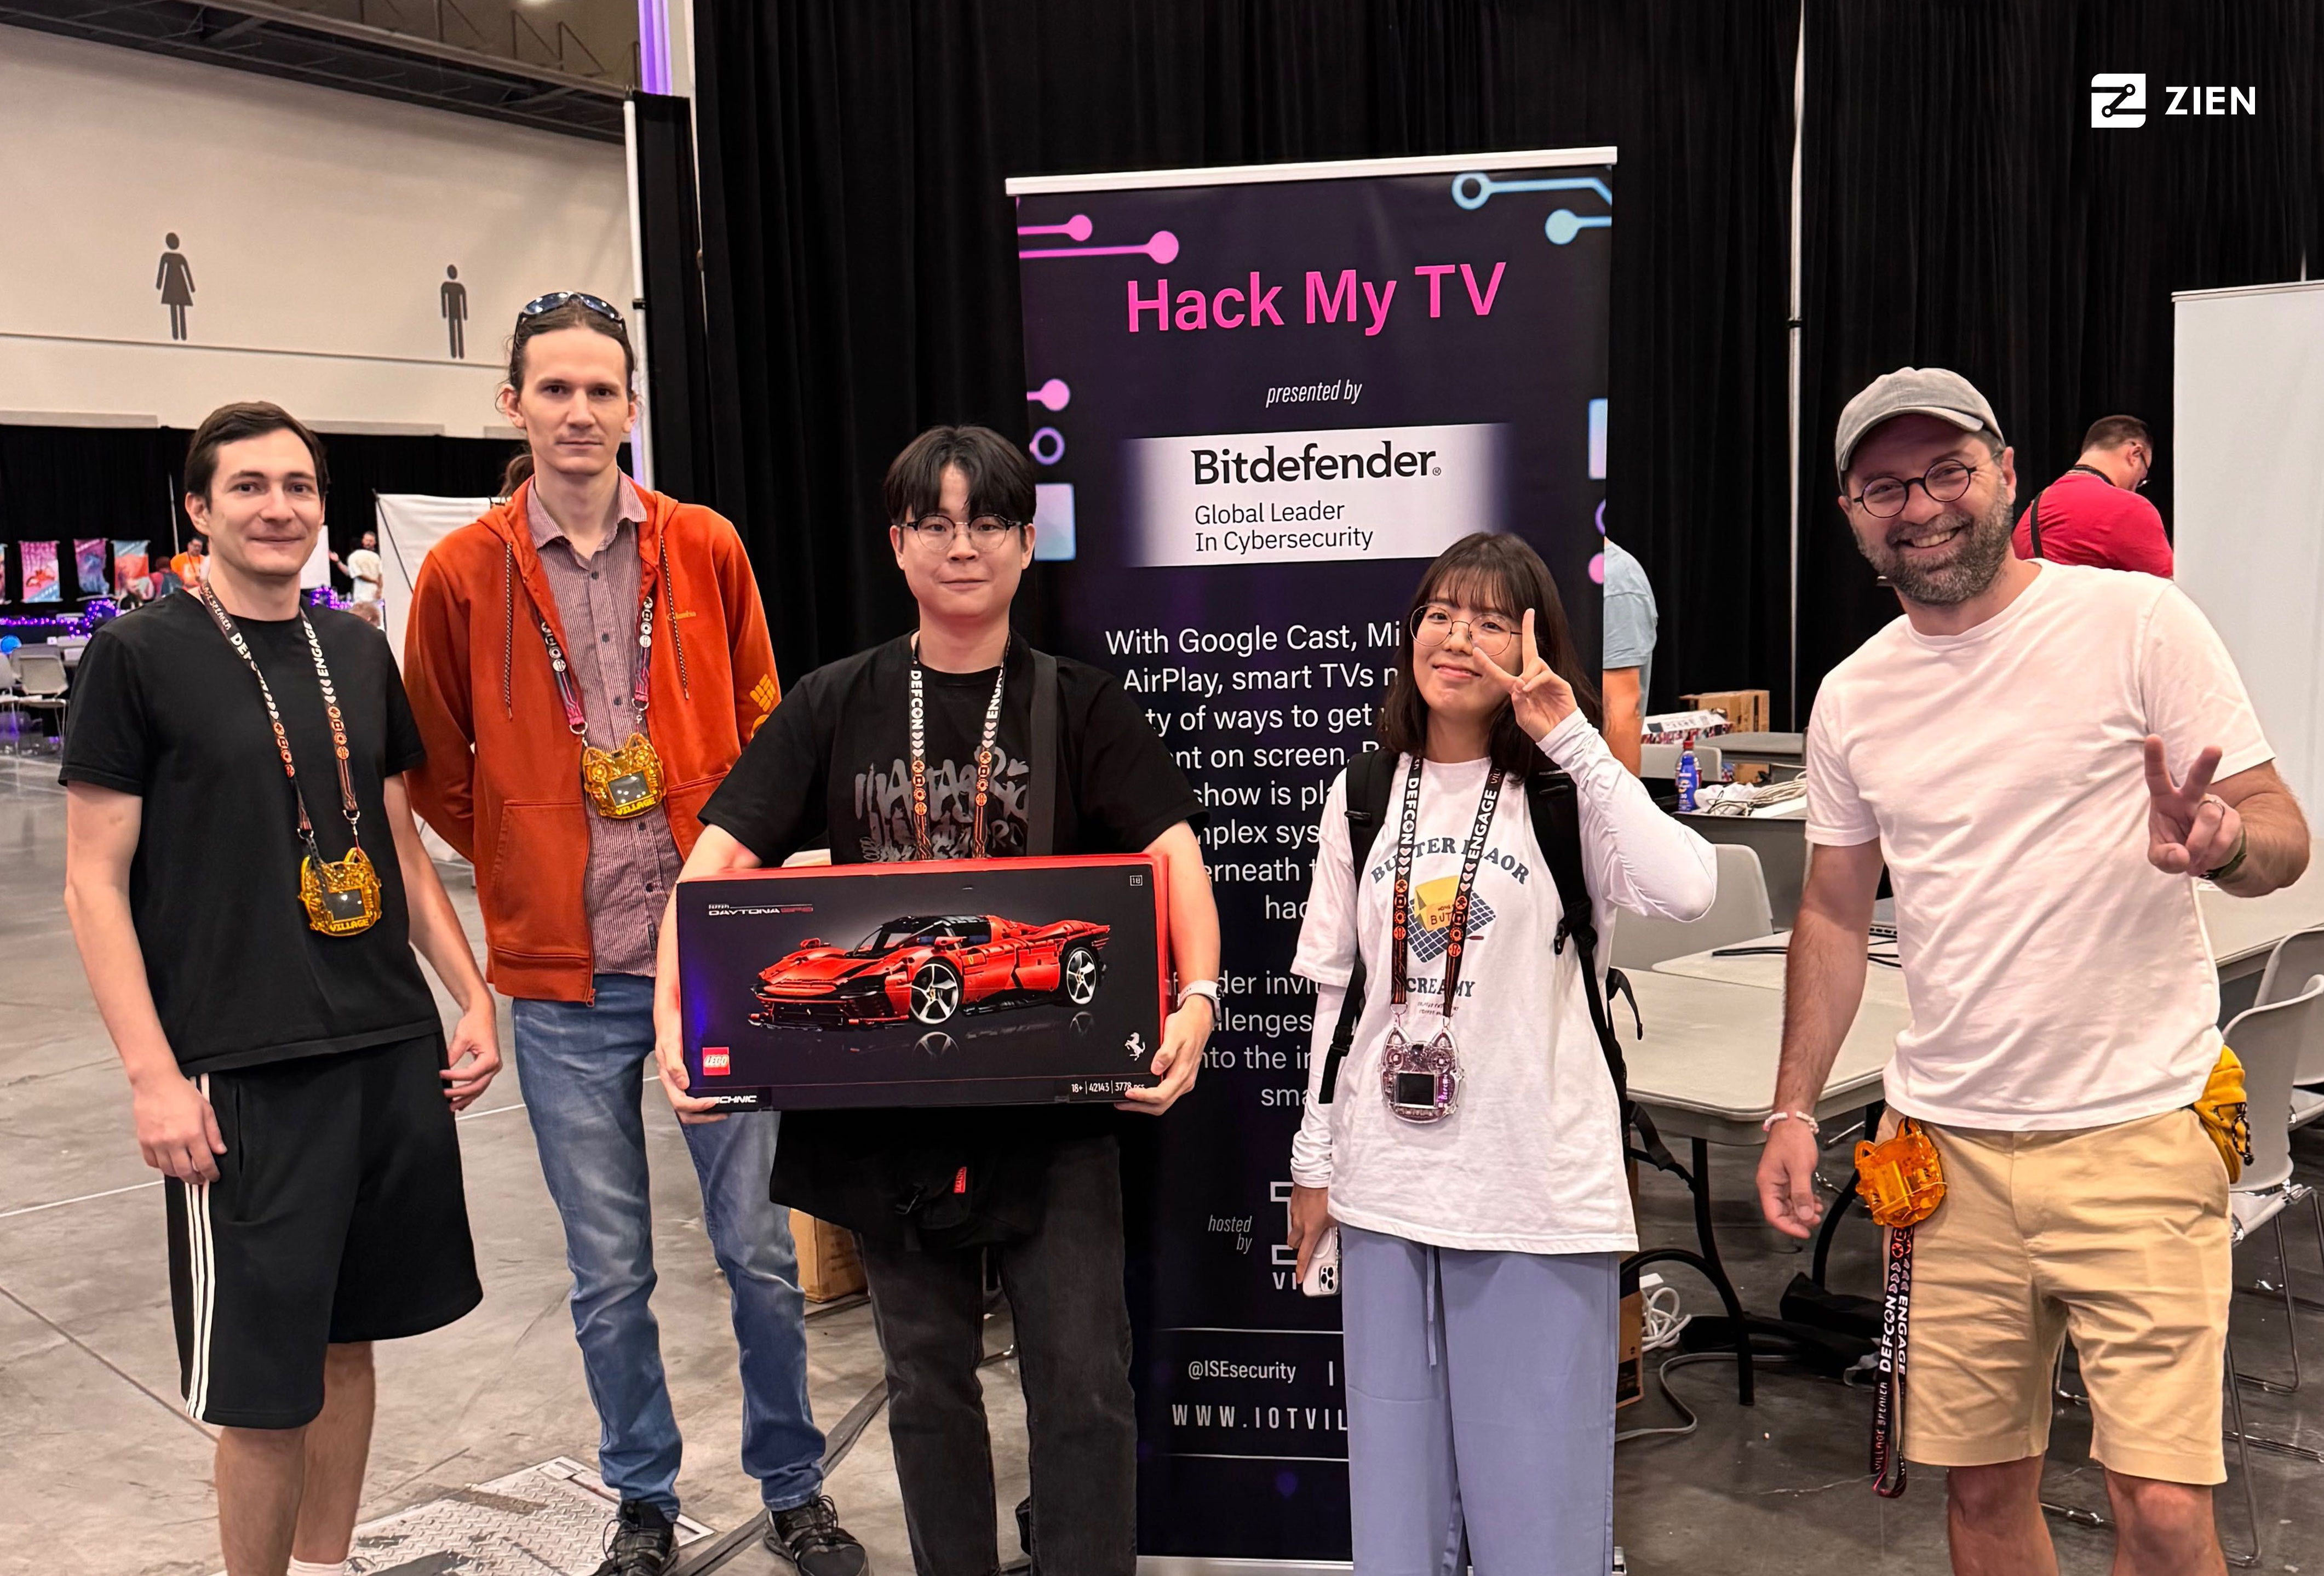
한편 지엔 R&D 팀은 IoT Village 내 Hack the TV(‘TV hacking CTF’ 부문)에서 30개 팀 중 1등을 차지해 우승의 영예를 안았다.
지엔 조영민 대표는 “이번 DEF CON 32 참가를 통해 글로벌 무대에서 IoT 보안 분야의 선도적 연구 성과를 공유할 수 있어 매우 뜻깊게 생각한다”며 “지엔은 앞으로도 지속적인 연구와 혁신을 통해 IoT 기기의 보안을 강화하고, 더 안전한 디지털 환경 구축에 기여할 예정이다. 지엔의 기술이 글로벌 IoT 보안 시장에서 한국의 위상을 높이는 데 일조할 수 있기를 기대한다”고 말했다.
출처 : Issue & Biz