2024년 8월 초, 한국의 기온이 35도, 습도가 85%에 도달하는 때, 미국 라스베이거스에서 열린 DEF CON 32의 IoT Village 발표에 참석하였습니다.
준비 과정에서 많은 연구와 주제 선정, 그리고 주최 측과의 연락 등 많은 노력이 필요했습니다.
인천공항에서 비행기 기다리면서 발표 연습
라스베이거스는 기본적으로 40도를 넘는 건조한 사막 날씨였습니다.
옆에서 라디에이터를 들고 다니며 뜨거운 바람을 쐬는 것처럼 예상보다 훨씬 더 뜨거운 날씨와 강한 햇빛이 우리를 맞이하였으나, 첫 DEF CON 참석이라는 설렘이 커서 더위보다는 기대감이 앞섰습니다.
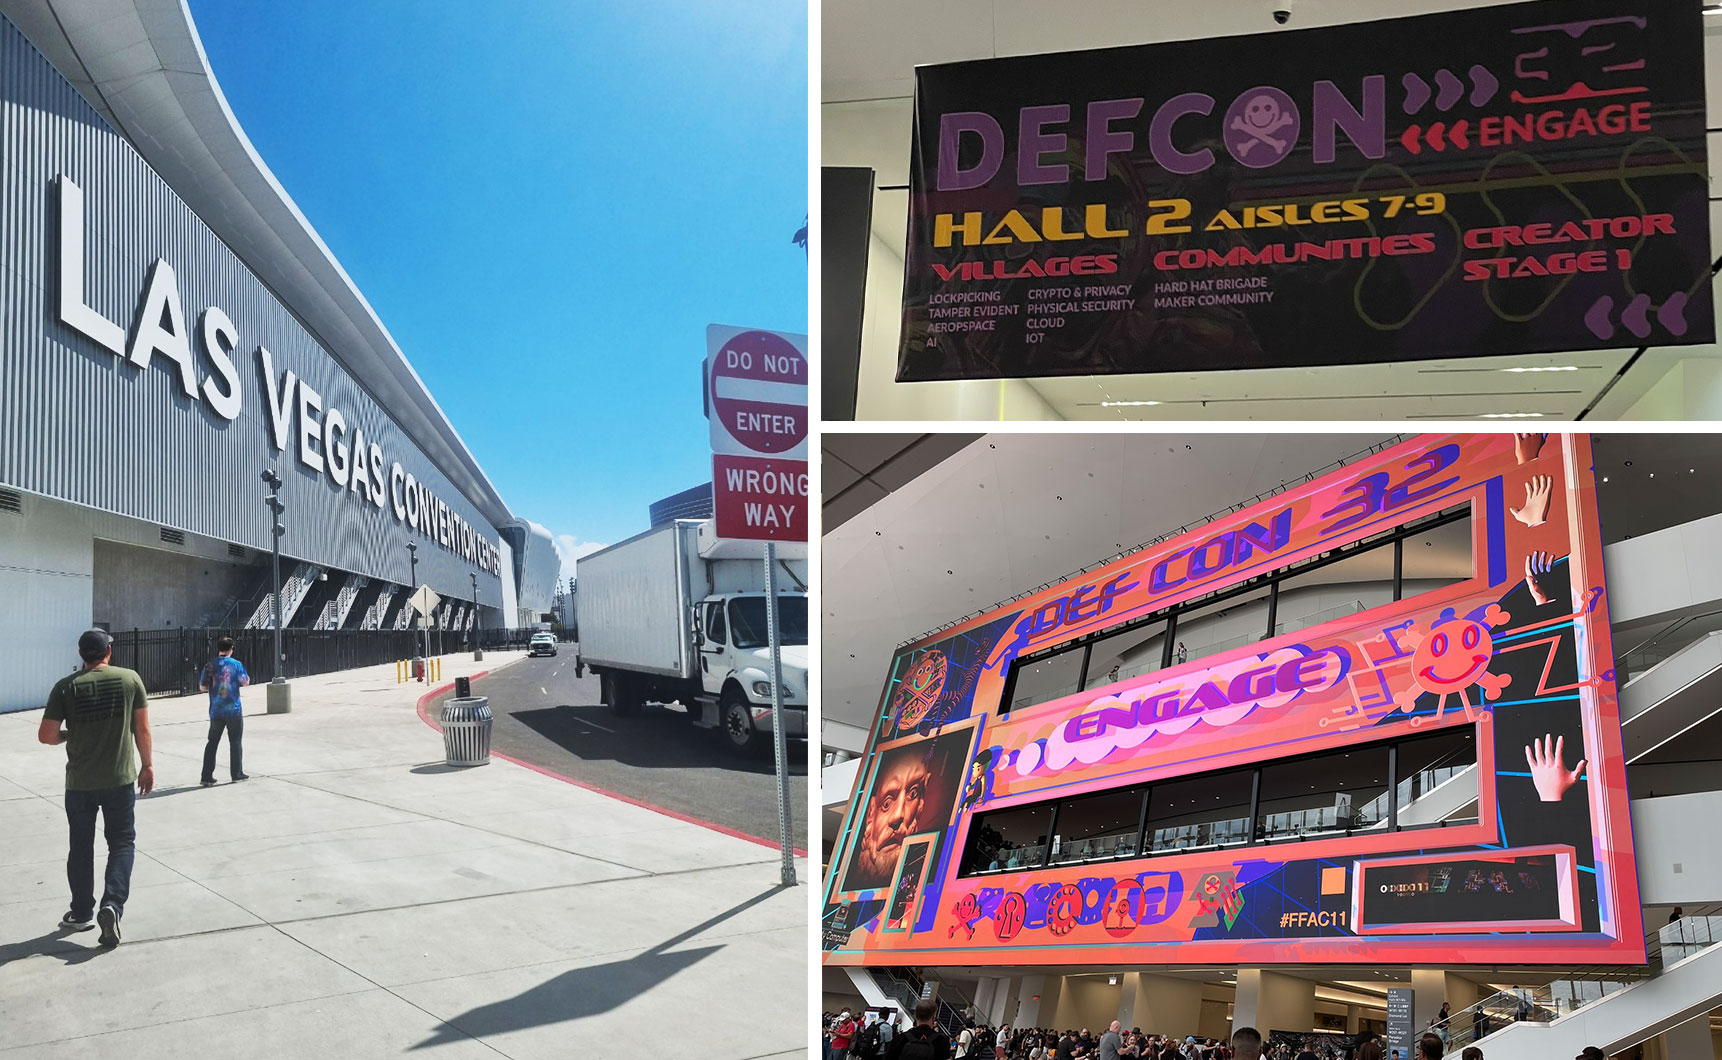
첫째 날, 발표자 등록 및 입장 배지를 받기 위해 Las Vegas Convention Center(LVCC) West Hall로 향했습니다. 일찍 도착했음에도 이미 많은 사람들이 와 있었고, 등록을 위한 줄이 매우 길었습니다. 세계 최고 보안 컨퍼런스라는 명성에 걸맞게 굿즈(merchandise)를 구매하기 위한 줄에도 오래 기다려야 했습니다. 굿즈는 스티커, 티셔츠, 모자, 가방, 텀블러 등 다양했습니다. 7시간을 기다려서 구매했다는 이야기를 들으면서 DEF CON의 인기를 실감하는 순간이었습니다.
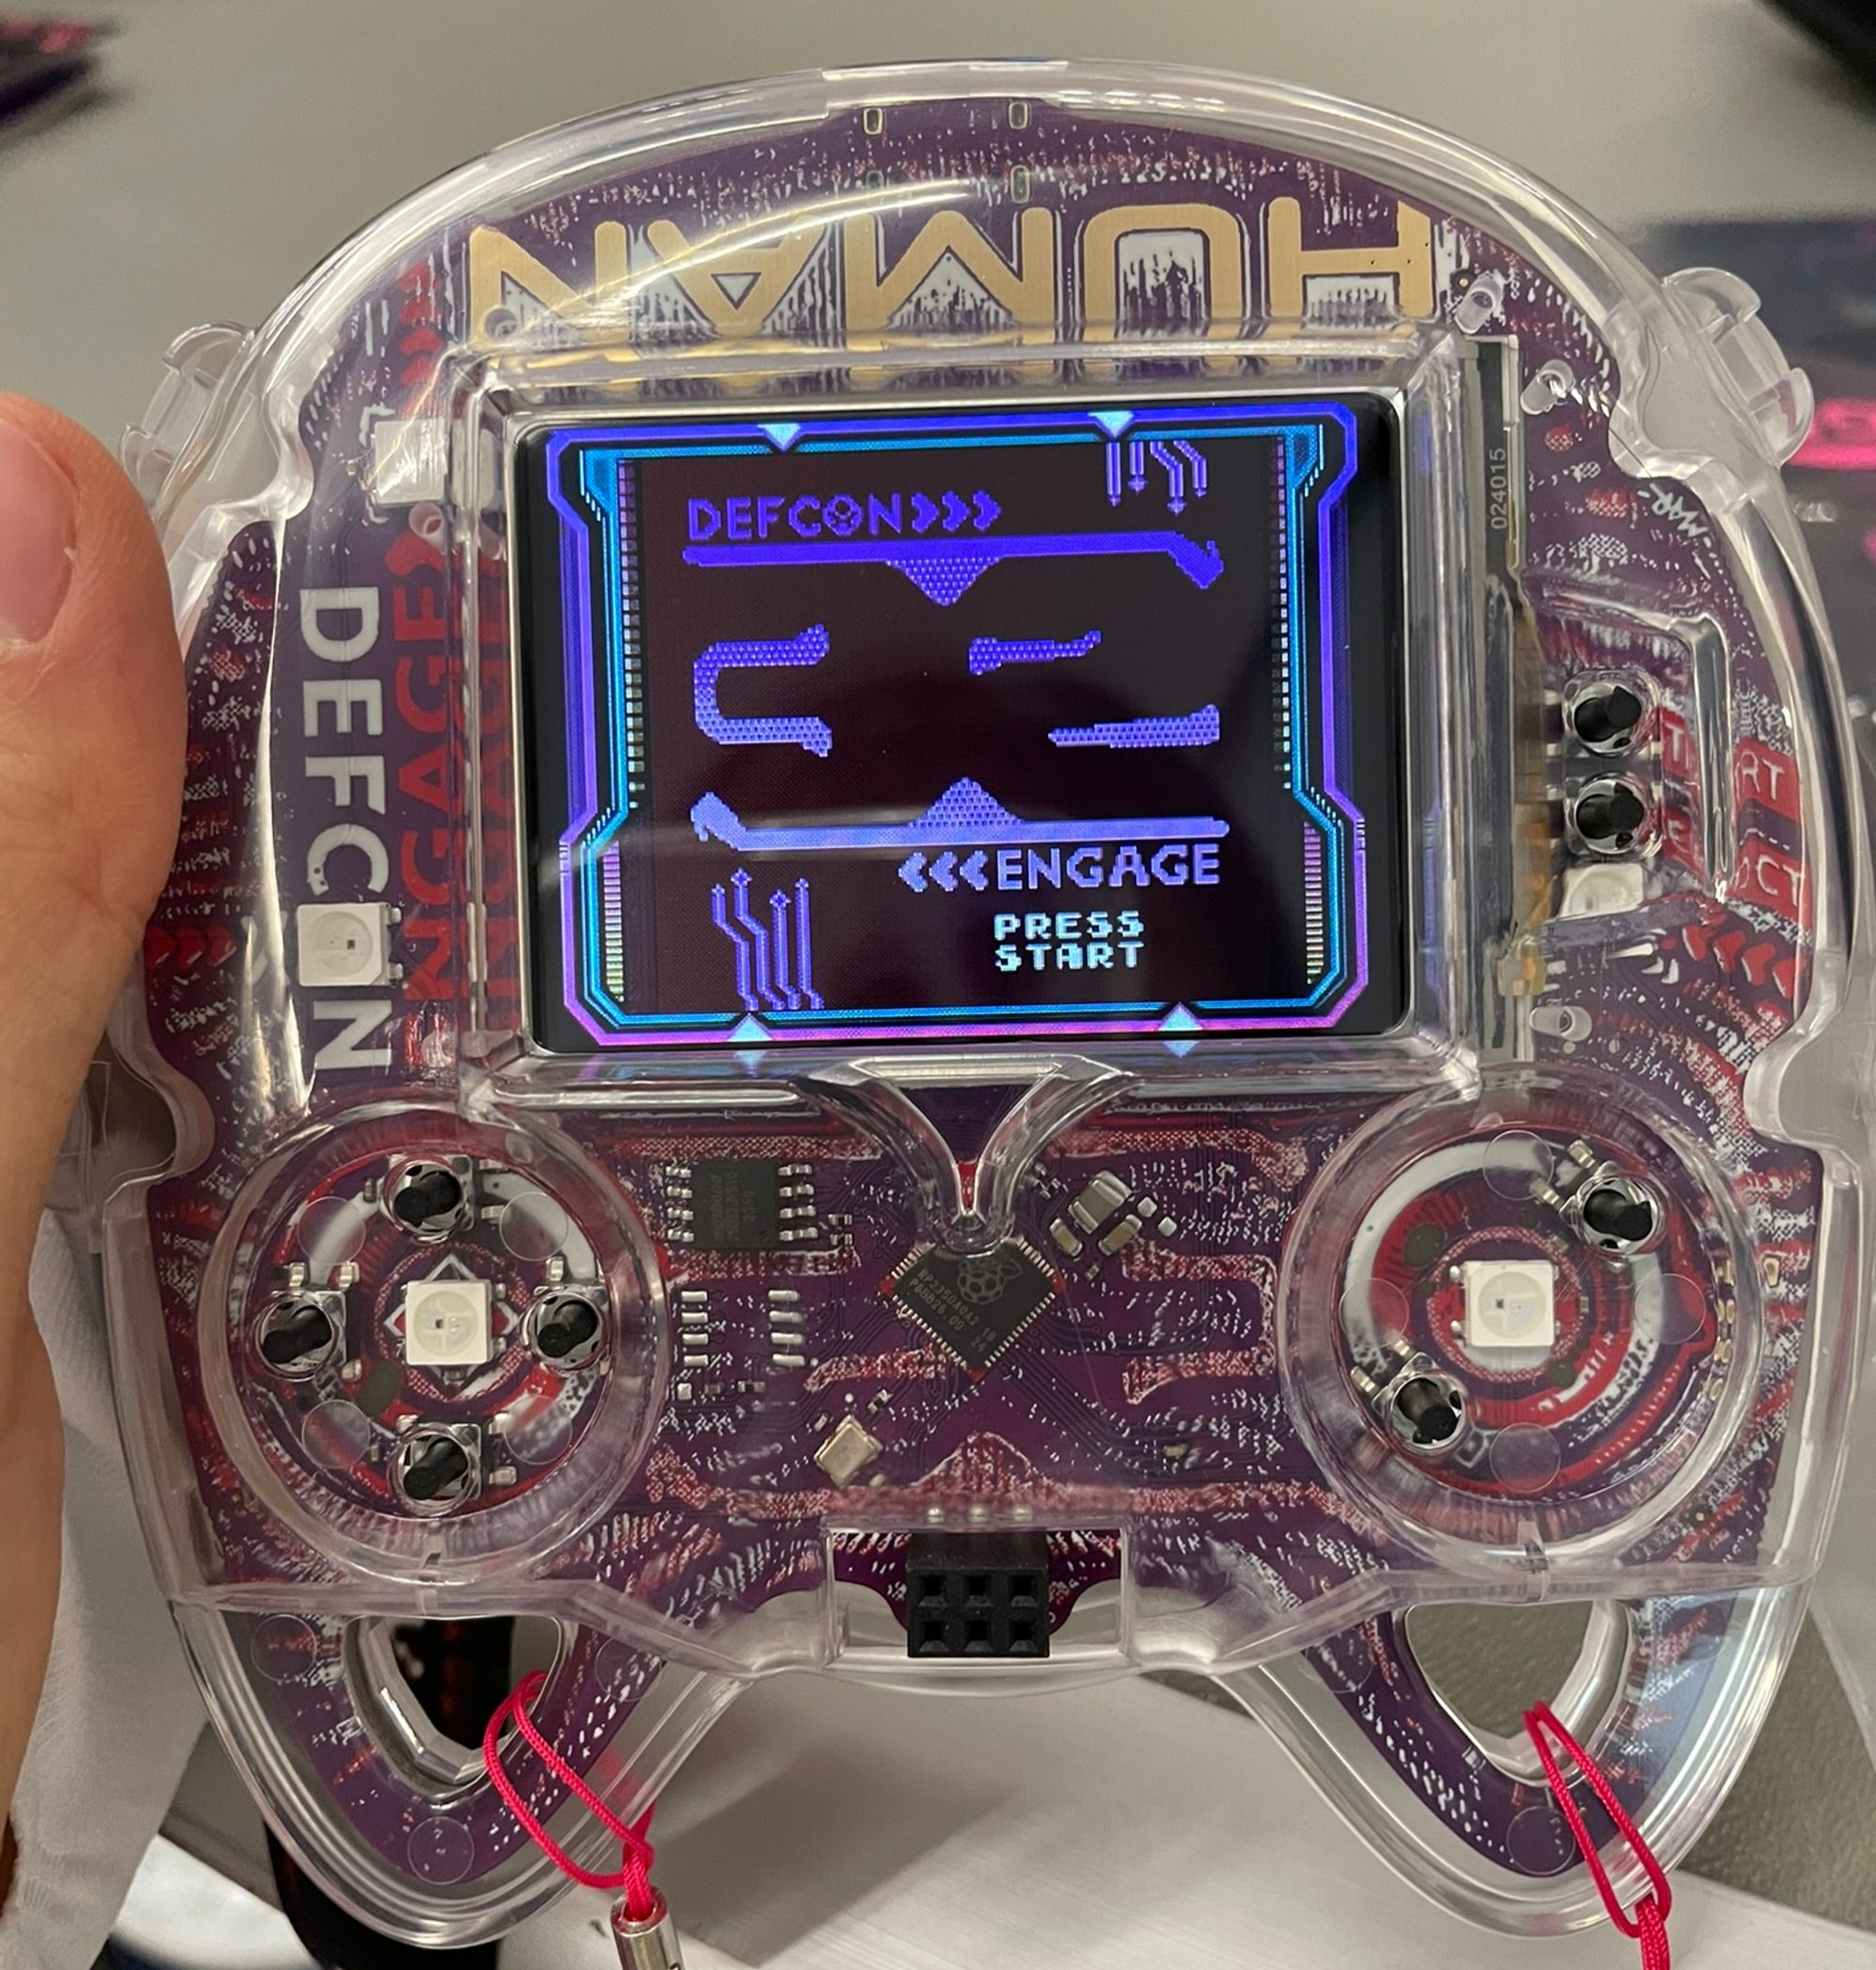
저희는 발표자 자격으로 참석하여 입장 배지를 수령할 수 있는 곳으로 가서 바로 배지를 받을 수 있었습니다. 다른 컨퍼런스에서 받는 종이나 플라스틱으로 인쇄된 입장 배지와는 달리, DEF CON 배지는 라즈베리 파이로 만들어졌습니다. 배지를 만드는 방법에 대한 별도의 세션이 있을 정도로, 이 배지는 컨퍼런스 내부 맵과 연계된 게임, 다른 게임 설치, 펌웨어 업데이트 등 여러 기능을 갖추고 있었습니다. IoT Village 발표자는 2명까지 배지를 무료로 받을 수 있으며, 해당 배지로 DEF CON 기간 동안 모든 활동에 참여할 수 있었습니다.
(좌)박한렬 선임 연구원, (우)이효진 선임 연구원
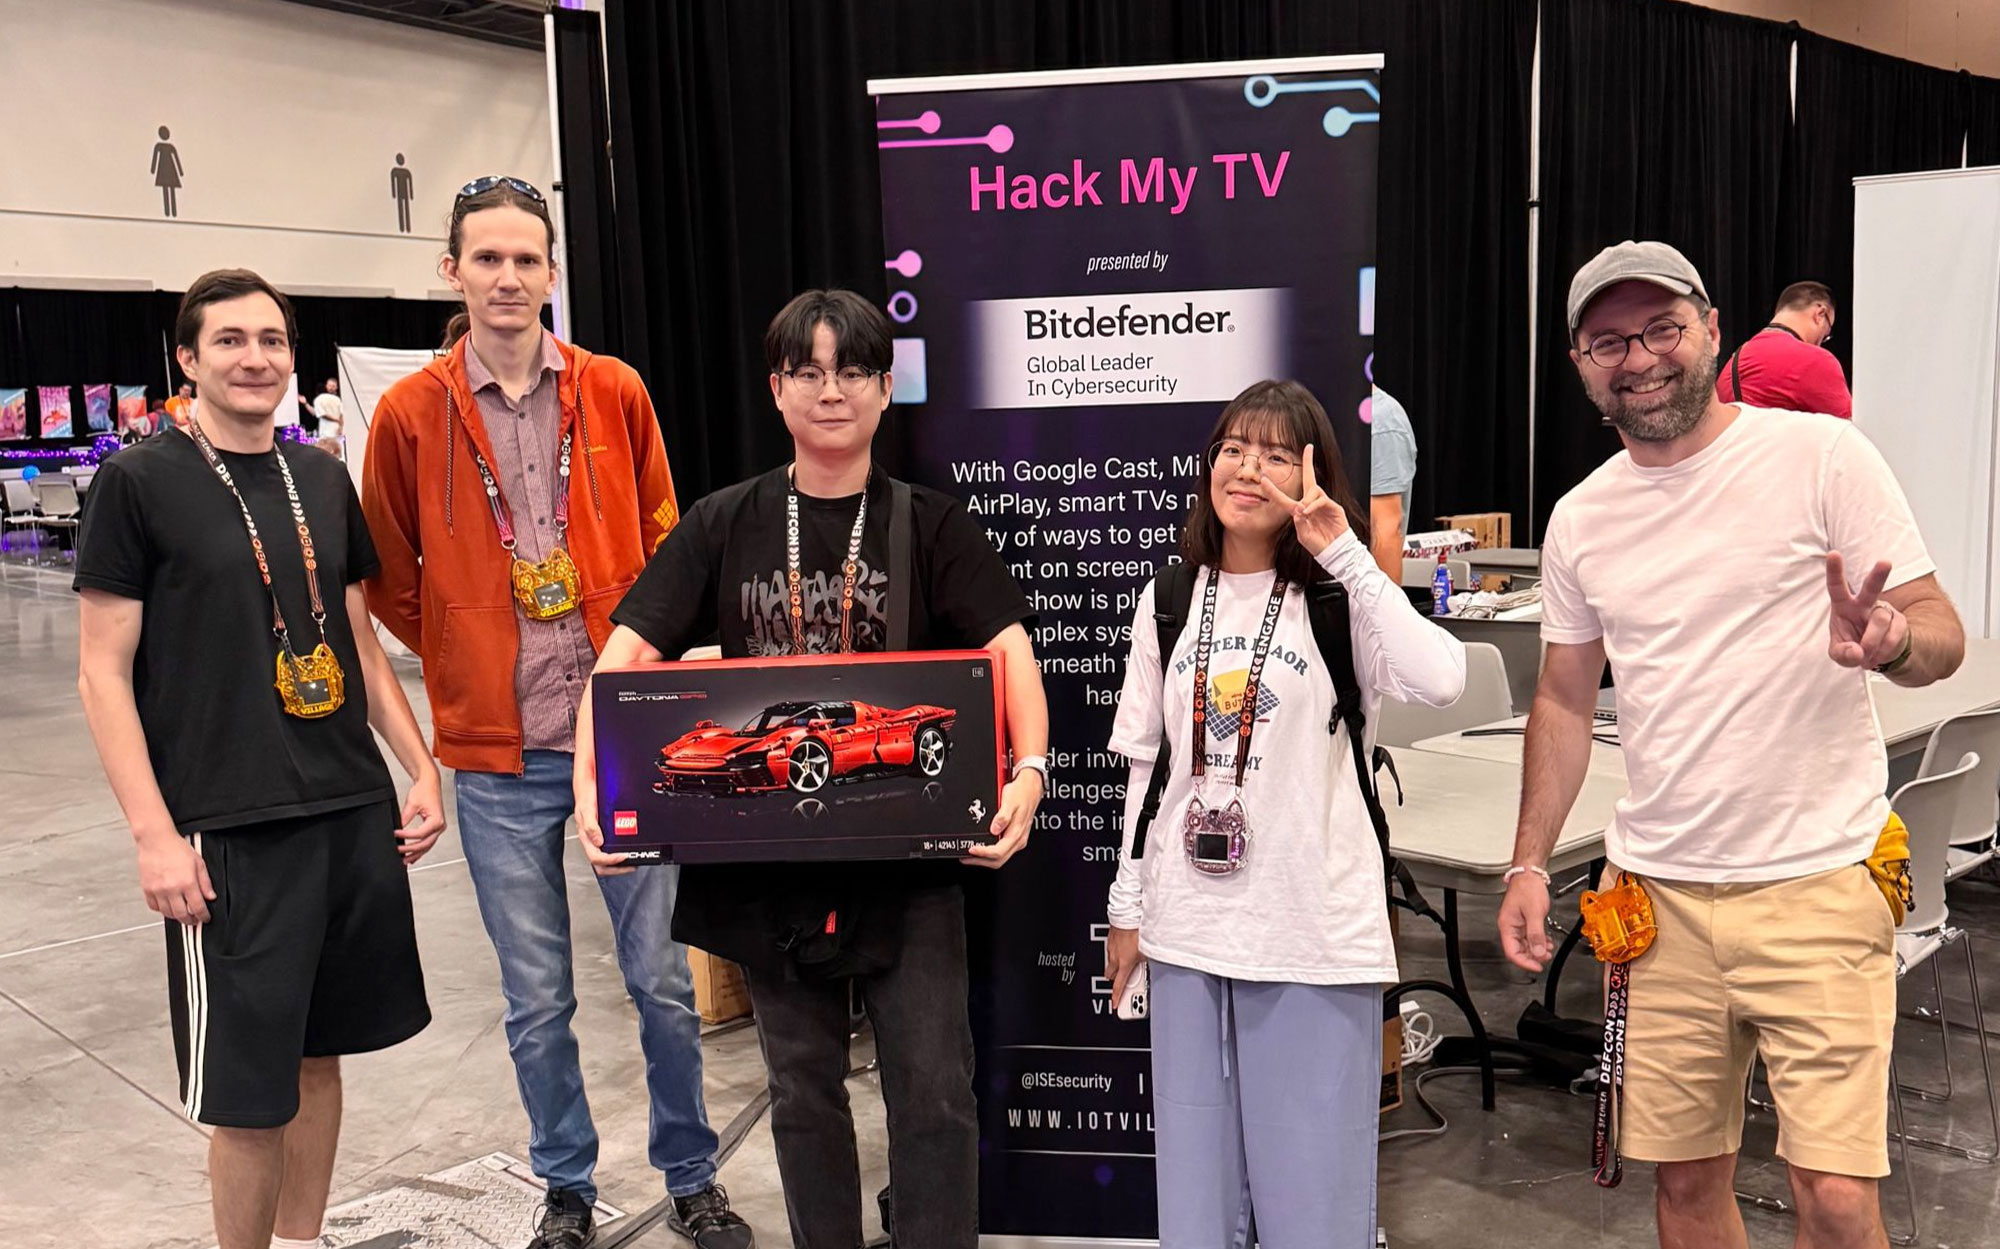
Hack The TV CTF 대회 우승
이전 글에 올린 블랙박스 연구 성과 발표 이외에도, DEF CON에서는 세계 최대 규모의 해킹 및 정보 보안 컨퍼런스답게 여러 해킹 대회가 진행되었습니다. 저희는 IoT Village 내 Hack the TV(‘TV hacking CTF’ 부문) 대회에 참가하였습니다.
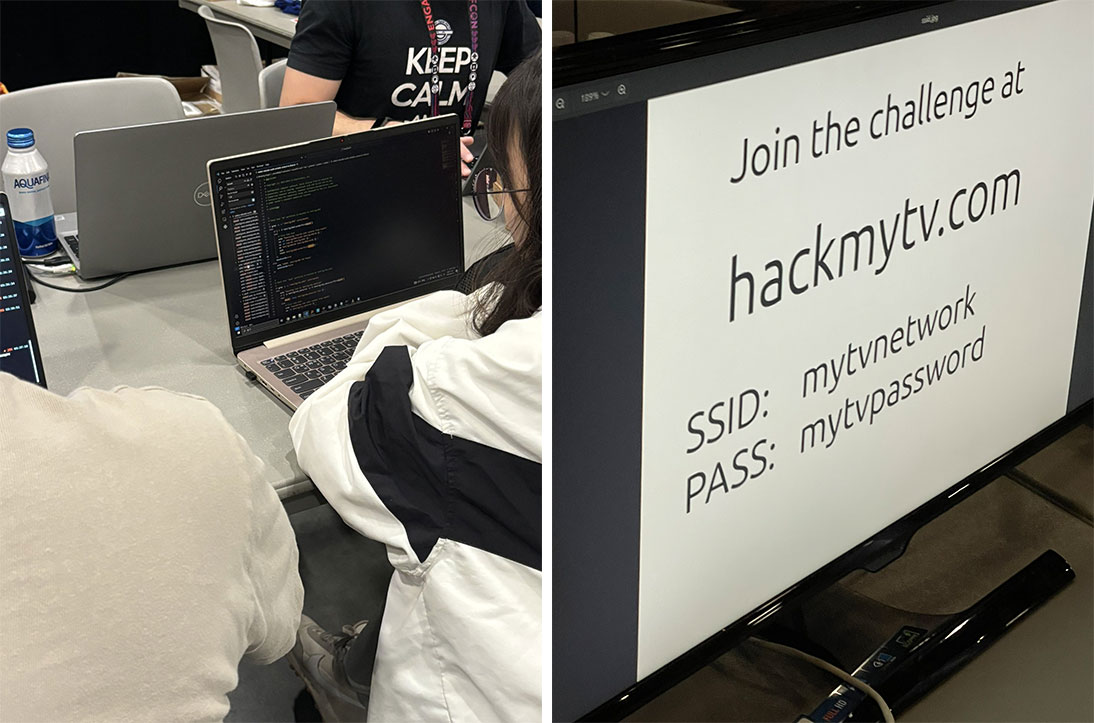
개인 노트북으로 참여하는 대회였으며, 제공된 Wi-Fi에 연결한 후 hackmytv.com에 접속하면 CTF 문제가 보였습니다. 문제는 networking, misc, forensics, crypto의 네 가지 분야에서 각각 두 문제씩 출제되었고, 현장에는 LG TV가 설치되어 해당 TV와 관련된 문제들이 출제되었습니다.
문제에서 제공된 펌웨어를 확인해 보았을 때, 해당 펌웨어의 구조가 DEF CON에서 발표한 내용인 Dashcam과 비슷하여 취약점 탐색을 빠르게 진행할 수 있었습니다. 덕분에 초기 부팅 로직 분석이 용이하였고, 이를 통해 펌웨어 업데이트 간 발견 가능한 문제를 확인하여 점수를 획득할 수 있었습니다.
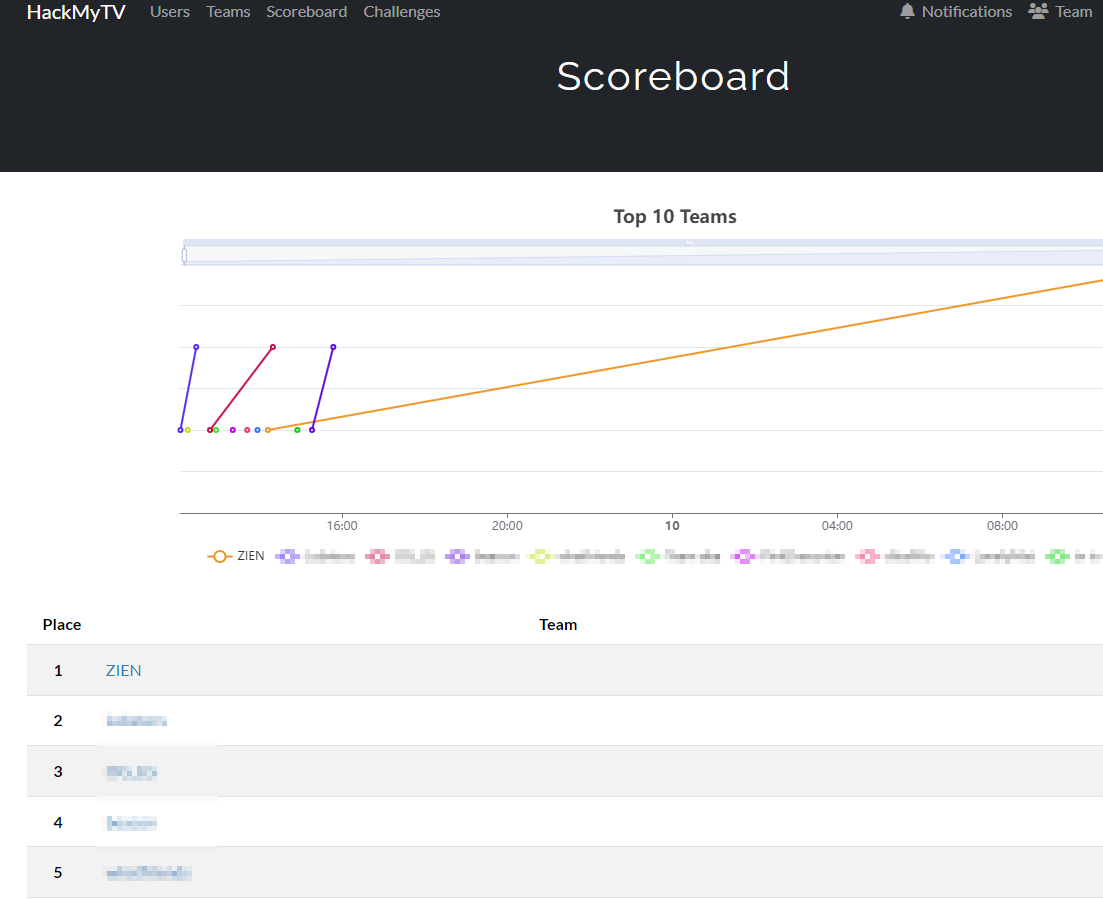
CTF에서 출제된 문제는 해당 대회를 주관했던 보안팀이 실제로 LG 스마트 TV를 분석하면서 발견한 CVE 취약점을 바탕으로 제작되었습니다. 각 문제의 상세 내용은 TV를 해킹하기 위해 진행했던 부분 중 재밌었던 내용들이 문제화되어 출제되었으며, 문제 난이도는 매우 어려웠습니다. 30개 팀 중 실제 문제를 풀이한 팀은 4개 팀에 불과할 정도로 난이도가 높았지만, 실제로 TV 해킹을 진행하는 기분이 들어서 즐겁게 진행할 수 있었습니다.
Conference
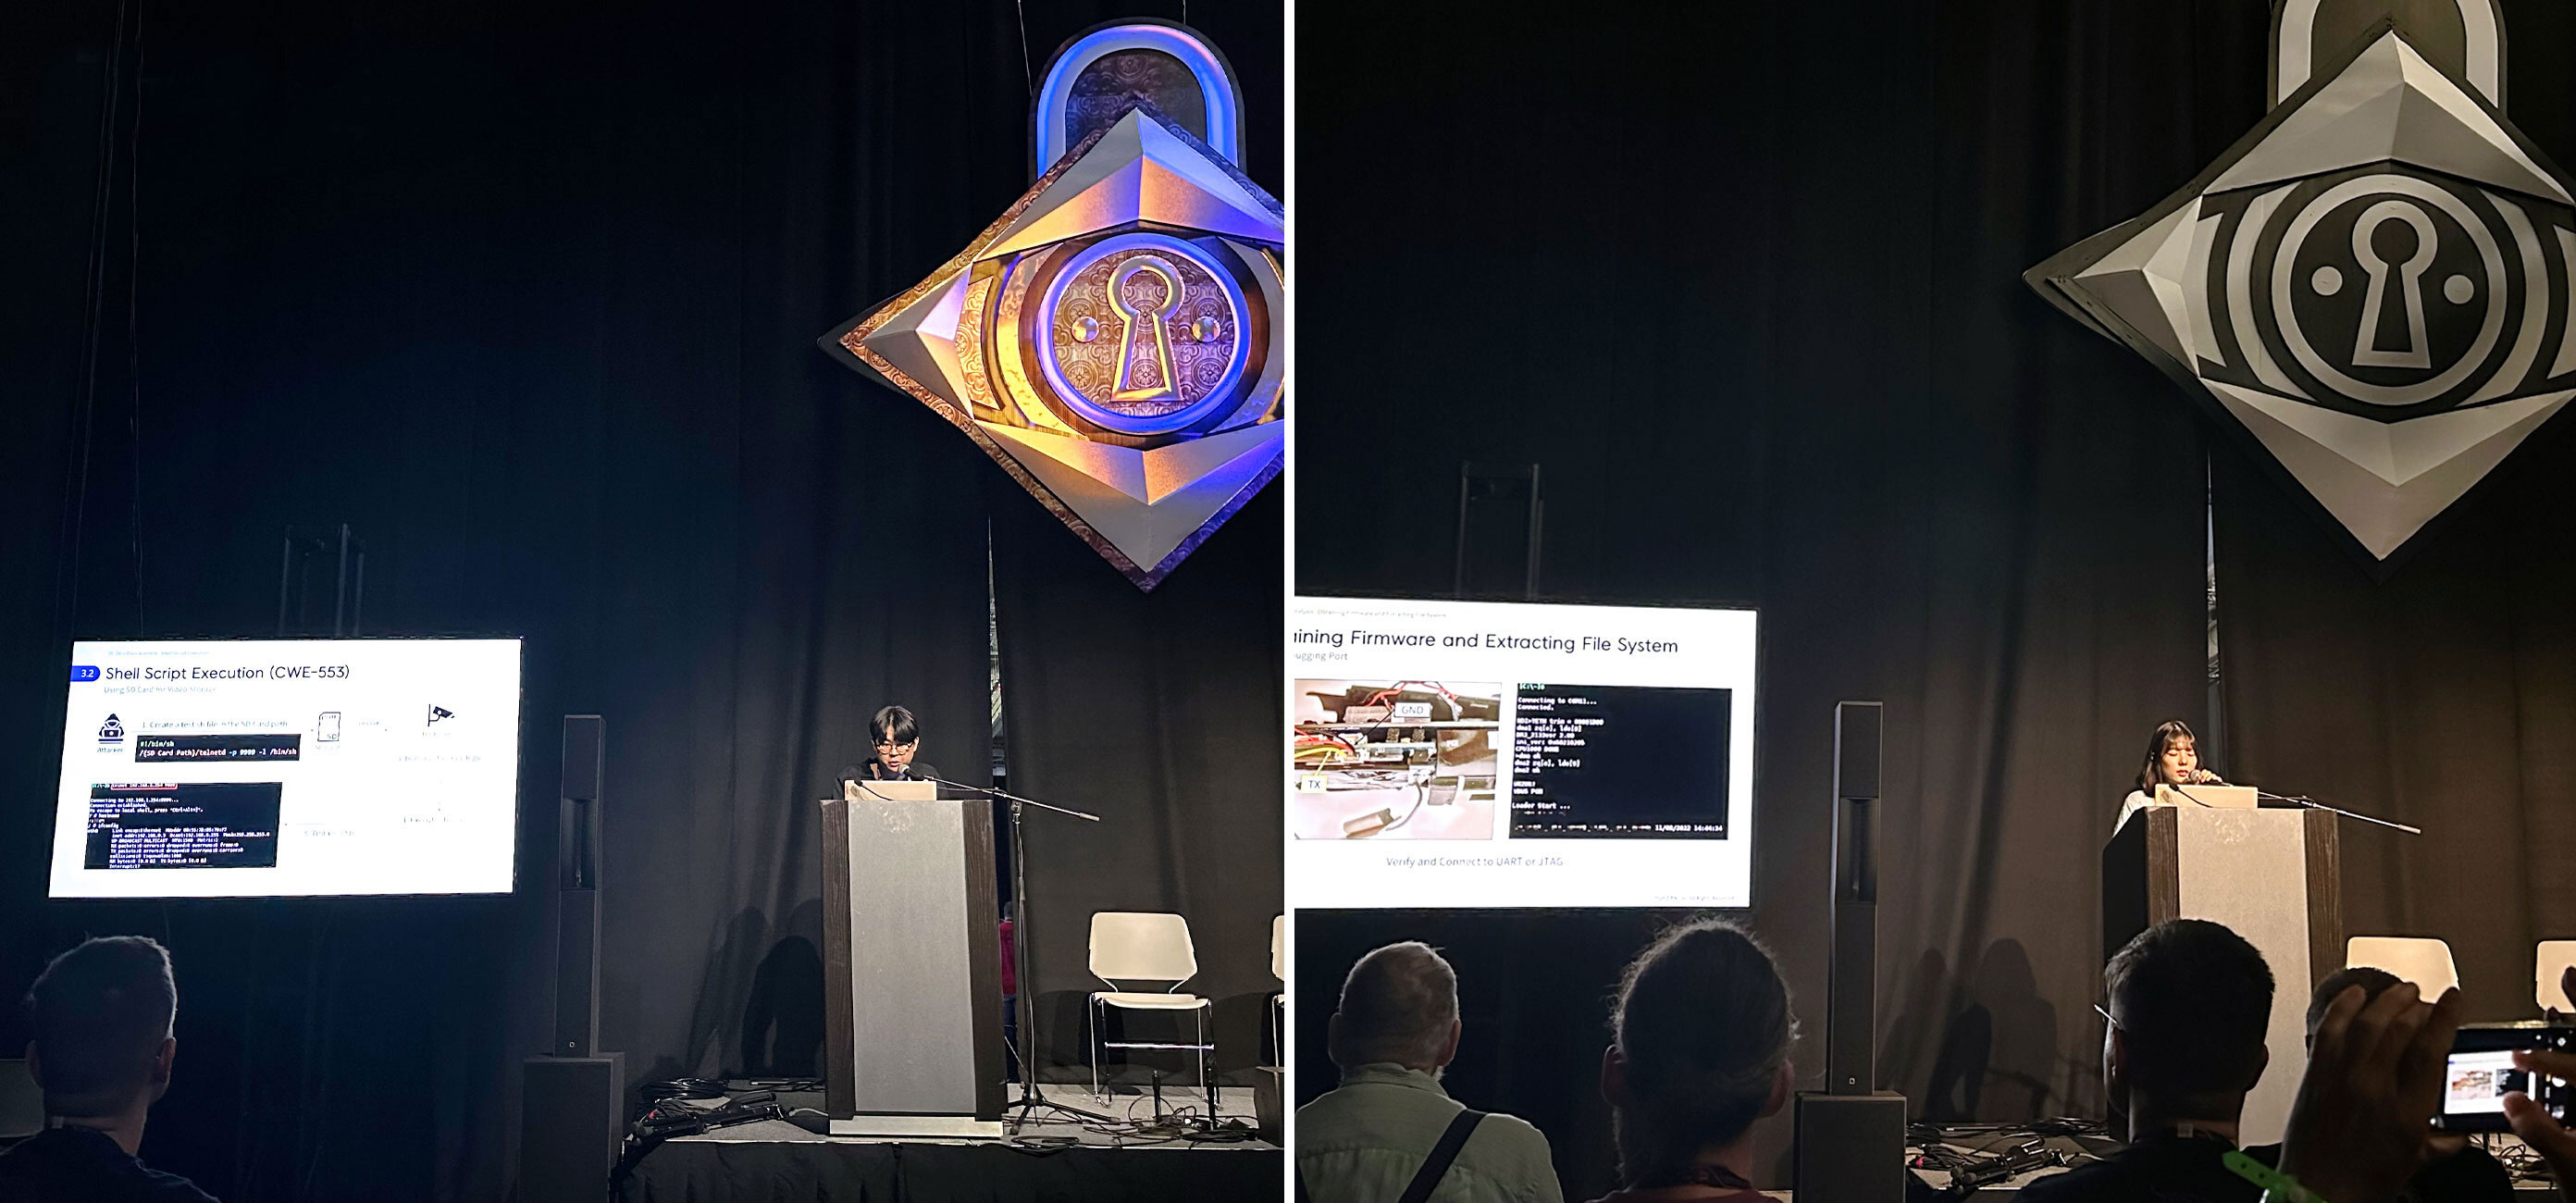
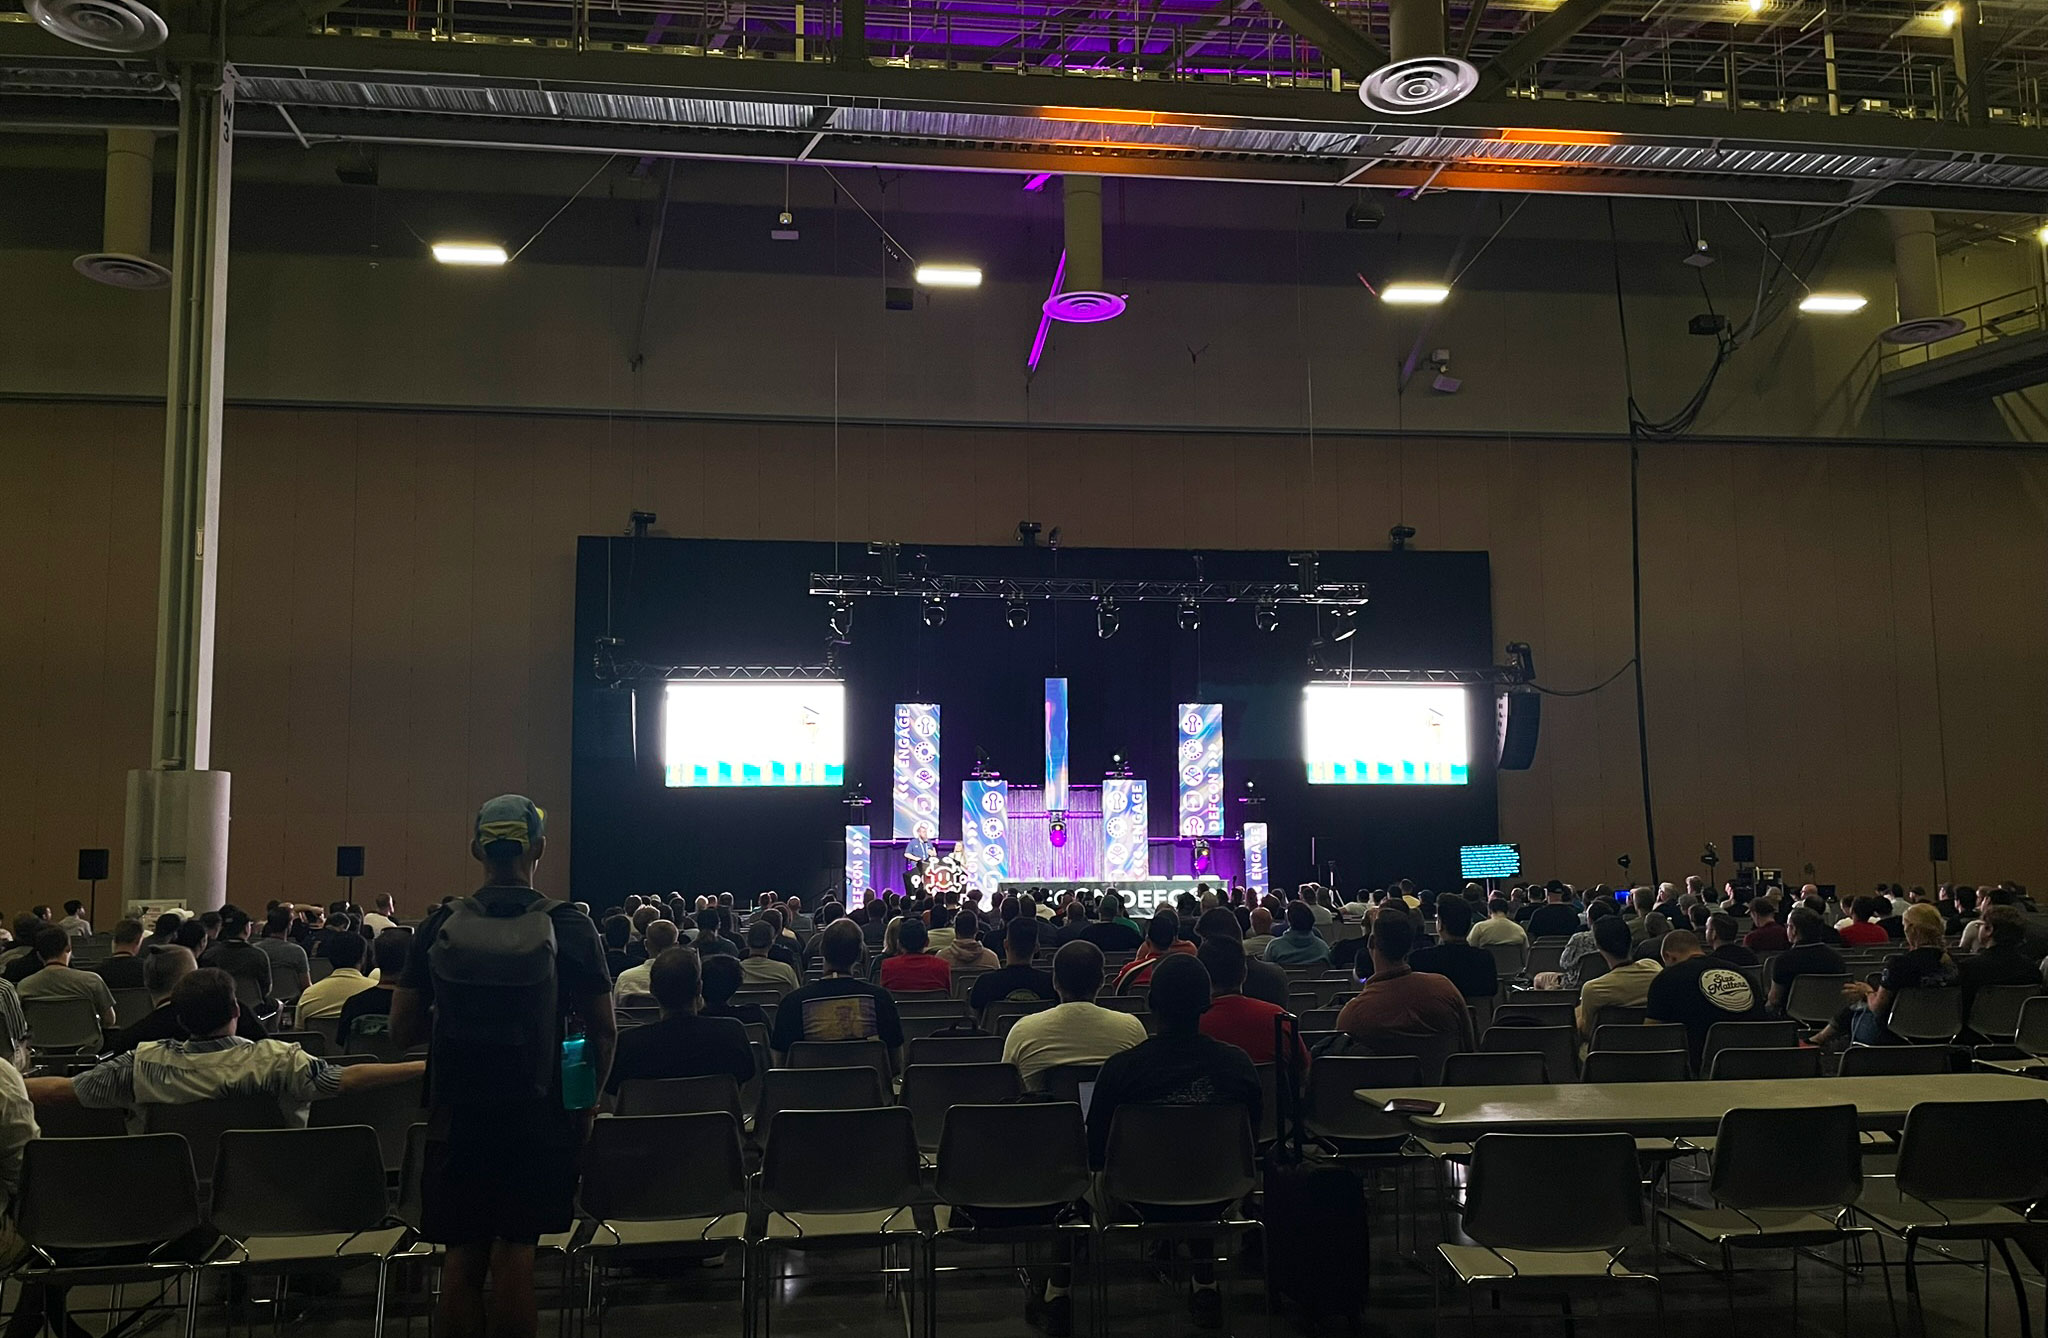
이번 Hack The TV CTF에서 우승을 거두게 된 이유는 앞서 언급한 대로 해당 TV의 펌웨어 구조가 Dashcam과 유사했기 때문입니다. CTF 외에도 DEF CON에 참가한 주요 이유인 Dashcam 취약점 분석 방법과 0-Day 취약점에 관한 저희 팀의 연구 발표가 인상 깊었습니다. 발표는 Creator Stage 2에서 진행되었고, 많은 사람들이 관심을 가지고 모여 저희 연구 내용을 공유하는 소중한 시간이었습니다. 자세한 내용은 블로그 내 [인터뷰]데프콘 IoT Village 블랙박스 보안 연구 발표를 참고하시기 바랍니다.
DEF CON에서 다양한 인사들이 발표하는 것은 중요한 행사 중 하나로, 메인 발표는 총 106개가 진행되었고, Creator Stage 발표는 114개에 달했습니다. 이외에도 Village 멤버가 직접 진행하는 발표와 CFP 제출자의 발표도 여러 곳에서 진행되었습니다. 발표 주제는 보안의 꽃이라고 할 수 있는 0-Day 탐색 과정이나 1-Day 취약점을 활용한 최신 보안 위협 등으로, 최근 글로벌 이슈로 주목받고 있는 OSINT, SBOM, LLM, AI 등의 주제도 다루어졌습니다. 여러 발표 중 최신 이슈와 관련된 두 가지 발표를 간략히 소개하겠습니다.
첫 번째 발표는 재귀형 OSINT 도구 중 유명한 BBOT과 관련된 "Recursion is a Harsh Mistress: How (Not) To Build a Recursive Internet Scanner"입니다. 이 발표는 BBOT 제작자인 thetechrOmancer가 진행하였으며, BBOT 성능 향상을 위한 개발 과정에서의 문제점과 주의 사항을 설명해 주었습니다. 재귀형 OSINT 도구 제작 시 중요하게 고려해야 할 점은 불필요한 URL(JS, PHP 등)을 추적하지 않도록 하는 것입니다. 또한, 무한 재귀 현상을 방지하기 위한 개발 방법도 소개되었습니다. 이 발표를 통해 예전에 구상했던 OSINT 자동화 도구와 유사한 방식으로 제작될 수 있으며, 시각화된 결과가 사용자 친화적으로 제공된다면 분석가에게 매우 유용하다는 사실을 깨달았습니다.
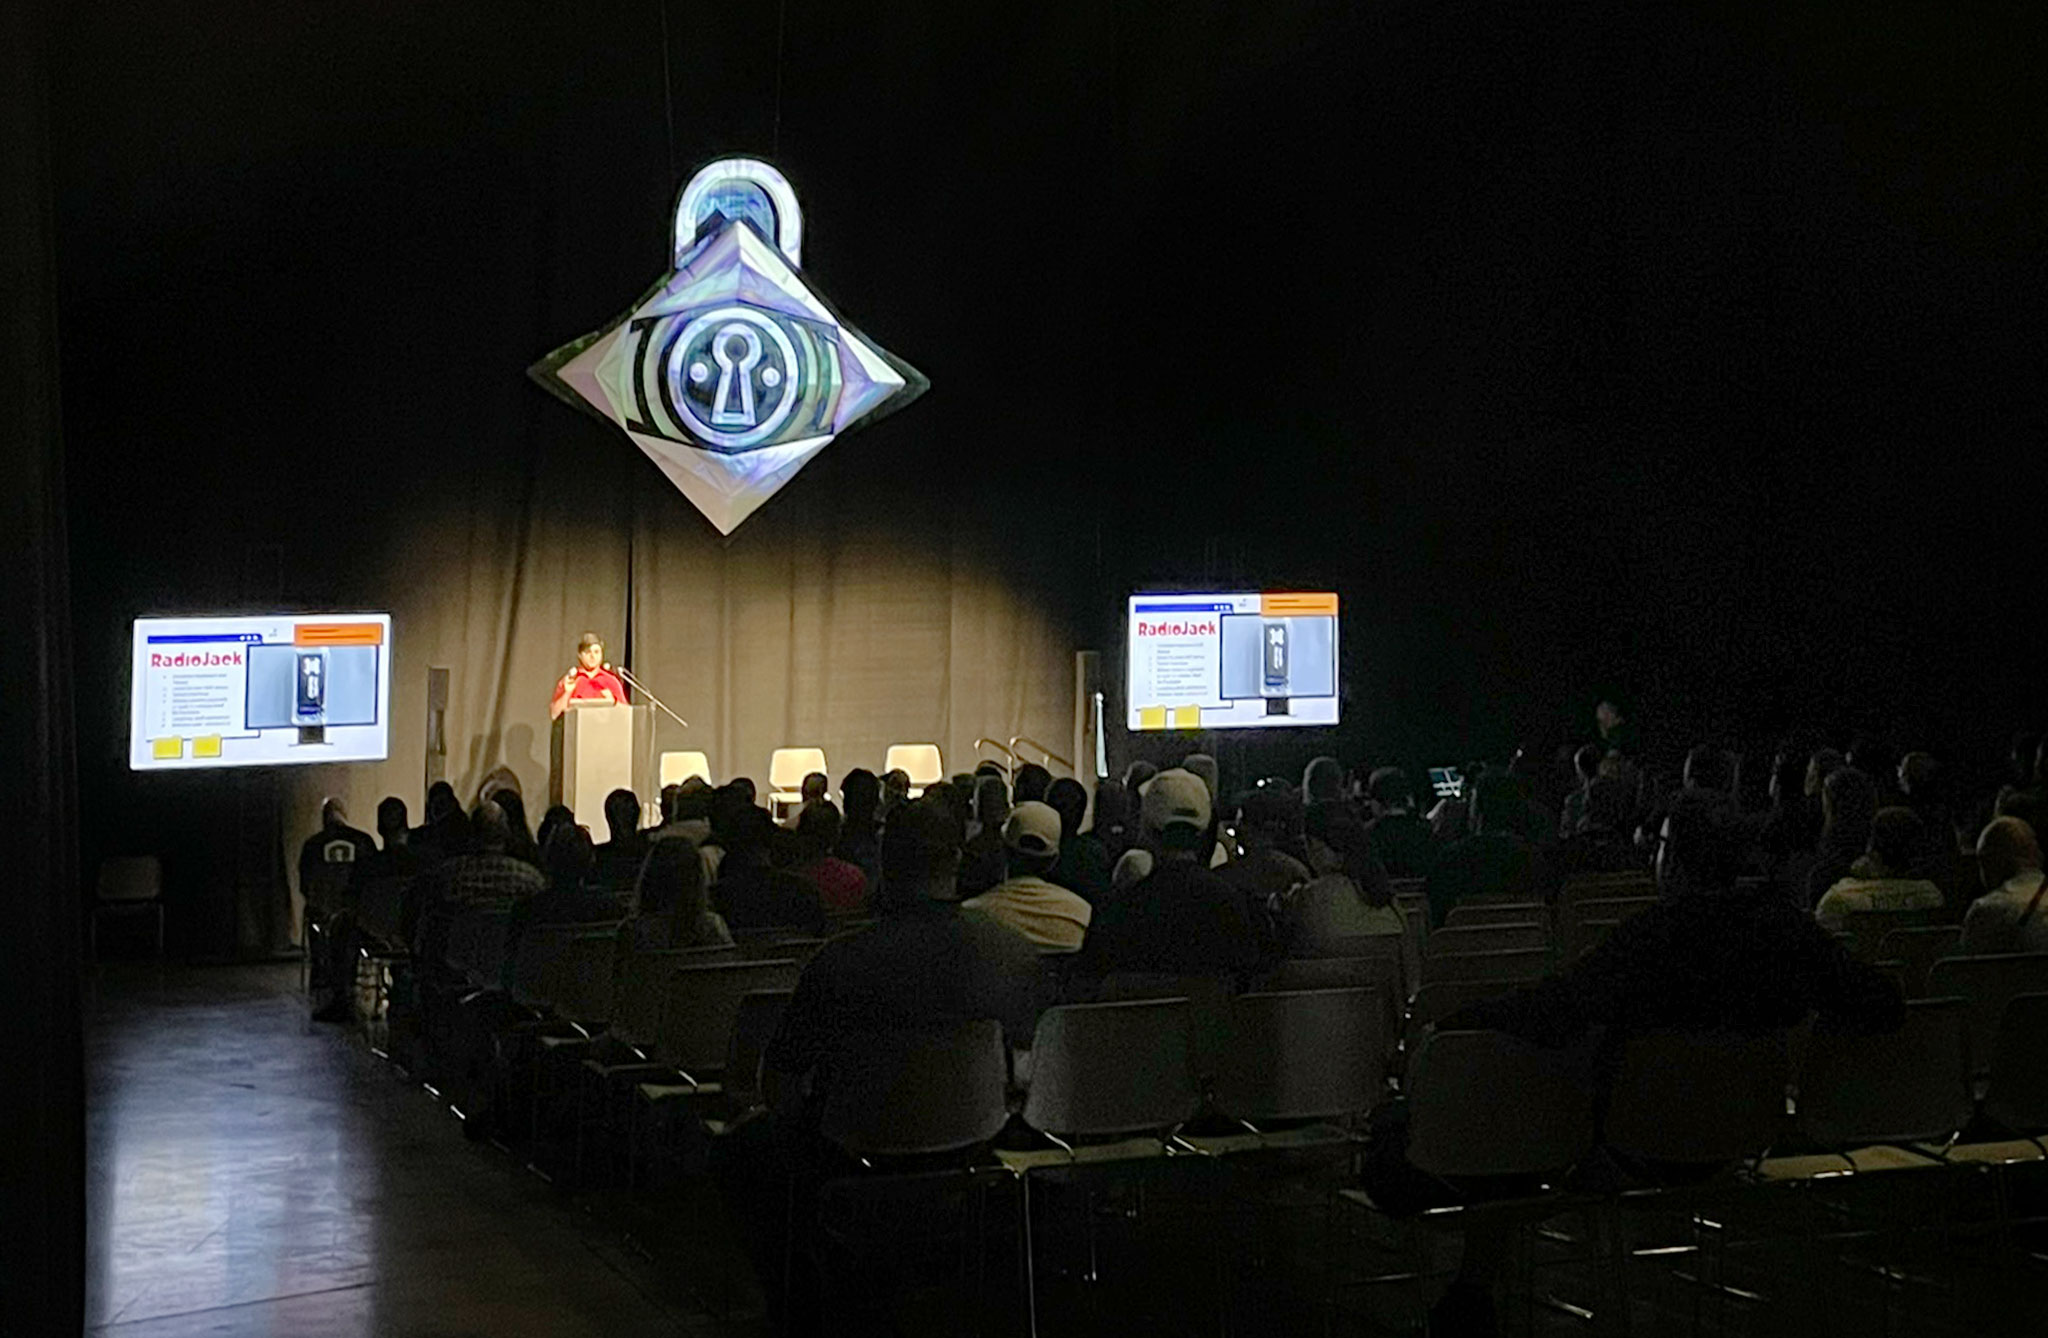
두 번째 발표는 "SBOMs the Hard Way: Hacking Bob the Minion"으로, Davolink의 라우터인 Bob the Minions WiFi 공유기를 분석하여 SBOM을 통해 해킹하는 과정을 상세히 설명하였습니다. 발표자는 SPI Flash, JTAG/SWD 인터페이스를 이용하여 암호화된 펌웨어를 추출하고 복구한 후, SBOM을 통해 오픈소프트웨어의 취약점을 찾아 이를 활용하여 보안 취약점을 제보하였다고 합니다. 이 공유기는 미니언즈 캐릭터를 바탕으로 제작된 것이라 발표자의 외모와 비슷한 점이 있어 더욱 재미있게 느껴졌습니다.
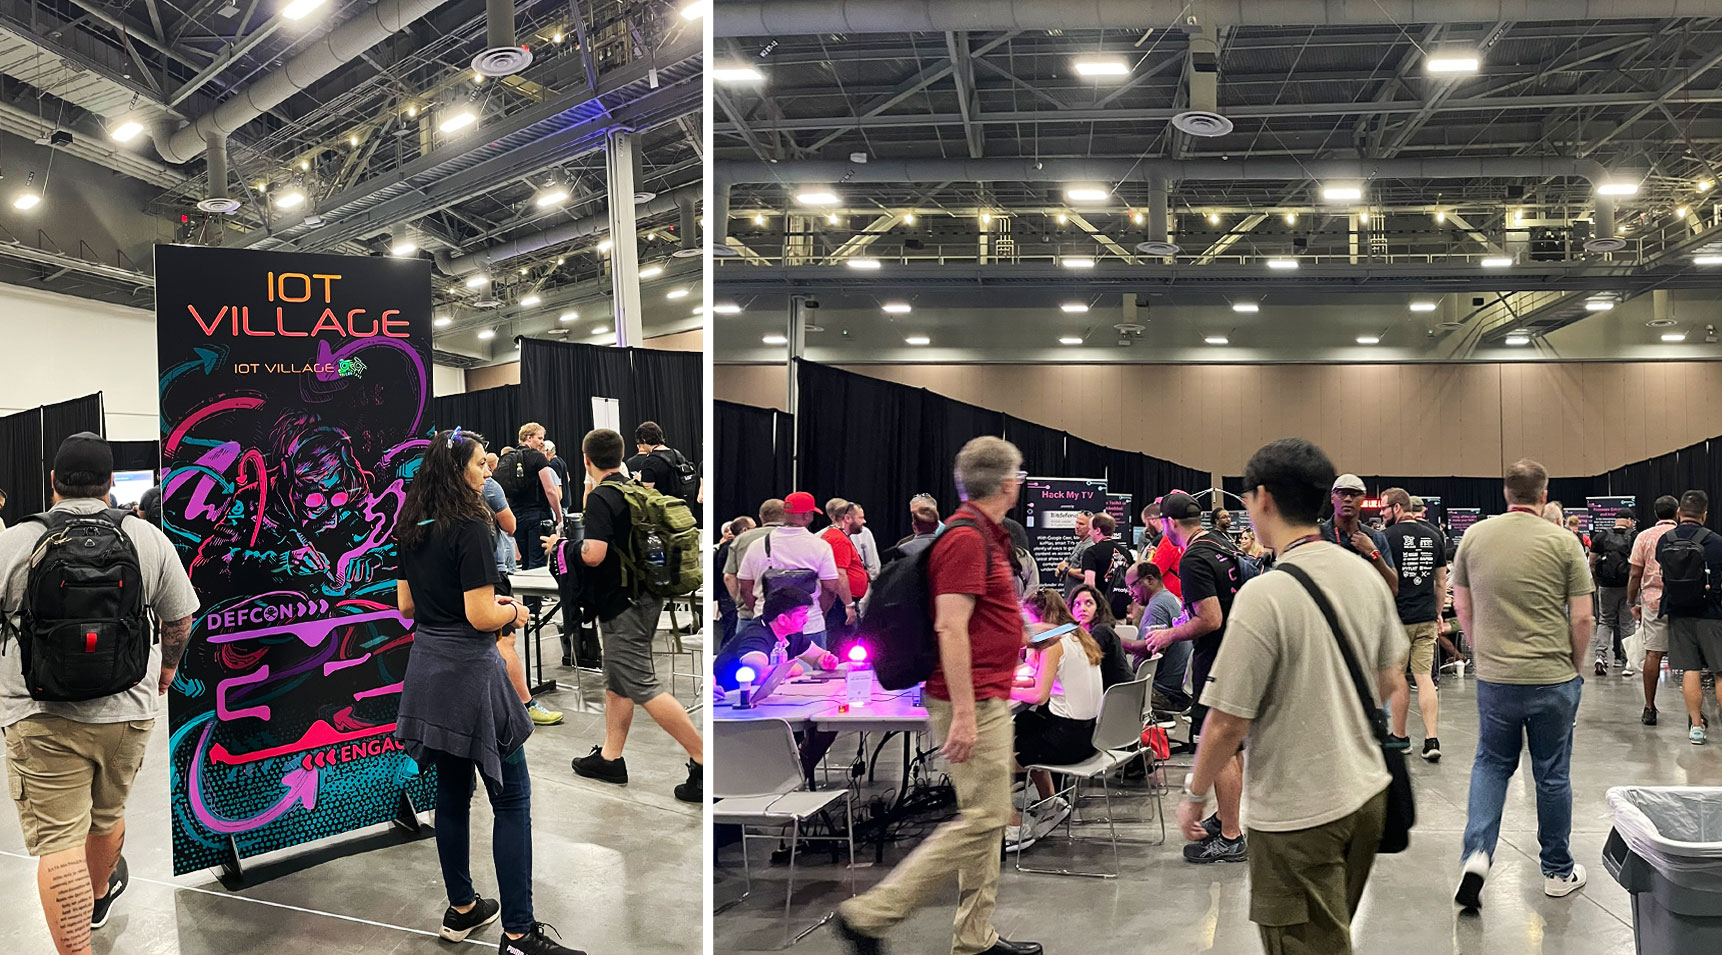
이외에도 DEF CON에서는 다양한 체험 이벤트가 마련되어 있었습니다. DEF CON에는 AI, Red Team, Blue Team, Cloud 등 약 30개의 Village가 있으며, 각 Village의 분야에 맞는 CTF, Workshop 등의 이벤트와 발표도 진행됩니다. 저희는 많은 Village 중에서 IoT Village를 중심으로 탐색하였습니다.
Hardware Hacking Contest 후기
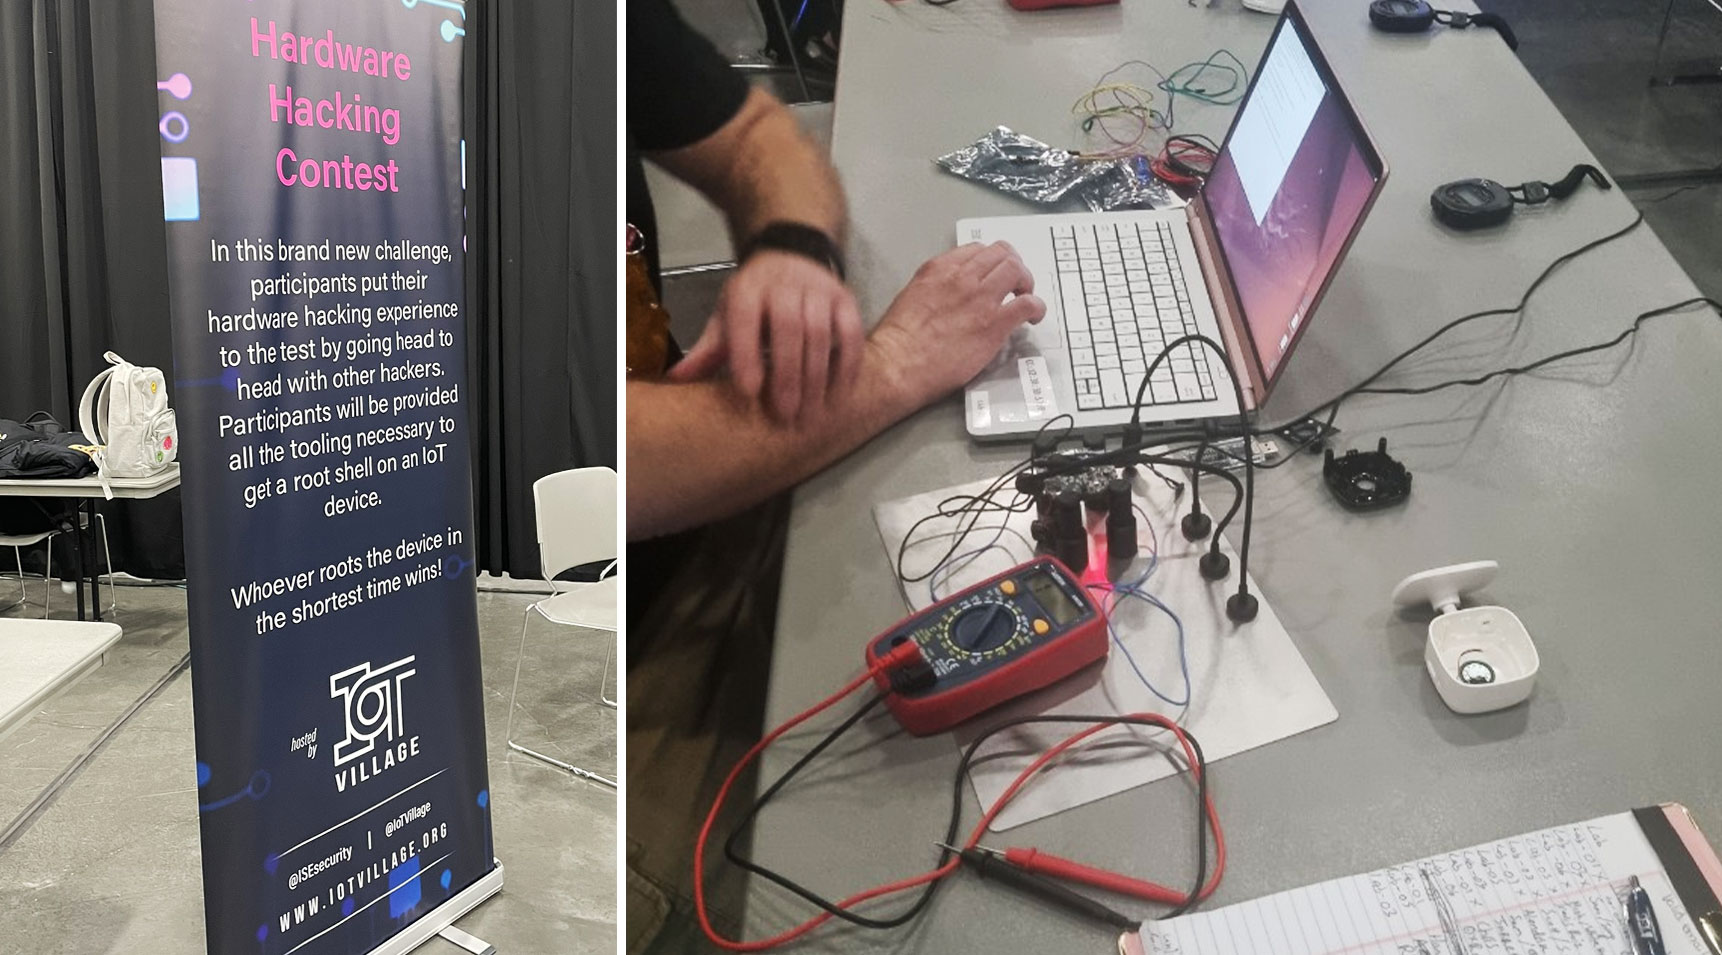
IoT Village의 이벤트 중인 Hardware Hacking Contest에서는 Tapo C100 카메라 3대의 기판이 분리되어 세팅된 상태에서, 주어진 노트북과 멀티테스터, Tigard 등의 장비를 이용해 shell을 획득하는 대회였습니다. shell을 획득하는 데 걸린 시간이 1등 선정 기준이며, 참여 조건은 특별히 없지만 자리가 비어 있어야 참가할 수 있었습니다. 주어진 노트북에는 펌웨어와 minicom, screen, Ghidra 등의 기본 도구만 설치되어 있었고, 인터넷 연결이 되지 않아 필요한 검색은 휴대폰을 통해 진행해야 했습니다.
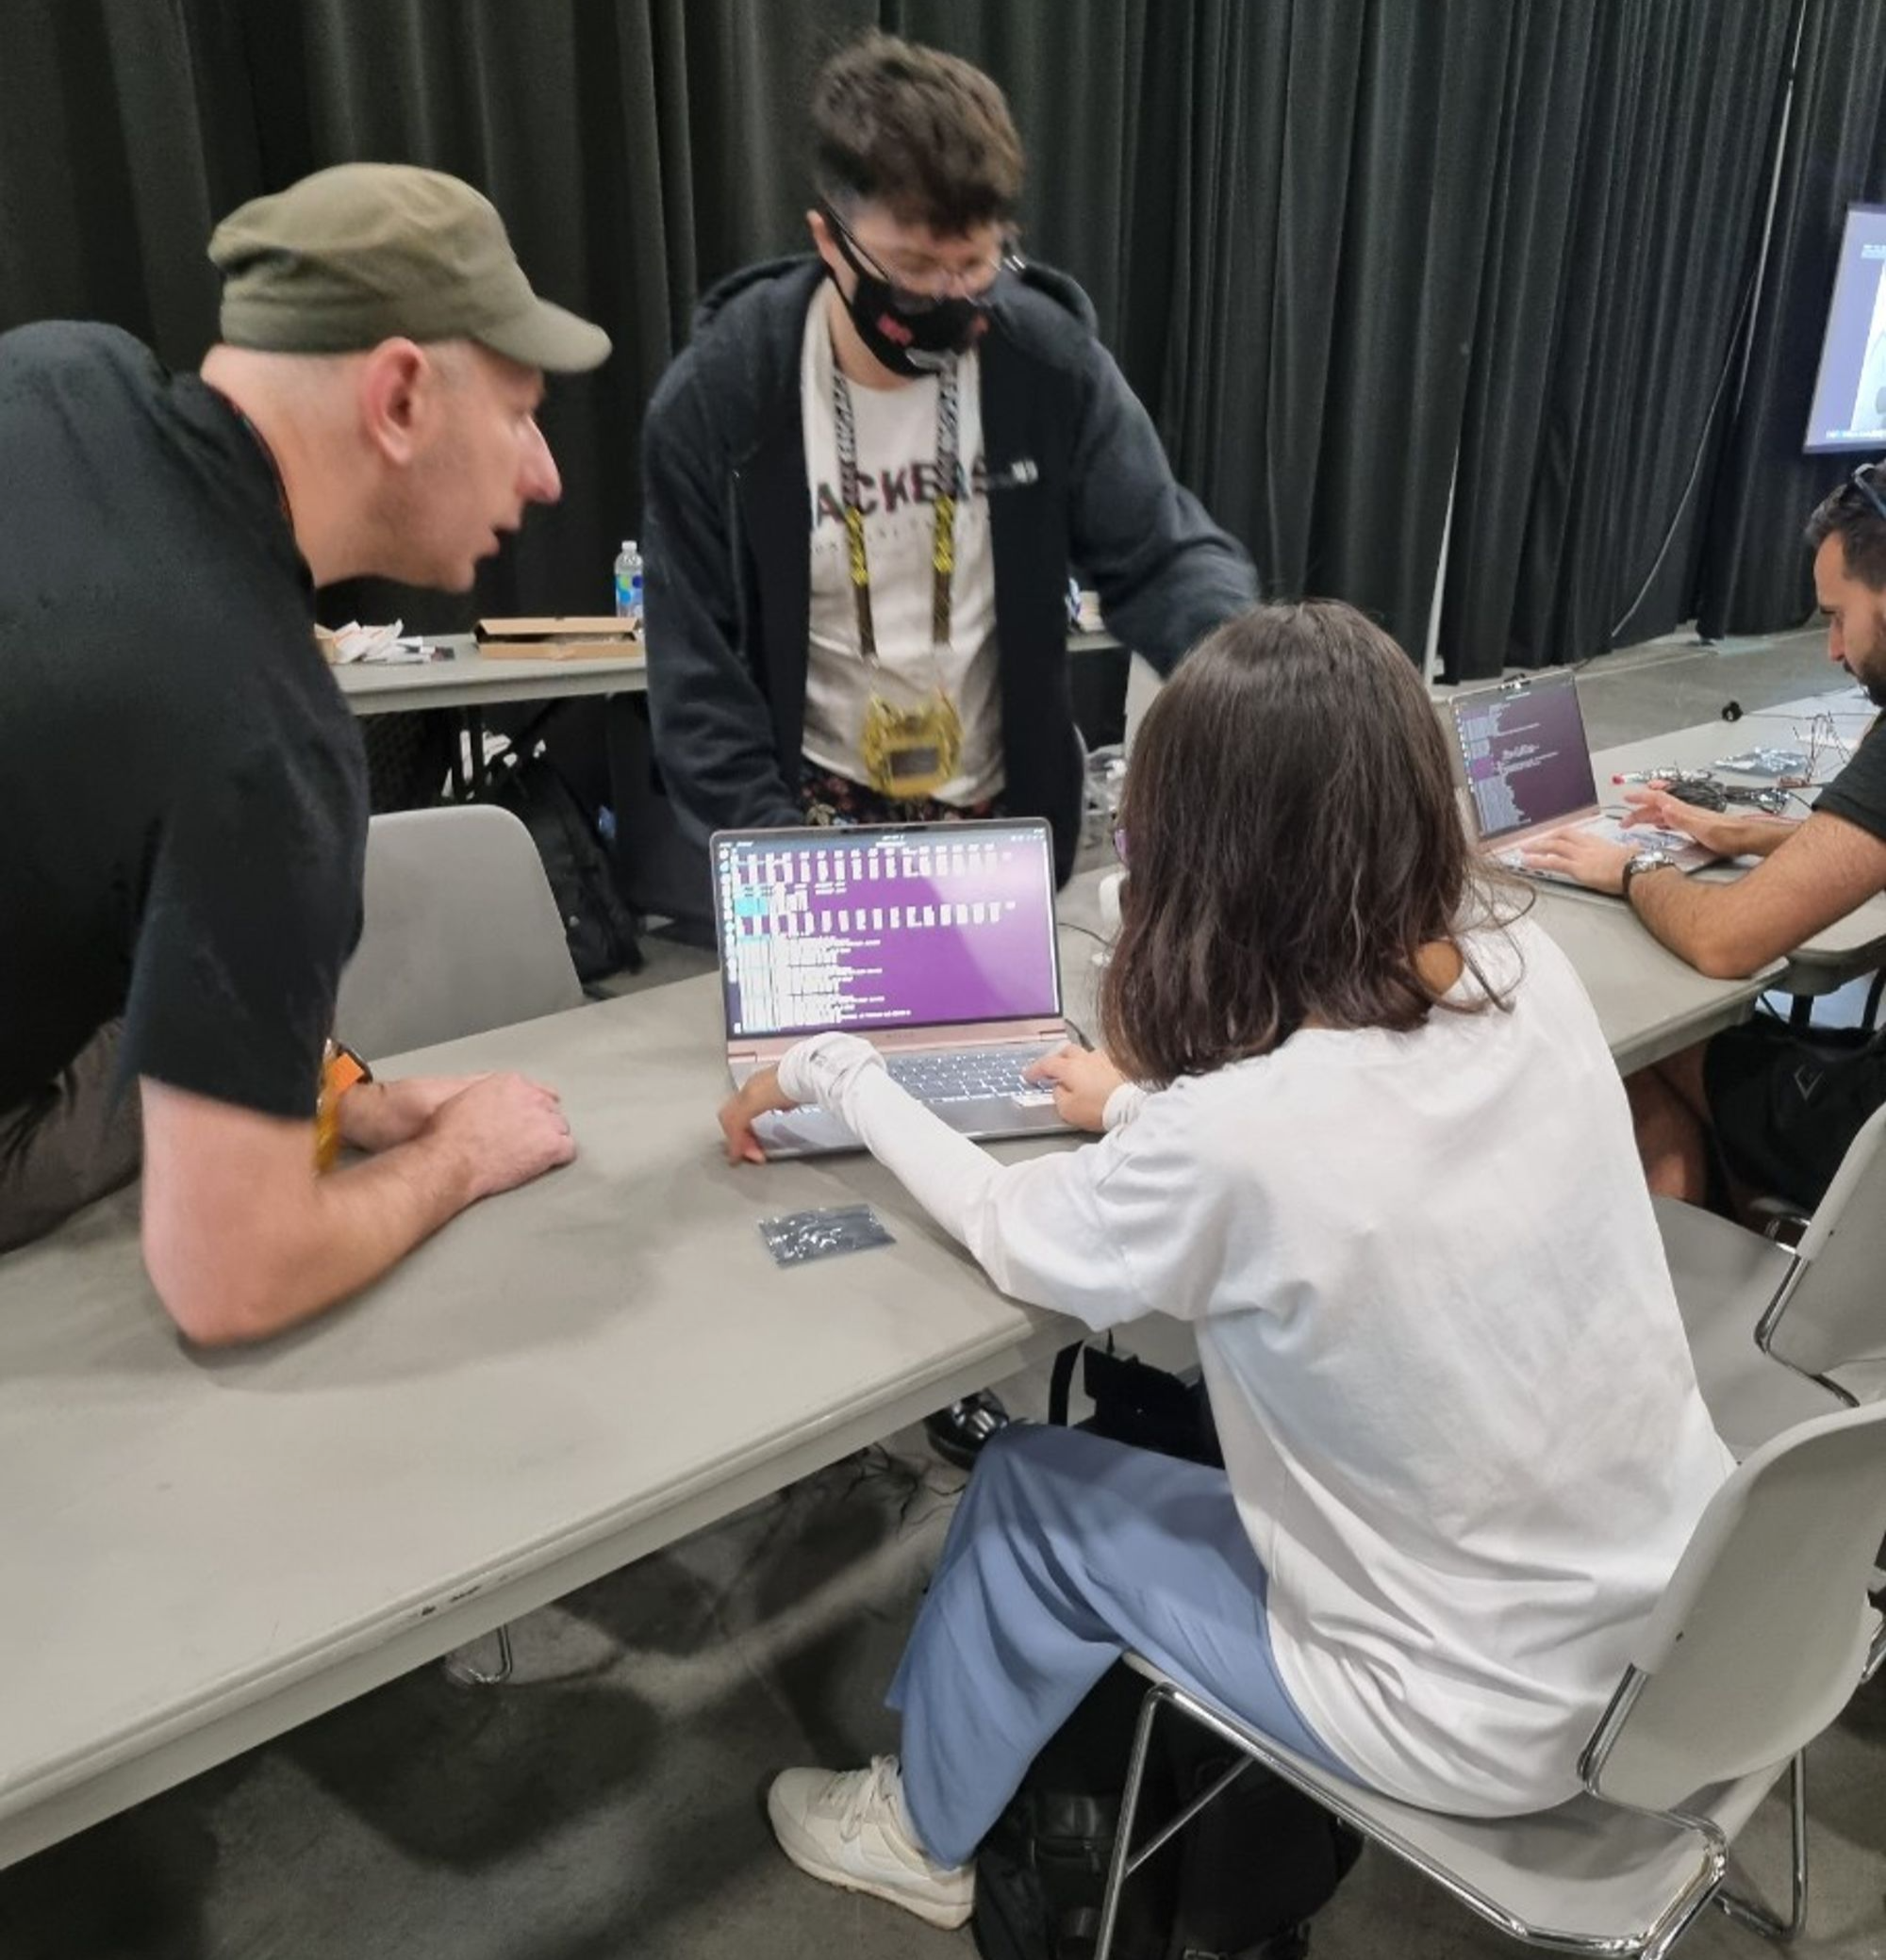
스태프에게 tty가 식별되지 않는 모습 공유
컨퍼런스 마지막 날이라 대회는 종료된 상태였으나, 저희는 재미 삼아 도전하기로 하였습니다. 기판에서 UART로 보이는 부분을 발견하여 tx와 rx를 식별한 후, Tigard를 통해 USB로 연결하였습니다. 하지만 tty가 식별되지 않아 스태프에게 케이블 교체를 요청했고, 이후 /dev/ttyUSB0으로 정상적으로 식별되었습니다.
# screen /dev/ttyUSB0 115200
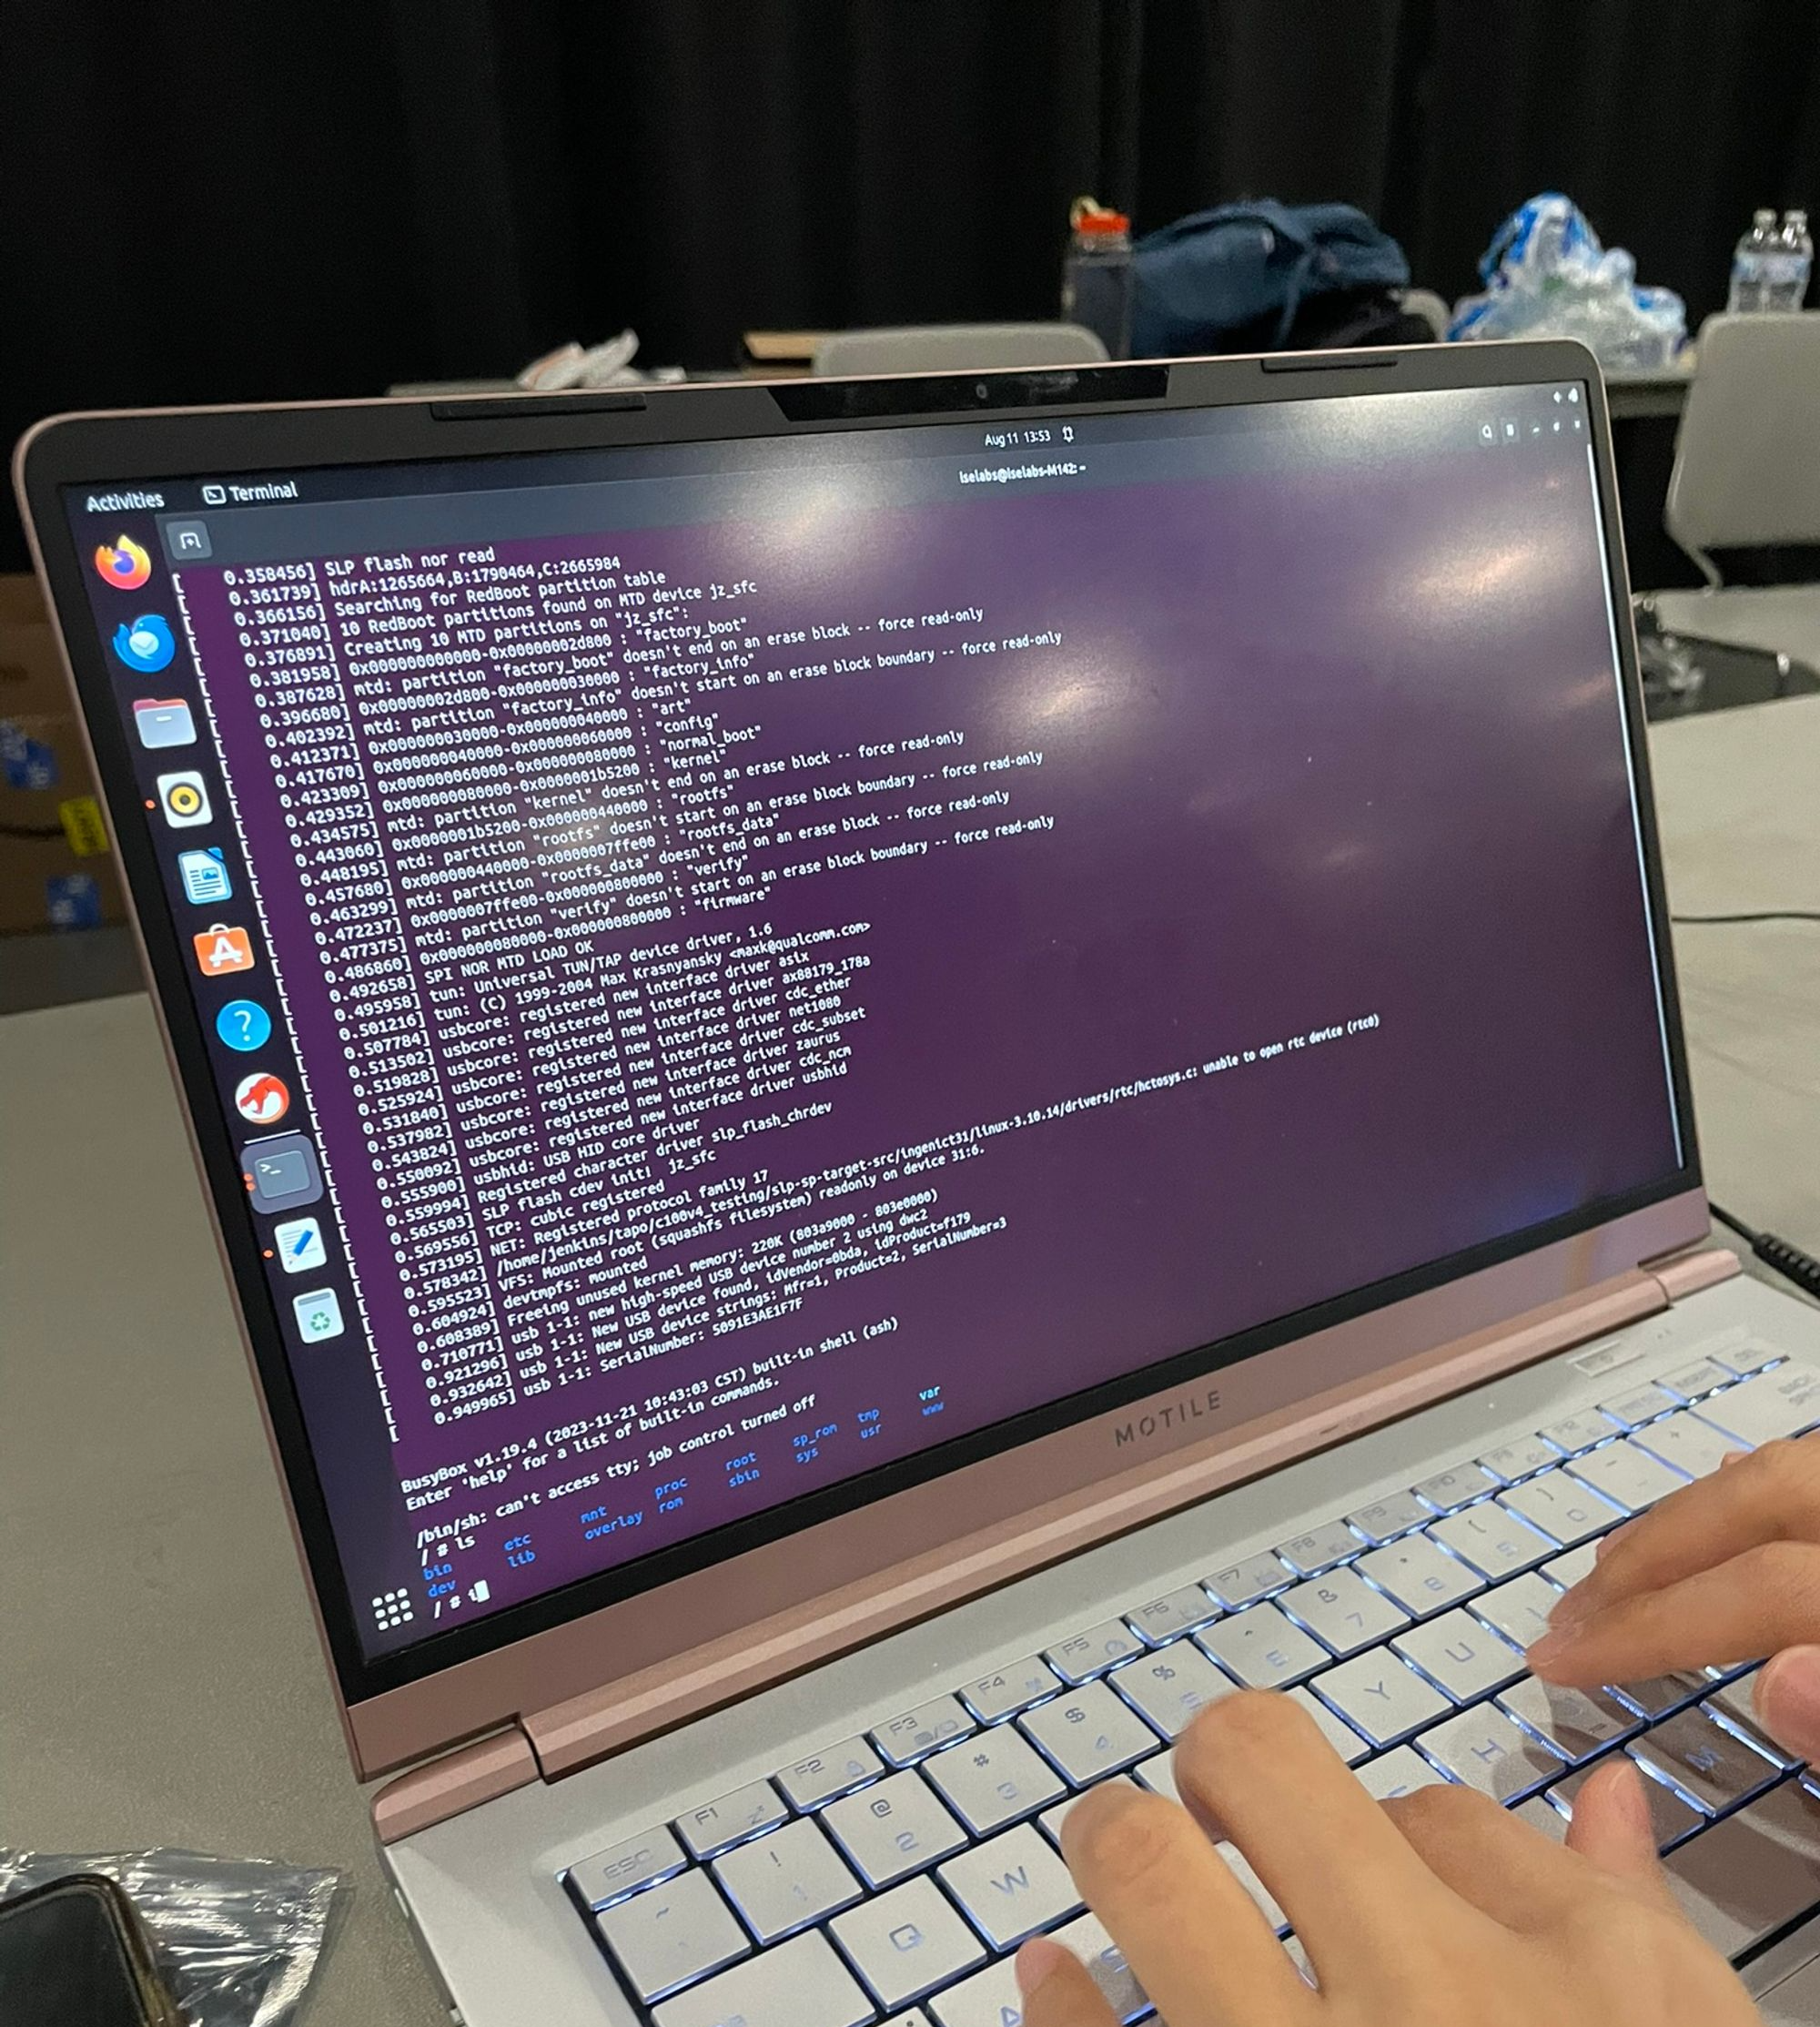
shell 획득 성공
바로 shell이 떨어지지는 않았고, 로그인이 필요하였습니다. Ghidra로 펌웨어를 분석한 결과 S + P + L 키를 누르면 부트로더에 진입할 수 있다는 것을 확인하였습니다. 전원을 껐다 켠 후 S + P + L 키를 눌러 부트로더에 진입하였고, 다음 명령어를 통해 shell을 획득하는 데 성공하였습니다.
isvp_t30# setenv bootargs ~~~ init=/bin/sh
isvp_t30# setenv bootcmd sf read 0x80700000 0x80200 0x175000
isvp_t30# saveenv isvp_t30# bootm 0x80700000
마지막으로, DEF CON에 참석하기 위해 라스베이거스를 방문하는 분들을 위해 추천할 만한 맛집 2곳을 소개하겠습니다.
Denny's
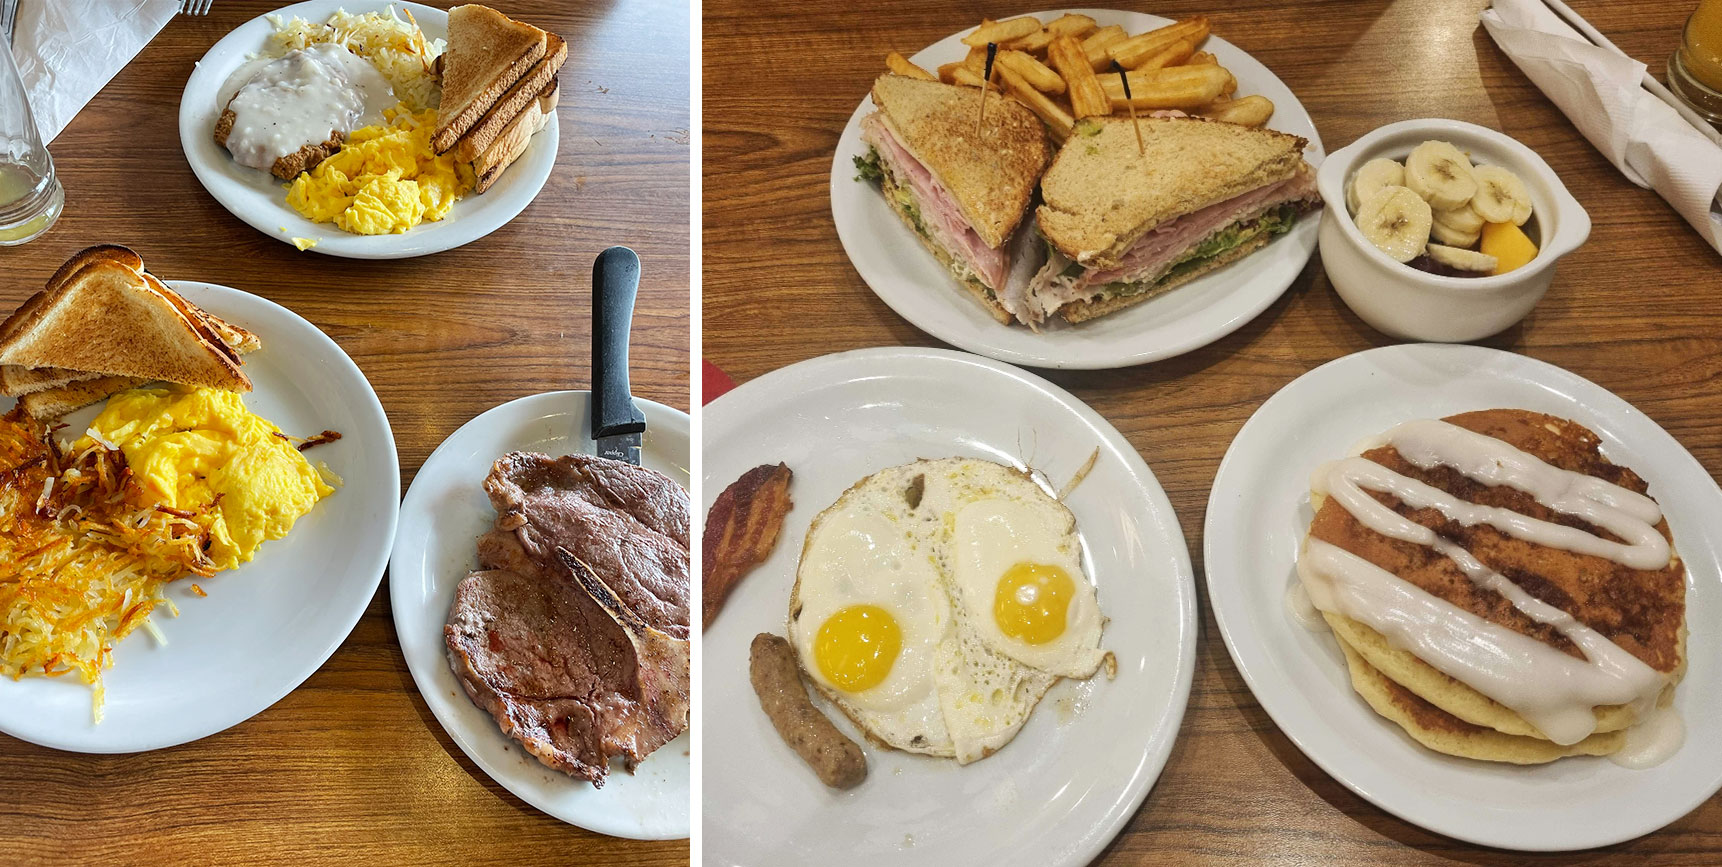
첫번째로 추천드리는 곳은 DEF CON이 열리는 LVCC 웨스트 홀 바로 앞에 위치한 Denny’s입니다. 샌드위치, 햄버거, 팬케이크, 스테이크 등 삼시세끼 모두 먹을 수 있는 다양한 메뉴를 제공합니다. 24시간 영업이기 때문에 언제든지 방문해 원하는 음식을 즐길 수 있습니다. DEF CON 기간에는 사람이 붐비고 음식 준비 속도가 느려져 테이블에 앉은 후 40분에서 1시간 정도 기다려야 할 수 있지만, 가격이 저렴하고 양도 많아 LVCC를 방문한다면 아침이나 점심 식사로 꼭 한번 추천드립니다.
Hot & Juicy
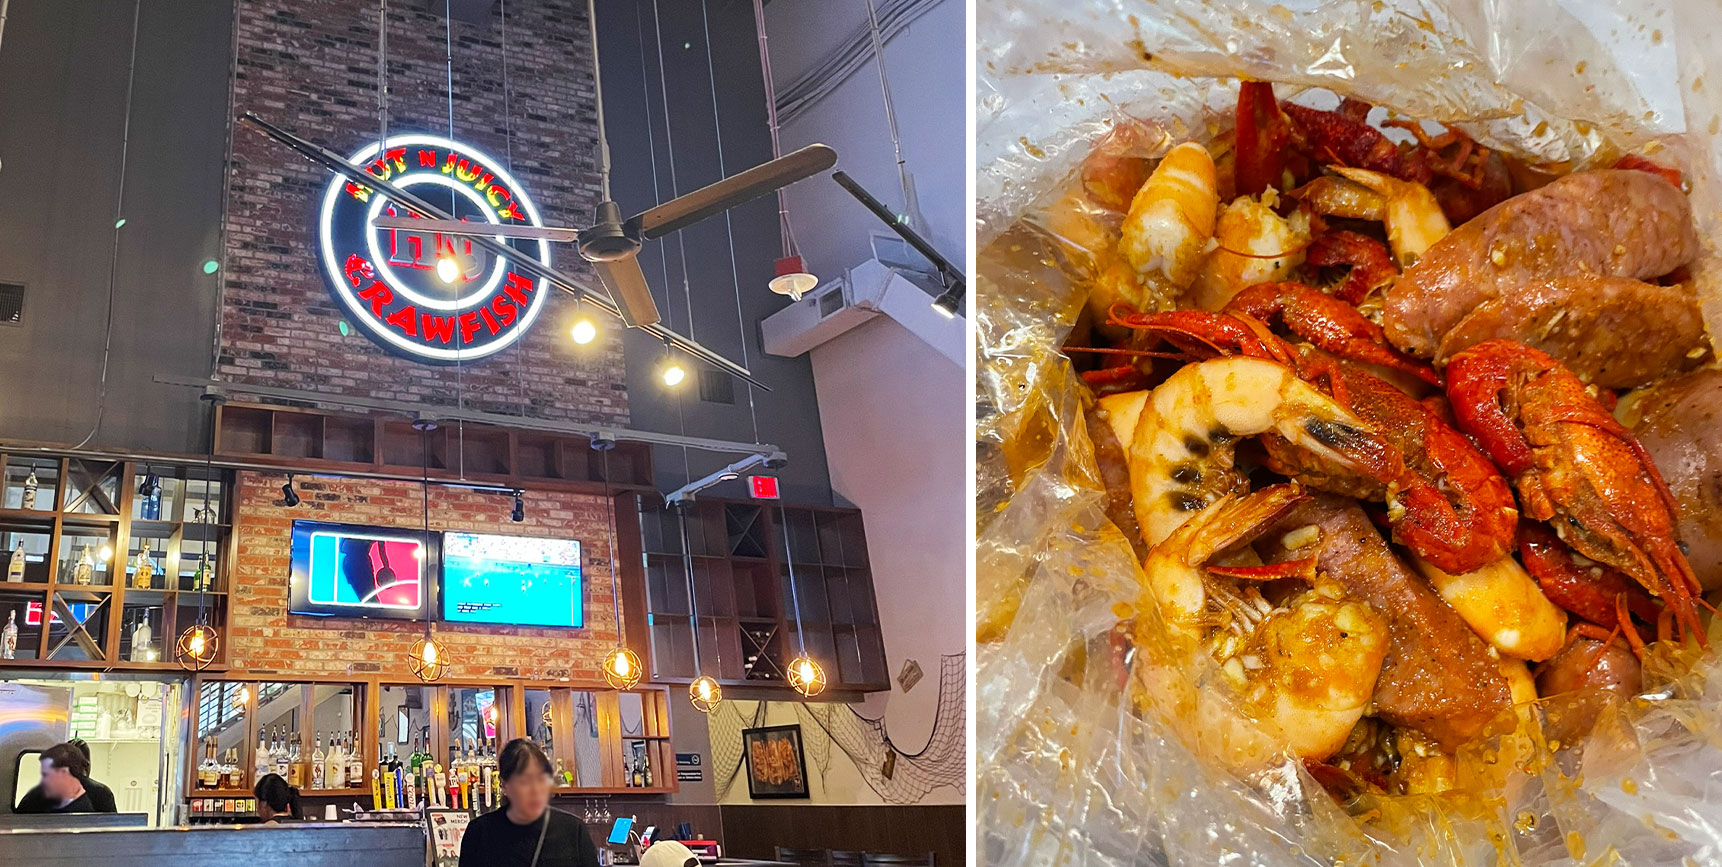
라스베이거스에서 한국인들이 많이 찾는 맛집 중 하나는 Hot & Juicy라는 해산물 볶음 전문점입니다. 이곳에서는 새우, 가재, 대게 등을 옥수수, 감자, 소시지 등과 함께 매콤한 소스에 볶아 제공합니다. 특이하게도 음식이 접시에 담겨 나오지 않고 봉지에 바로 담겨 나오며, 비닐장갑을 끼고 먹는 방식입니다. 음식이 정말 맛있고, 미국에서 느끼는 기분을 잡아줄 수 있는 매콤함이 있어 꼭 가보실 것을 추천드립니다.
지엔에서 처음으로 참석한 DEF CON의 전반적인 경험은 매우 뜻깊었습니다.
앞으로도 다양한 해킹 기술에 대한 연구를 지속하며, 다음 행사에는 더욱 많은 경험을 쌓을 수 있도록 노력할 계획입니다! 😊
Written by 박한렬 선임 연구원, 이효진 선임 연구원