지엔의 R&D팀이 세계 최대 해킹 및 정보보안 컨퍼런스인 'DEF CON 32'에 참가하여 주목할 만한 성과를 거두었습니다. DEF CON은 매년 전 세계 보안 전문가들이 모여 최신 보안 기술과 연구 결과를 공유하는 권위 있는 행사입니다. 이번 컨퍼런스에서 지엔 연구원들은 'IoT Village'에 참여해 블랙박스 보안에 대한 중요한 연구 결과를 발표했습니다.
IoT Village는 사물인터넷(IoT) 보안에 중점을 둔 섹션으로, IoT 기기의 취약점과 보안 솔루션에 대한 다양한 논의가 이루어지는 곳입니다. 지엔의 박한렬 선임 연구원과 이효진 선임 연구원의 발표 후기를 인터뷰 형식으로 담아보았습니다.
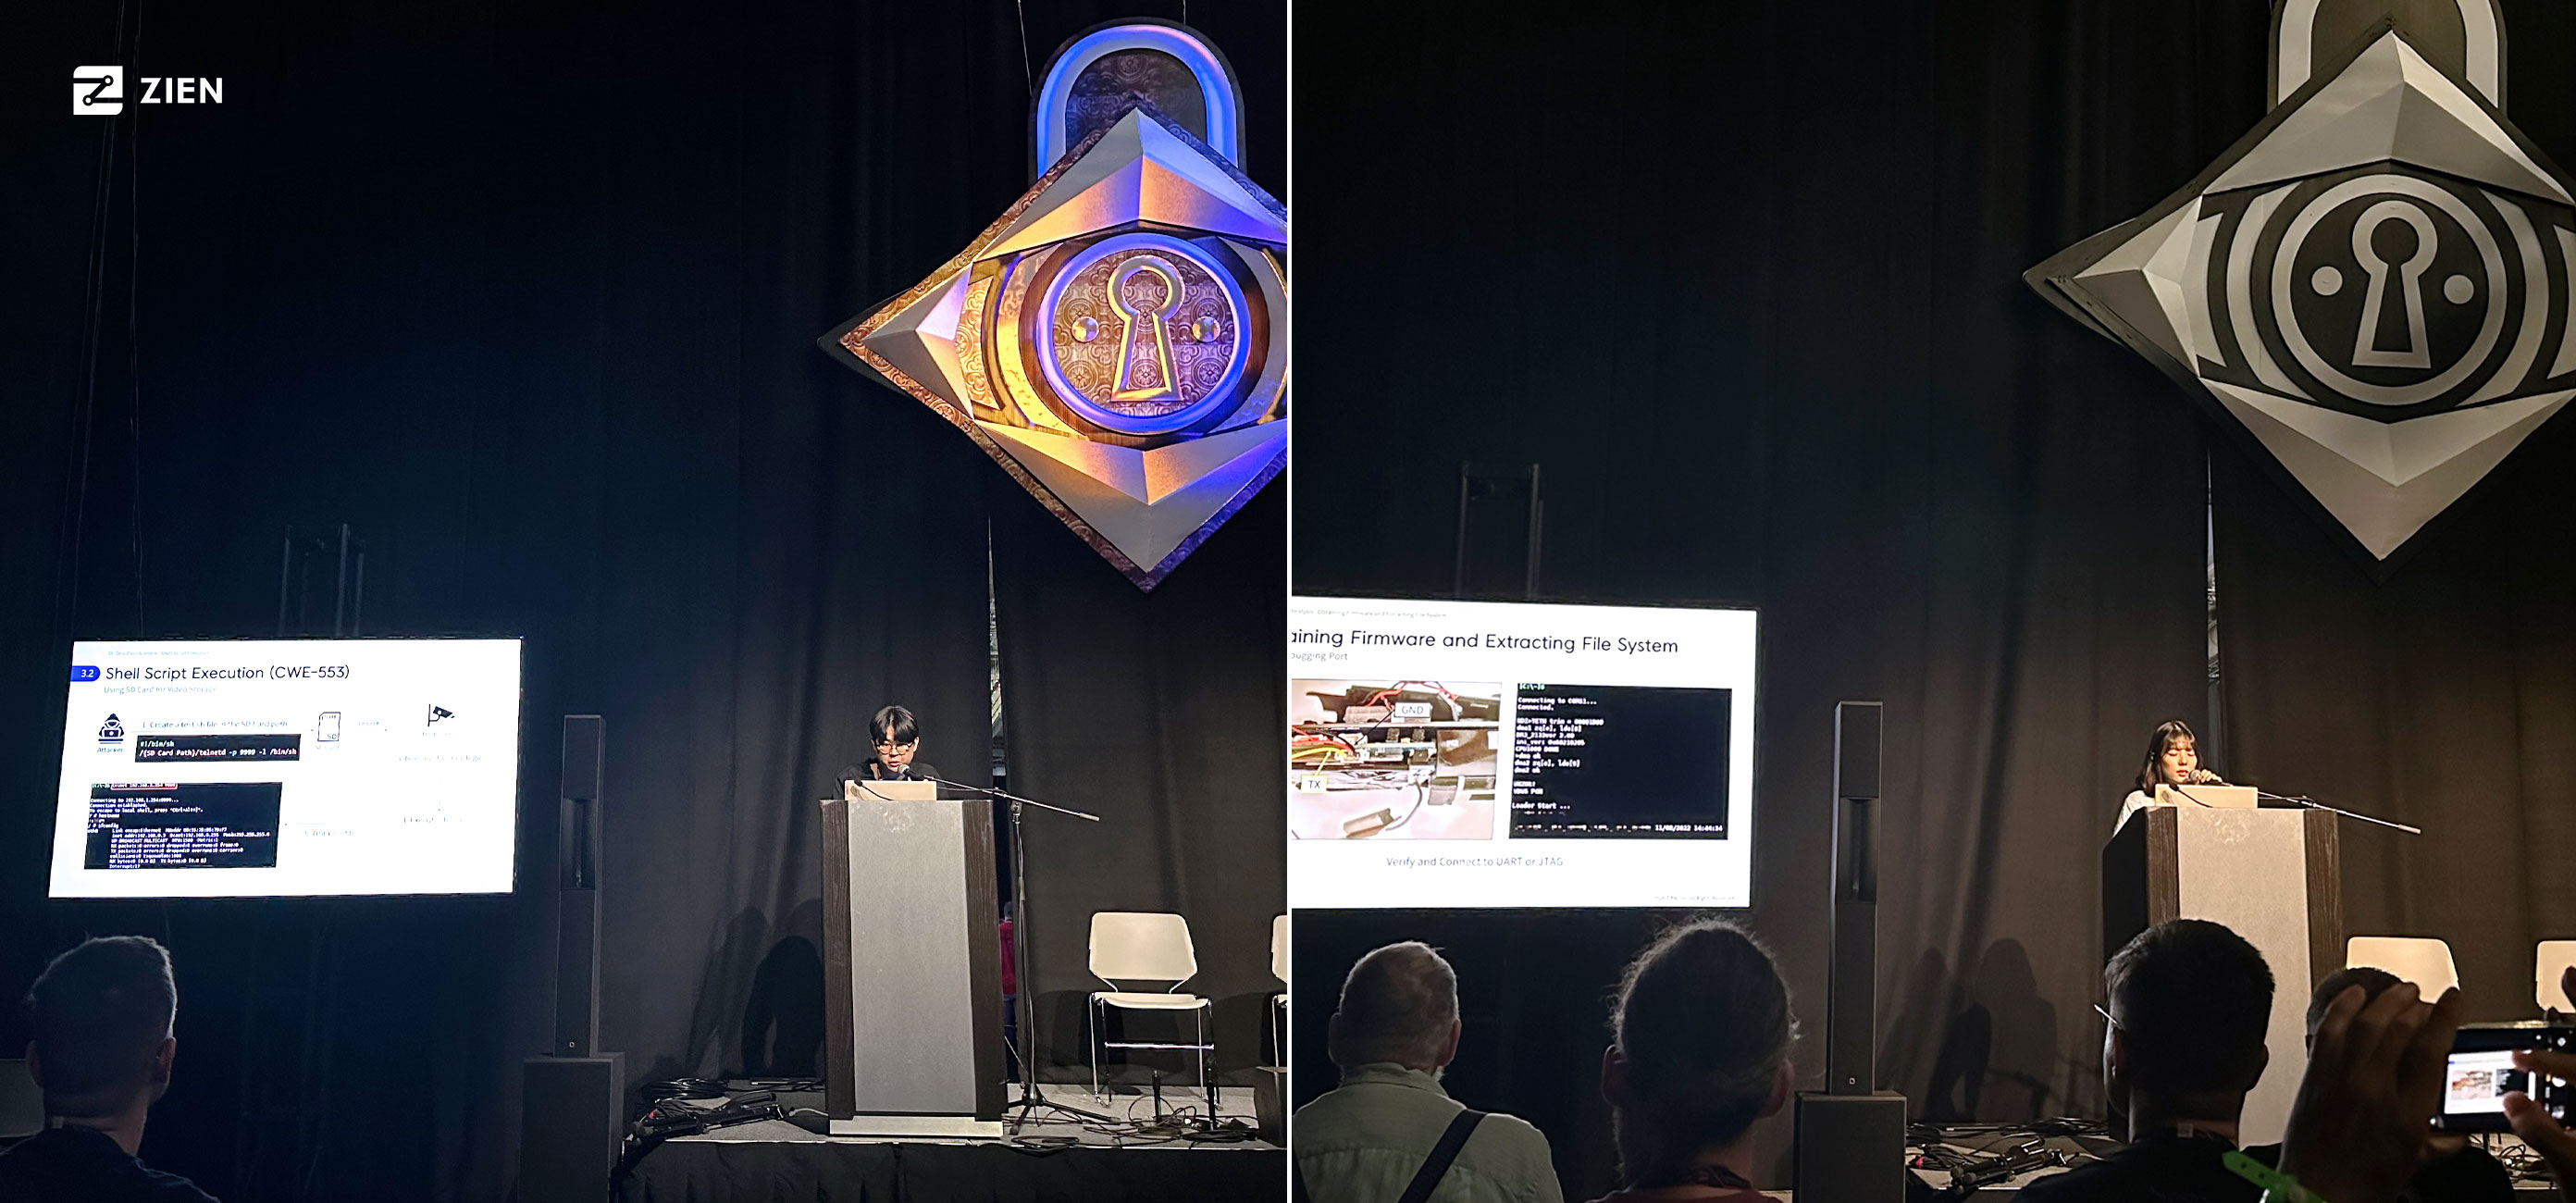
(좌)박한렬 선임 연구원, (우)이효진 선임 연구원
1️⃣ 세계 최고 권위의 보안 컨퍼런스에서 발표한 소감은?
한렬: DEF CON 32의 IoT Village에서 발표를 성공적으로 마친 것은 저에게 큰 영광이자 소중한 경험이었습니다. 다양한 전문가들과 아이디어를 교환하고, 현재와 미래의 보안 위협에 대해 깊이 논의할 수 있는 값진 기회였습니다.
효진: 보안 공부를 시작하면서 DEF CON은 저에게 꿈의 무대와 같았습니다. 이번에 IoT Village에서 발표하게 된 것은 저에게 큰 영광이었고, 많은 분들 앞에서 저희 팀의 연구 결과를 공유할 수 있어 뿌듯하고 즐거운 시간이었습니다.
2️⃣ 발표 주제를 ‘Dashcam의 커스텀 프로토콜 분석과 취약점 탐색 방법’으로 정한 이유는?
대한민국에서는 블랙박스를 거의 모든 차량에 필수적으로 설치하고 있으며, 해외에서도 dashcam이라는 이름으로 널리 사용되고 있습니다. 그런데 조사해보니 지난 3년간 보고된 dashcam의 취약점은 단 3건에 불과했습니다. 이는 dashcam에 대한 보안성 점검이 충분히 이루어지지 않았다고 판단되어 연구를 시작하게 되었습니다. 저희는 국내외 9종의 블랙박스를 분석하여 두 달여 간의 연구 끝에 30여 개의 CVE를 발견했습니다. 이를 DEF CON에서 발표함으로써 전 세계 보안 전문가들에게 새로운 인사이트를 제공하고, dashcam 제조사들 또한 보안에 대한 경각심을 가지게 함으로써 더욱 안전한 제품을 개발하는 데 기여하고자 이 주제를 선정하였습니다.
3️⃣ 발표 주제의 핵심 내용과 그 중요성은?
한렬: 이번 발표에서는 9종의 dashcam을 분석하며 발견한 공통적인 보안 문제와 취약점을 중점적으로 다루었습니다. 주요 내용으로는 열린 포트나 공통된 기능들, Custom Protocol의 구조, 앱과의 연결 방식, 그리고 분석 과정 전반에 대한 내용을 포함했습니다. 또한, 분석 과정 중 겪었던 문제를 해결하기 위한 우회 방법을 제안하고, OS Command Injection과 Buffer Overflow와 같은 심각한 취약점을 dashcam의 특징과 연관 지어 설명했습니다.
효진: 특히 주목할 점은, 분석한 dashcam 중 4종이 OEM 장비였다는 점입니다. 한 OEM 장비에서 취약점이 발견되면, 이와 동일한 취약점이 다른 장비에도 존재할 가능성이 높아 보안의 중요성이 더욱 부각됩니다. 이번 발표를 통해 dashcam 보안이 얼마나 취약할 수 있는지, 그리고 이를 개선해야 한다는 점을 강조하고자 했습니다.
4️⃣ 발표를 준비하는 과정에서 가장 어려웠던 점은?
한렬: 전문가가 아닌 청중들도 이해하기 쉽고, 딱딱하지 않은 분위기의 단어를 찾는 것이 어려웠습니다. 이를 해결하기 위해, 특정 용어를 설명할 수 있는 문장으로 풀어서 표현하고, 전문적인 용어들은 청중들에게 친숙한 단어로 변경해 사용했습니다.
효진: 발표를 준비하면서 가장 어려웠던 점은 언어와 발표 자료 구성 과정이었습니다. 영어가 유창하지 않아 발표 주제인 CFP를 한글로 작성한 후 번역 과정을 거쳤고, PPT와 발표 대본도 같은 방식으로 준비했습니다.
5️⃣ DEF CON에서 경험한 것 중 가장 인상 깊었던 점은?
한렬: 정보보안에 관심이 있는 사람들이 이렇게 많다는 사실이 매우 인상 깊었습니다. 30,000명 이상의 사람들이 DEF CON에 참여하여 자신들의 보안 지식을 뽐내고, 토론하며 지식을 공유하는 자리가 있다는 사실이 신기했습니다.
또한, 우리가 연구하고 있는 IoT 외에도 클라우드, 솔더링, AI, 임베디드, 블루/레드 팀, 락픽킹 등 다양한 분야에서도 많은 연구가 이루어지고 있었습니다. 분야마다 Village가 열렸고, 해당 분야에서 흥미롭게 진행할 수 있는 체험과 작은 발표들이 많이 있었습니다. Creator Stage나 Main Section Stage에서는 다양한 분야의 전문적인 연구 내용을 소개했으며, 수백 명의 관중을 수용하는 강연장의 웅장함도 인상적이었습니다.
DEF CON에 참여하면서, 현대의 보안 시장이 지속적으로 확장되고 있고, 다양한 분야에서 연구가 활발히 이루어지고 있다는 것을 깨달았습니다. R&D팀도 IoT 보안 연구를 다양한 시각에서 접근해 전문성을 더욱 키워야겠다고 느꼈습니다.
효진: DEF CON에서 경험한 가장 인상 깊었던 순간들은 다양했습니다. DEF CON의 배지는 매년 독특한 디자인과 기능으로 주목받는데, 이번에는 라즈베리파이 기반으로 제작된 배지였습니다. 이 배지에는 컨퍼런스장 내부를 구현한 맵과 게임이 내장되어 있었으며, 펌웨어 업데이트까지 지원해 단순한 출입증을 넘어 다양한 재미를 제공했습니다.
특히 마지막 날 진행된 Pwnie Awards에서는 보안 업계의 성취뿐만 아니라 실패까지도 기념하며, 유쾌하게 조롱하는 모습이 새로웠습니다. 이렇게 보안 커뮤니티가 실수를 개방적으로 받아들이고 서로 격려하는 분위기는 매우 독특하고 신선한 경험이었습니다.
이러한 경험을 통해 DEF CON이 단순한 기술 공유의 장을 넘어, 보안 커뮤니티의 문화와 정신을 직접 느낄 수 있는 자리라는 것을 깨달았습니다.
지엔 R&D팀의 DEF CON 32 참가와 발표는 우리 회사의 기술력과 국제적 위상을 높이는 중요한 계기가 되었습니다. 이번 경험을 바탕으로 IoT 보안 분야에서 더욱 혁신적인 연구를 진행하고, 글로벌 시장에서의 경쟁력을 강화해 나갈 계획입니다. 앞으로도 지엔은 끊임없는 연구와 개발을 통해 더 안전한 IoT 환경을 만들어가는 데 기여하겠습니다.