1️⃣ 개요
급속한 IoT 기술 발전과 함께, 전 세계 시장은 이제 '안전하게 설계된' IoT 제품을 요구하고 있습니다. 단순히 보안 기능을 갖추는 것을 넘어, 각국의 법적 요구사항과 인증 체계를 준수해야만 시장 진입이 가능한 시대가 도래했습니다.
최근 미국의 사물인터넷 사이버보안 개선법(IoT Cyber Improvement Act), EU의 사이버 복원력법(Cyber Resilience Act), 영국의 사이버보안 PSTI법(Product Security and Telecommunications Infrastructure Act)에 이르기까지, 주요 국가들은 잇따라 IoT 기기의 최소 보안 요건을 법제화하고 있습니다. 이는 단순한 권고가 아닌, 시장 진입을 위한 필수 조건으로 자리 잡고 있으며, 이를 충족하지 못한 제품은 판매 자체가 불가능해지는 상황입니다.
이번 글에서는 현재 글로벌 IoT 보안 규제 및 인증 제도의 주요 현황을 살펴보고, 기업들이 실제로 직면하고 있는 규제 대응의 어려움과 그 원인을 분석합니다. 이를 바탕으로, 최근 업데이트된 Z-IoT가 어떻게 글로벌 보안 규제에 자동으로 대응할 수 있도록 지원하는지 소개하겠습니다.
2️⃣ 주요 국가별 IoT 보안 규제 & 인증
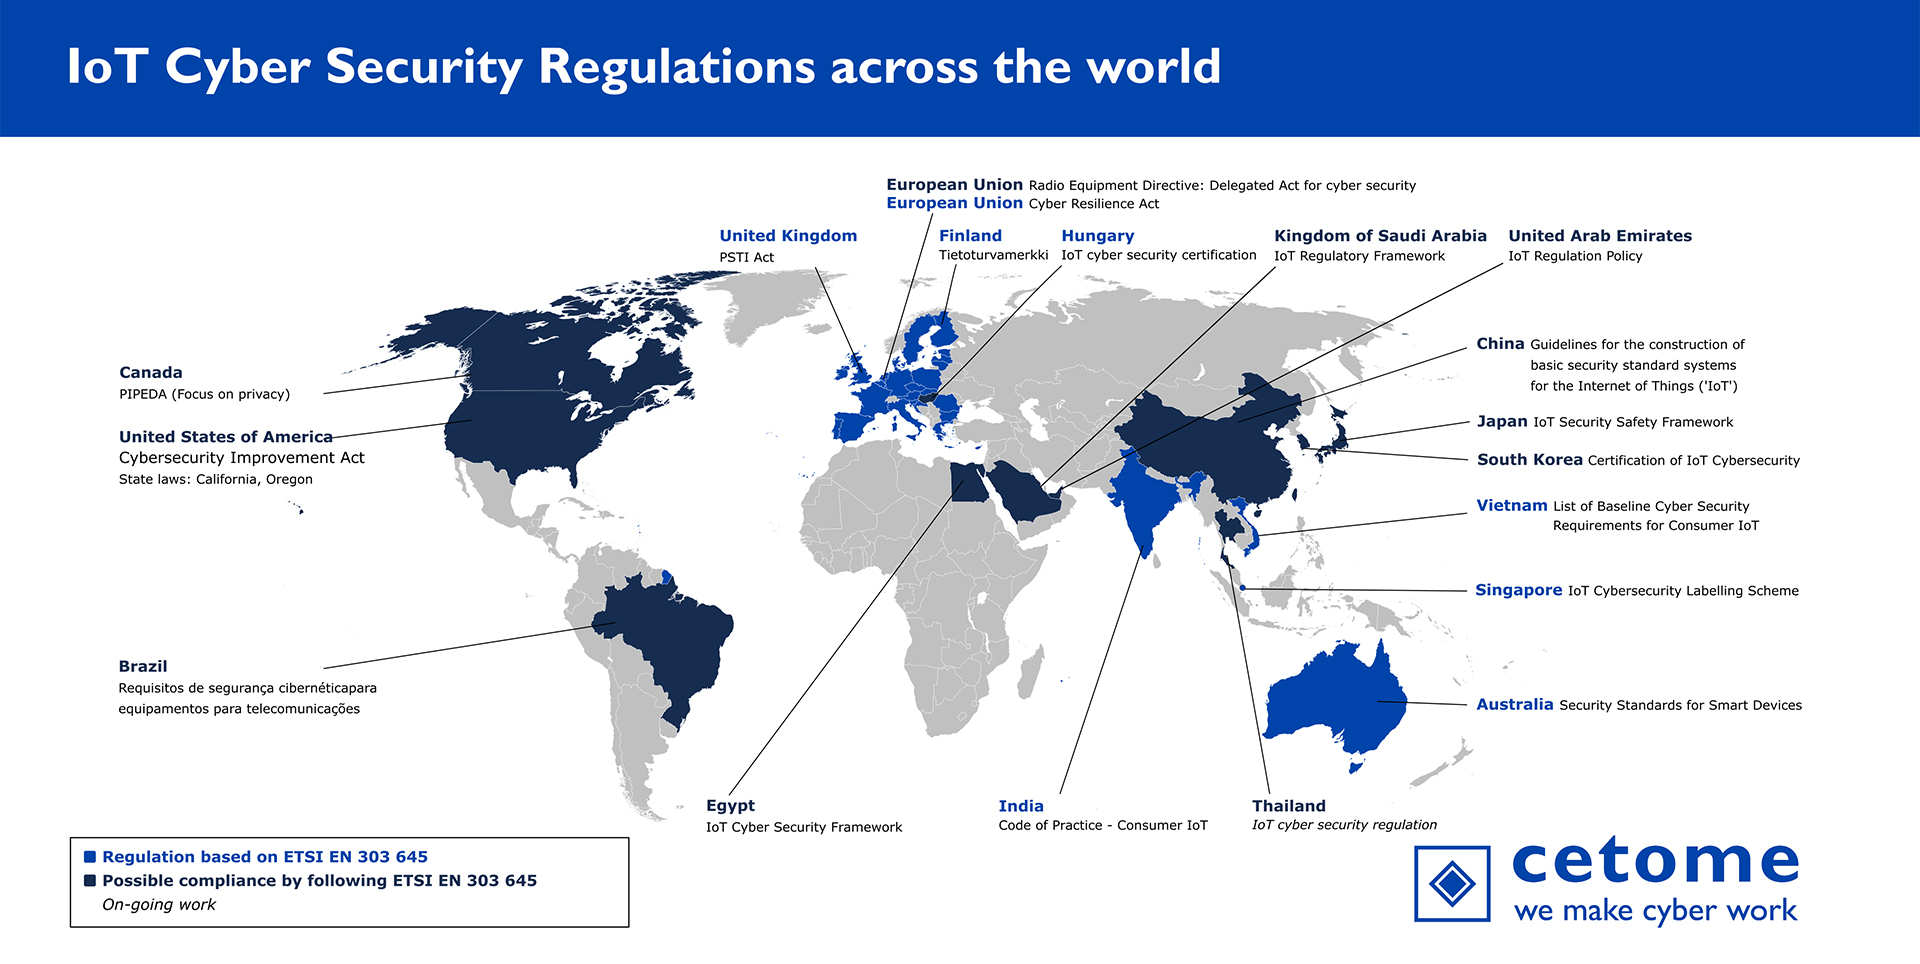
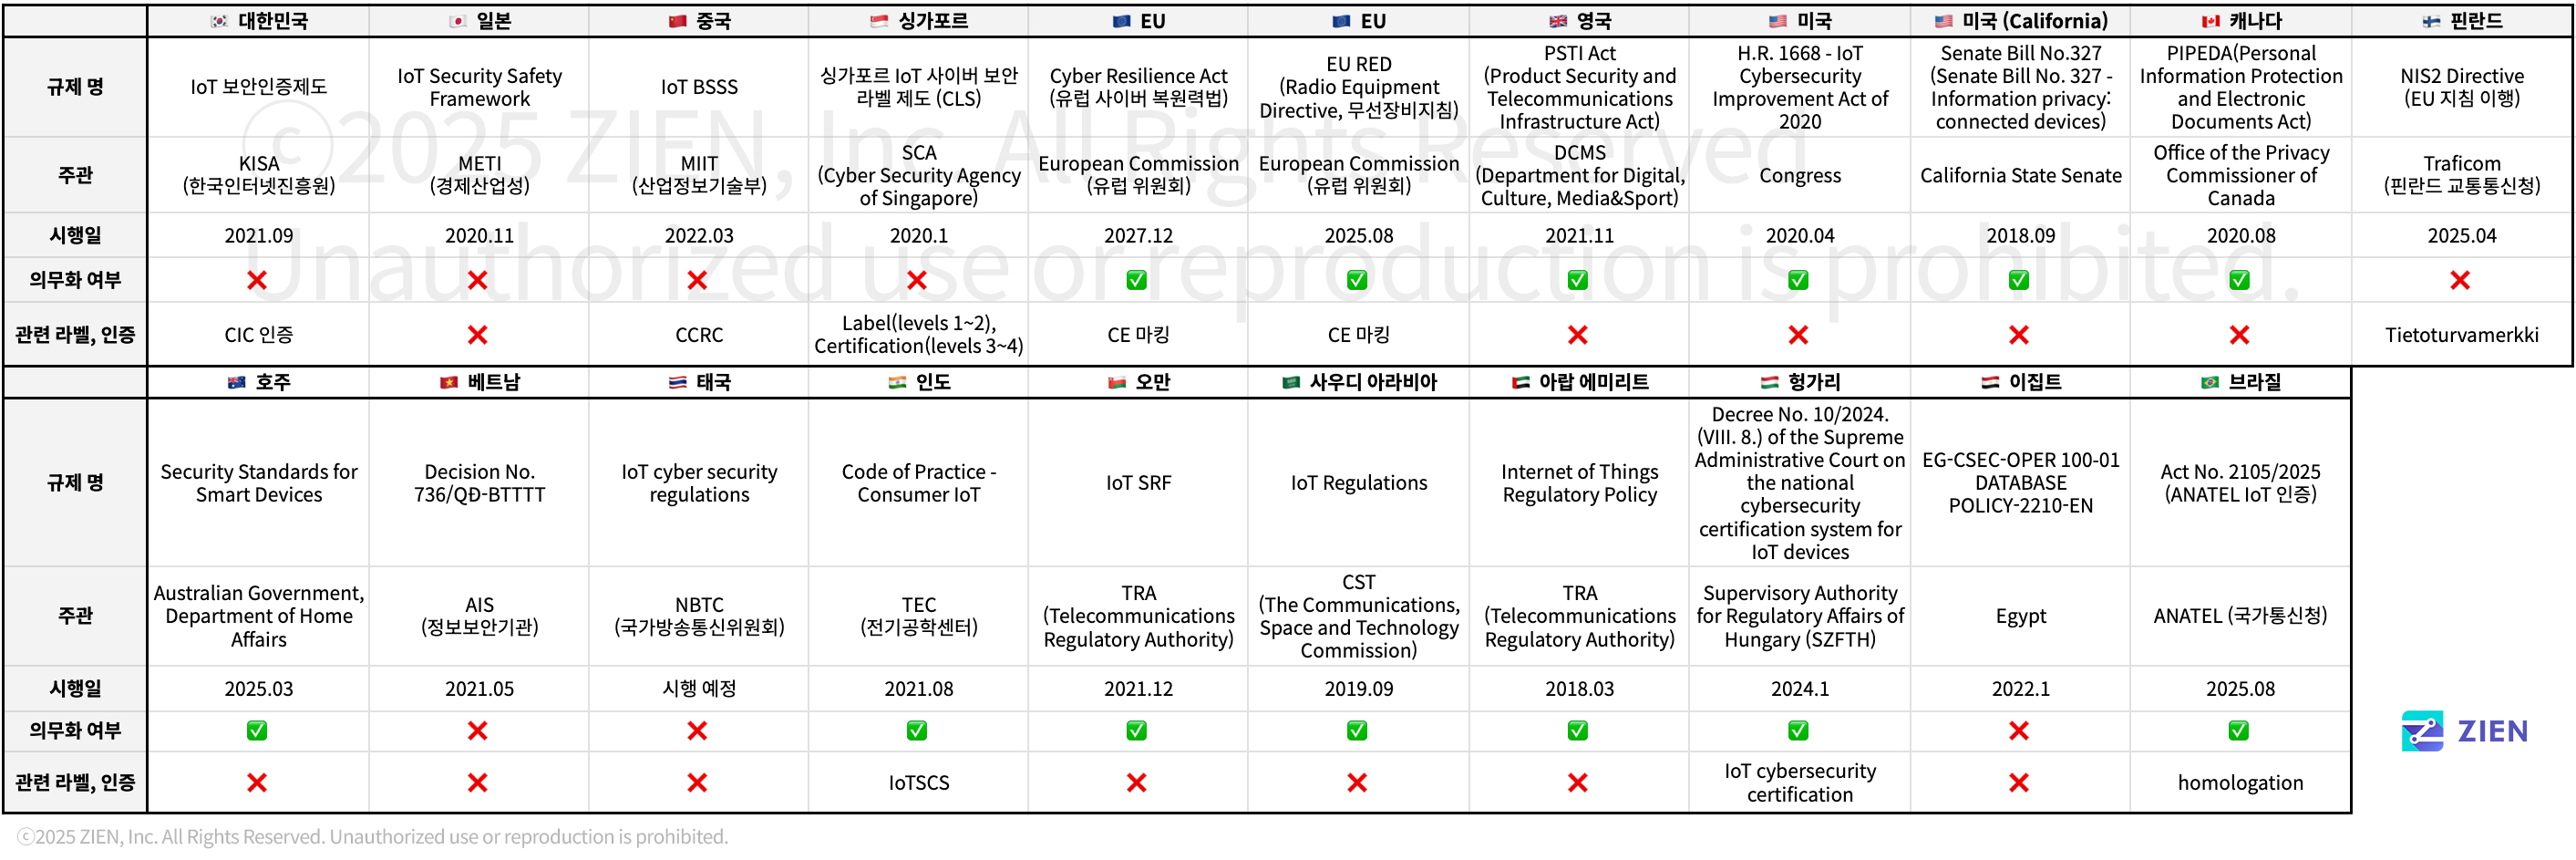
현재 전 세계적으로 약 19개국이 IoT 사이버보안 관련 규제 및 인증을 보유하고 있으며, 국제 표준으로는 미국 NIST IR 8259와 유럽 ETSI EN 303 645가 대표적입니다. 먼저 각 국가별 주요 규제와 인증 현황을 살펴보겠습니다.
국가별 IoT 보안 규제 & 인증 요약표
수많은 글로벌 규제 중에서도, 다음 4개의 IoT 보안 규제와 인증은 기술적 기준과 정책적 영향력 면에서 가장 주목받고 있습니다. ETSI EN 303 645와 NIST IR 8259 시리즈는 타 국가들이 자국의 IoT 보안 법제도를 수립하는 기반이 될 만큼 국제적으로 인정받는 표준이며, 사이버 트러스트 마크와 CE 인증은 각각 미국과 EU라는 세계 최대 시장을 대표하는 인증으로 글로벌 IoT 제품 판매에 결정적인 영향력을 행사하고 있습니다.
대표 해외 IoT 보안 규제 & 인증 4개
ETSI EN 303 645 - 유럽
유럽 전기통신표준협회(ETSI)에서 개발한 IoT 보안을 위한 국제 표준으로, 소비자용 IoT 제품의 사이버 보안 기준을 제시합니다. 이 표준은 13개의 주요 조항과 각 조항별 세부 요구사항으로 구성되어 있습니다. EU의 무선기기 지침(RED)과 사이버 복원력법(CRA)의 기술적 기반으로 활용되고 있으며, 2025년부터 EU 내에서 판매되는 모든 IoT 기기는 이 표준을 준수해야 합니다.
CE 인증 - EU
CE 인증은 유럽 경제지역(EEA)에서 전자기기를 판매하기 위해 반드시 요구되는 제품 적합성 인증입니다. 최근 개정되는 RED Directive(무선기기지침)와 CRA(사이버 복원력법)의 영향으로, CE 인증의 필수 항목에 ‘사이버보안 요건’이 새롭게 포함되고 있습니다. 이에 따라 IoT 제품이 유럽에 진출하기 위해서는 단순한 전자파 적합성뿐 아니라, 보안 업데이트, 무결성 보호, 사용자 데이터 보호 등 기술적 보안 기준 충족이 요구됩니다. 즉, ETSI EN 303 645 같은 기준을 기반으로 한 보안 기능 구현이 곧 CE 인증 통과의 전제 조건이 되는 셈입니다.
NIST IR 8259 시리즈 - 미국
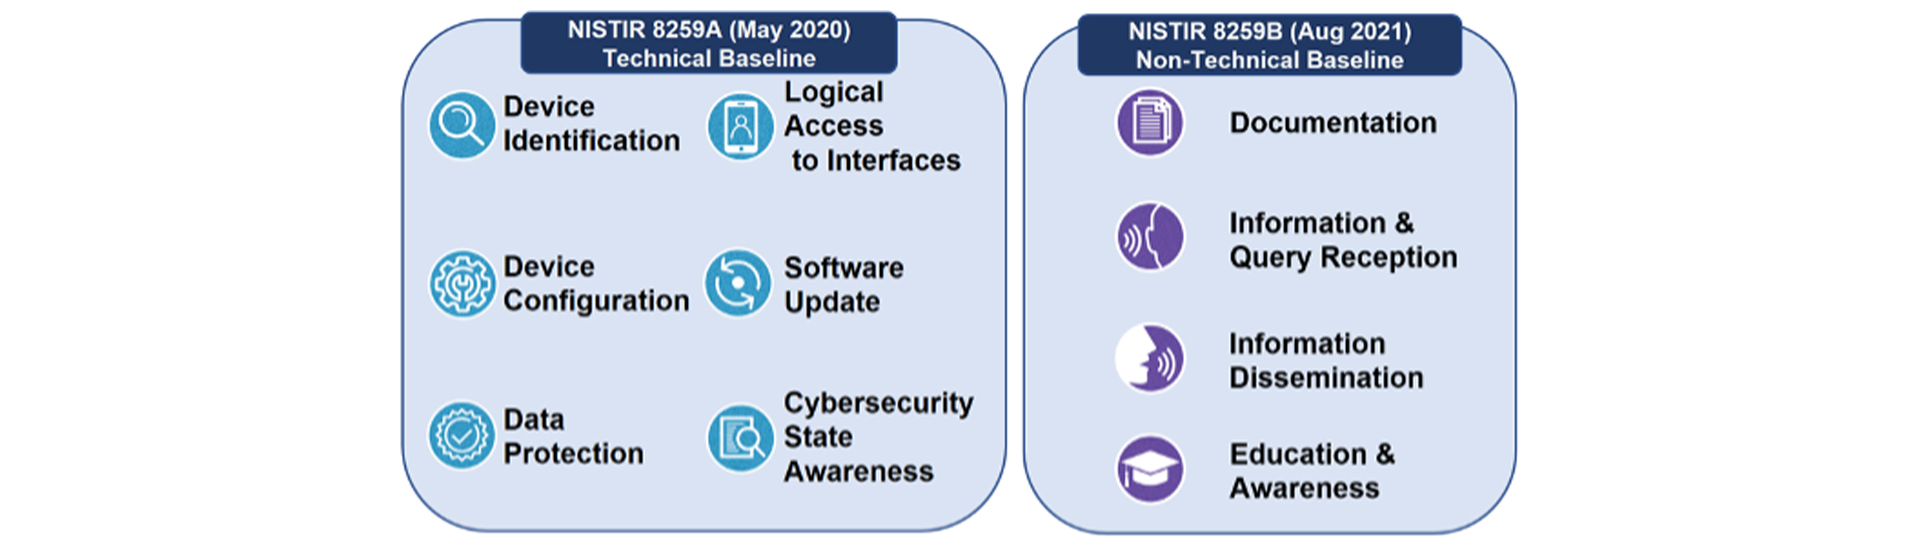
미국 국립표준기술연구소(NIST)에서 개발한 IoT 기기의 사이버 보안을 위한 지침으로, 총 4개의 시리즈(8259, 8259A, 8259B, 8259C)로 구성되어 있습니다. 특히 NIST IR 8259A는 IoT 기기 제조업체를 위한 핵심 보안 기능 기준을 제시합니다.
이 기준은 IoT 기기가 갖춰야 할 필수 보안 기능과 이를 구매자가 검증할 수 있는 체크리스트 형태로 제공됩니다. 미국 연방정부는 해당 기준을 기반으로 한 보안요건을 법제화(NDAA, Cybersecurity Improvement Act)하여, 공공 부문 IoT 제품 구매 시 준수 의무화를 시행하고 있습니다.
사이버 트러스트 마크(Cyber Trust Mark) - 미국
미국 연방통신위원회(FCC)가 2023년 발표한 Cyber Trust Mark는 소비자용 IoT 기기의 보안 수준을 시각적으로 라벨링하는 인증 제도입니다. 소비자는 제품 포장이나 마케팅 자료에 부착된 QR 코드 형태의 마크를 통해 보안 신뢰도를 직접 확인할 수 있으며, 제조사는 보안 기준에 따라 제품을 설계하고 심사를 거쳐 인증을 획득합니다. 이 마크는 2025년부터 본격적으로 시장에 적용될 예정이며, 미국 내 유통되는 스마트홈 제품 전반에 점차 확대 적용될 것으로 보입니다.
한국의 IoT 보안 인증 제도
국내에서는 2017년 12월부터 과학기술정보통신부와 한국인터넷진흥원(KISA)이 시행한 '정보통신망연결기기 보안인증' 제도를 통해 IoT 제품의 보안성을 평가하고 있습니다. 이 인증은 IoT 제품이 정보보호인증기준에 적합한지 시험하고, 기준을 충족할 경우 인증서를 발급하는 방식으로 운영됩니다.
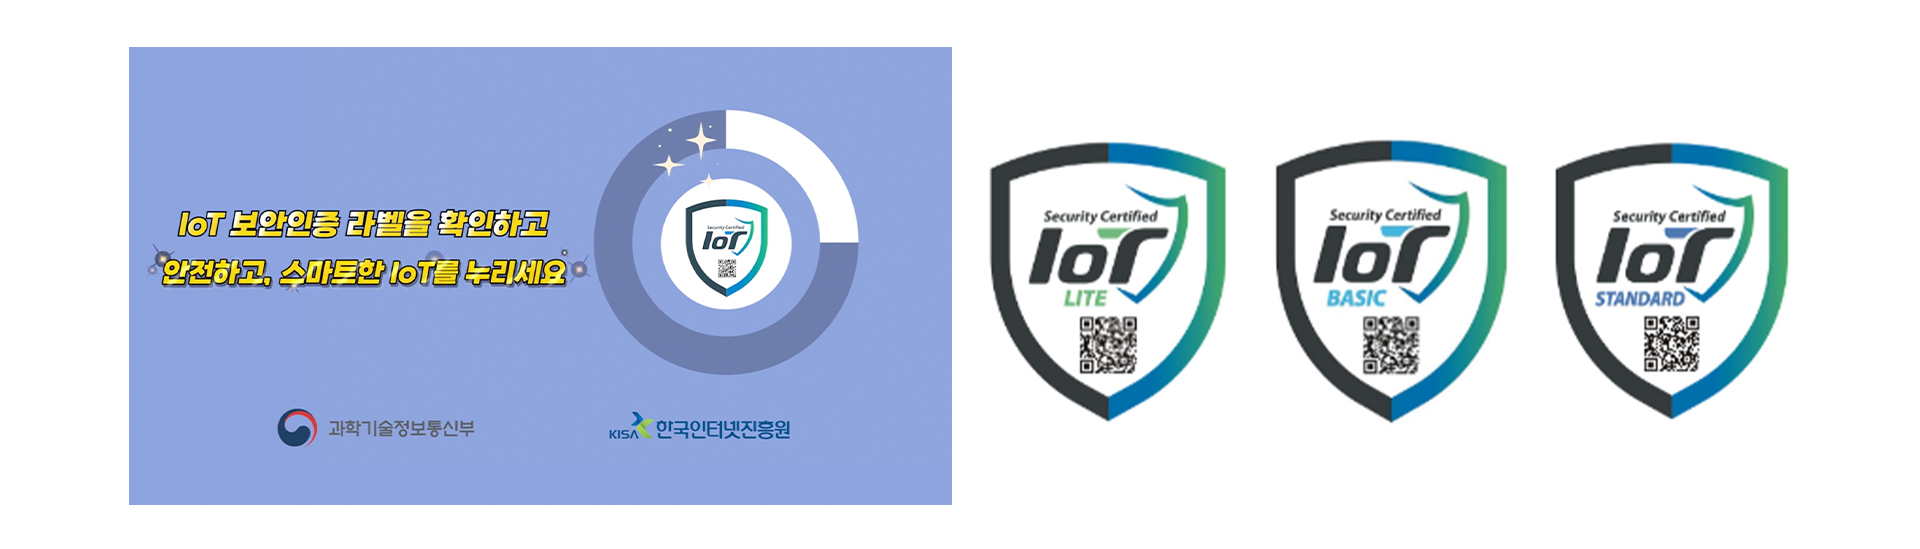
인증은 제품의 특성과 보안 요구 수준에 따라 Lite, Basic, Standard 세 가지 등급으로 나뉩니다. 각 등급별로 요구되는 보안 항목과 심사 기준이 다르며, 기업은 제품의 특성에 맞는 등급을 선택해 인증을 신청할 수 있습니다. 인증 소요 기간은 Lite 등급이 최소 6주, Basic 등급이 8주, Standard 등급이 12주 이상 소요되며, 중소기업의 경우 수수료 감면도 지원받을 수 있습니다. 이렇게 인증을 받은 제품에는 소비자가 쉽게 확인할 수 있도록 ‘정보보호인증 라벨’을 부착할 수 있는 것이 특징입니다.
이와 같이 국가마다 제도적 강제력, 적용 범위, 인증 방식은 상이하지만, IoT 보안 규제가 전 세계적으로 확대되고 있다는 흐름은 분명합니다. 특히 기업 입장에서는 자사 제품이 어떤 규제를 충족하는지를 빠르게 파악하고, 필요한 경우 인증 준비를 신속히 대응하는 역량이 점점 더 중요해지고 있습니다.
3️⃣ IoT 산업별 특화 보안 규제제, 인증 - 선박, 차량,드론
IoT 기술은 다양한 산업 분야에 적용되고 있기 때문에, 각 산업별로 특화된 별도의 IoT 보안 요구사항과 인증 체계 또한 발전하고 있습니다. 특히 선박, 자동차, 드론과 같이 안전 및 생명과 직결되는 분야에서는 보안 사고가 치명적일 수 있기에, 국제기구와 국가 단위의 규제가 점차 강화되고 있는 추세입니다.
🚢 선박
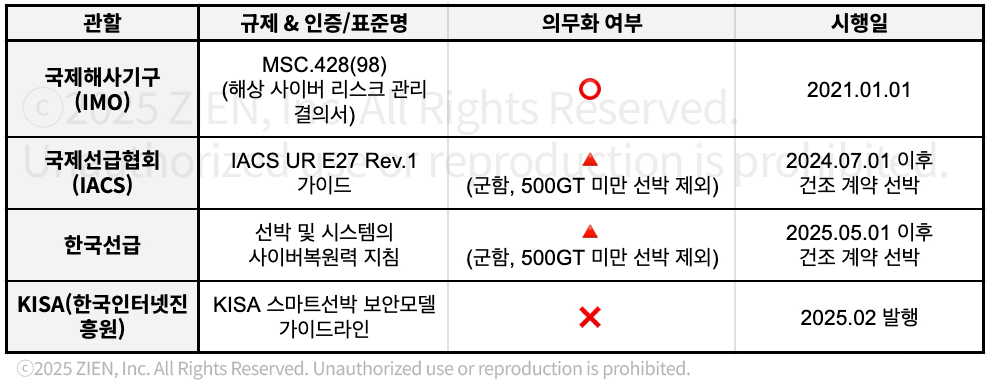
국제해사기구(IMO)의 MSC.428(98) 결의서는 선박의 사이버 리스크 관리를 국제안전관리규약(ISM Code)에 통합하여 모든 선박 및 해운회사가 보안 조치를 마련하도록 의무화했습니다. 국제선급협회(IACS)는 기술 시스템의 보안성을 구체화한 UR E27을 발표하며 기술적 기준을 보완했습니다. 한국도 이에 발맞춰 스마트선박 보안모델을 제시하는 한편, 국제인증 취득을 위한 기술 지원과 비용 보조를 통해 민간 선사의 대응 역량을 강화하고 있습니다.
특히, 해양수산부는 2027년을 목표로 사이버안전 관리체계 법제화를 추진 중으로, 향후에는 민간 선사에 대한 인증·감독 체계도 강화될 것으로 전망됩니다.
🚗 차량
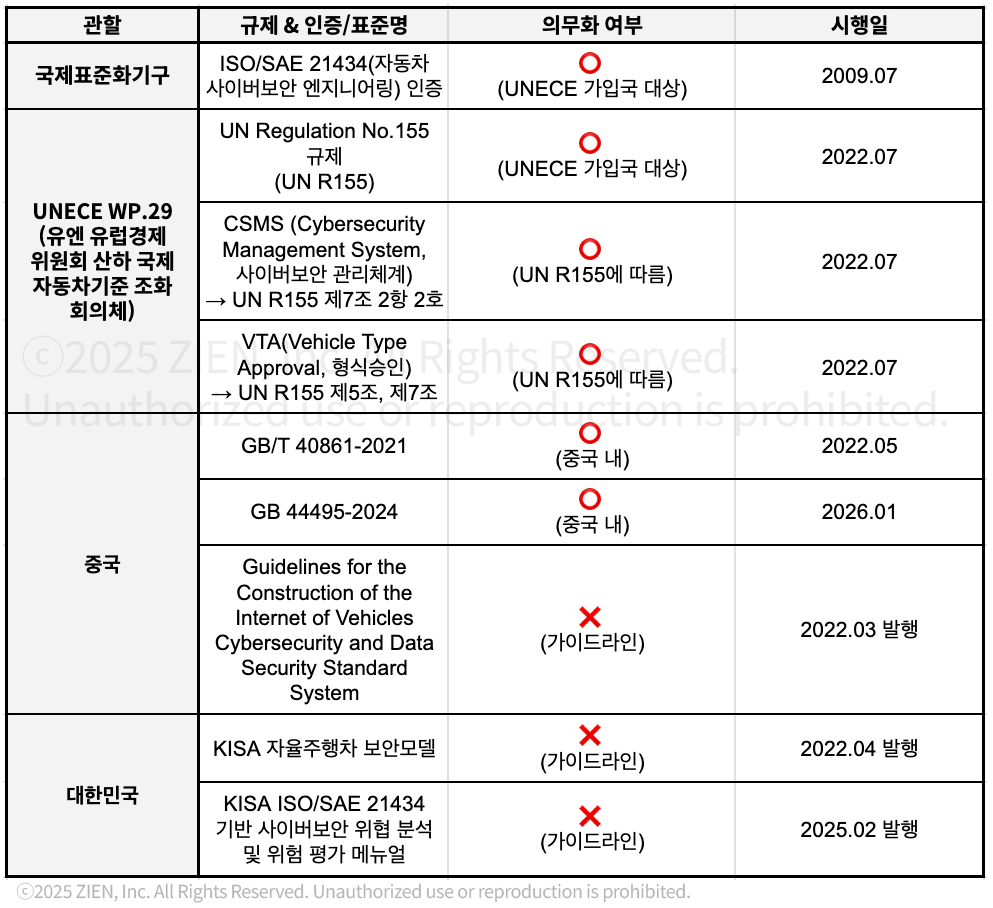
자동차 산업은 자율주행, 커넥티드카 확산과 함께 보안 요구 수준이 급격히 높아지고 있습니다. UN 산하 UNECE는 UN R155 규제를 통해 차량의 보안 관리 체계(CSMS)와 형식승인(VTA)을 UNECE 가입국에 의무화하였고, 주요 글로벌 완성차 업체들이 이에 따라 인증을 준비하고 있습니다. 중국은 독자적인 보안 체계를 통해 중국 내 인증 필수화를 강조하고 있으며, 한국도 자율주행차 보안모델과 위협 평가 메뉴얼을 통해 국내 제조업체의 대응을 유도하고 있습니다.
𖥂 드론
드론은 무선 통신, 원격 제어, GPS 기반 이동 등 IoT 기술이 총체적으로 집약된 장비로, 해킹·위치 탈취·비행 통제 오류 등 보안 위협에 매우 취약한 특징이 있습니다. 이에 따라 국제표준과 함께 각국의 가이드라인이 제시되고 있으며, 보안 인증 도입 논의도 활발히 진행되고 있습니다.
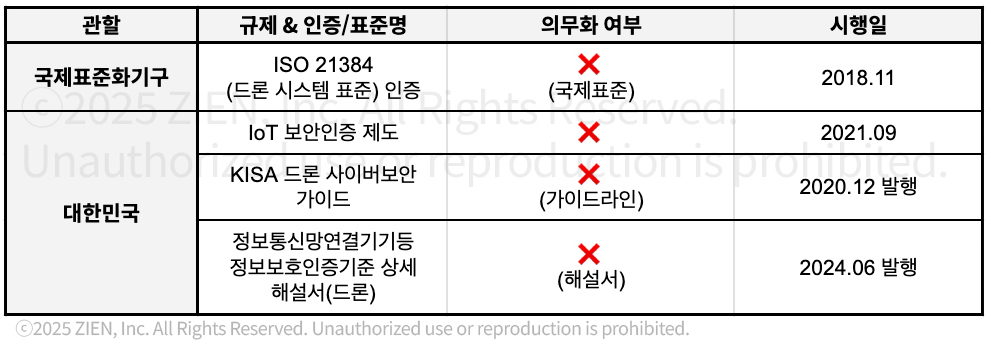
이처럼 각 산업 분야별로 특화된 IoT 보안 규제와 인증이 마련되고 있으며, 시간이 지날수록 의무화되는 경향을 보이고 있습니다. 특히 선박, 자동차와 같이 안전과 직결된 분야에서는 의무 규제가 확대되고 있어 관련 업계의 적극적인 대응이 필요한 상황입니다.
4️⃣ 기업이 직한 글로벌 보안 규제 대응의 어려움
지금까지 IoT 보안에 관한 국가별 규제와 산업별 특화 인증을 살펴보았습니다. 이렇게 다양한 규제와 인증 체계는 IoT 제품의 보안 수준을 높이는 긍정적인 측면이 있지만, 기업 입장에서는 또 다른 진입 장벽이 되기도 합니다.
특히 글로벌 시장에 진출하려는 기업은 국가별로 상이한 보안 요구사항, 문서화 방식, 인증 절차, 그리고 갱신 주기를 충족시켜야 합니다. 이러한 요소들은 각기 다르게 구성되어 있어 단일한 기준으로 대응하기 어렵고, 이를 모두 분석하고 충족하기 위해서는 상당한 시간과 전문성이 요구됩니다.
무엇보다 중소기업의 경우, 보안 규제를 해석하고 이행할 수 있는 전문 인력의 부재로 인해 그 어려움이 더욱 큽니다. 나아가 기술적인 요소 외에도 법적‧절차적 지식이 요구되기 때문에 단순히 개발 인력만으로는 규제 대응에 한계가 존재합니다.
실제로 “어느 국가 기준을 우선 적용해야 할지 모르겠다”, “이전 인증 경험이 없어 어디서부터 준비해야 할지 막막하다”는 현장의 목소리가 많습니다.
기업들이 현재 IoT 보안 규제 대응 과정에서 공통적으로 겪고 있는 주요 문제는 다음과 같습니다:
규제 다양성과 복잡성: 각 국가와 산업별로 상이한 규제 체계가 존재하며, 서로 다른 기술적 요구사항과 보안 기준을 제시합니다. 이로 인해 글로벌 시장에 진출하려는 기업은 수많은 규제 문서를 분석하고 해석해야 하는 부담을 갖게 됩니다.
인증 비용과 시간: 국가별 인증을 획득하기 위해서는 기술적 요건 충족뿐만 아니라 방대한 문서 작성, 시험 절차, 검토 대응 등의 준비 과정이 요구됩니다. 이 과정에서 상당한 인력과 비용이 소요되며, 인증 자체에도 수 주에서 수개월이 걸리는 경우가 많습니다. 특히 IoT 제품처럼 시장 진입 속도가 중요한 산업에서는 이러한 준비와 인증 소요 시간이 경쟁력에 영향을 미칠 수 있습니다.
전문 인력 부족: 특히 중소기업일 경우, 복잡한 규제를 해석하고 대응할 수 있는 보안 전문가가 부족한 경우가 많습니다. 보안 규제는 단순히 기술적인 요구사항뿐만 아니라 법적, 절차적 측면도 포함하기 때문에 이로 인해 인증 준비 자체를 시작하기 어려운 경우도 많습니다.
규제 변화에 대한 지속적 대응 부담: IoT 보안 환경은 빠르게 진화하고 있어 관련 규제도 지속적으로 업데이트됩니다. 기업은 이러한 변화를 지속적으로 모니터링하고 대응해야 하는 부담을 안고 있습니다.
규제 간 상충: 일부 국가의 규제는 서로 상충되는 요구사항을 포함하기도 합니다. 이는 글로벌 표준화가 완전히 이루어지지 않은 현실에서 발생하는 문제로, 기업은 이를 모두 충족시키기 위한 복잡한 선택과 조율이 필요합니다.
이러한 현실에서, 기업들이 보다 효율적으로 글로벌 IoT 보안 규제에 대응할 수 있는 자동화된 솔루션의 필요성이 대두되고 있습니다. 이제 다음 목차에서는 이러한 문제를 해결하기 위한 Z-IoT의 글로벌 규제 준수 자동화 기능에 대해 자세히 살펴보겠습니다.
5️⃣ Z-IoT: 글로벌 규제 준수 자동화 기능
앞서 살펴본 것처럼, 다양한 국가별 IoT 보안 규제에 대응하는 일은 기업에게 큰 부담이 됩니다. 특히 전문 인력이 부족한 중소기업의 경우, 복잡한 요구사항을 해석하고 충족시키는 과정에서 많은 어려움을 겪습니다.
Z-IoT는 이러한 문제를 해결하기 위해 '글로벌 규제 준수 자동화 기능'을 제공합니다.
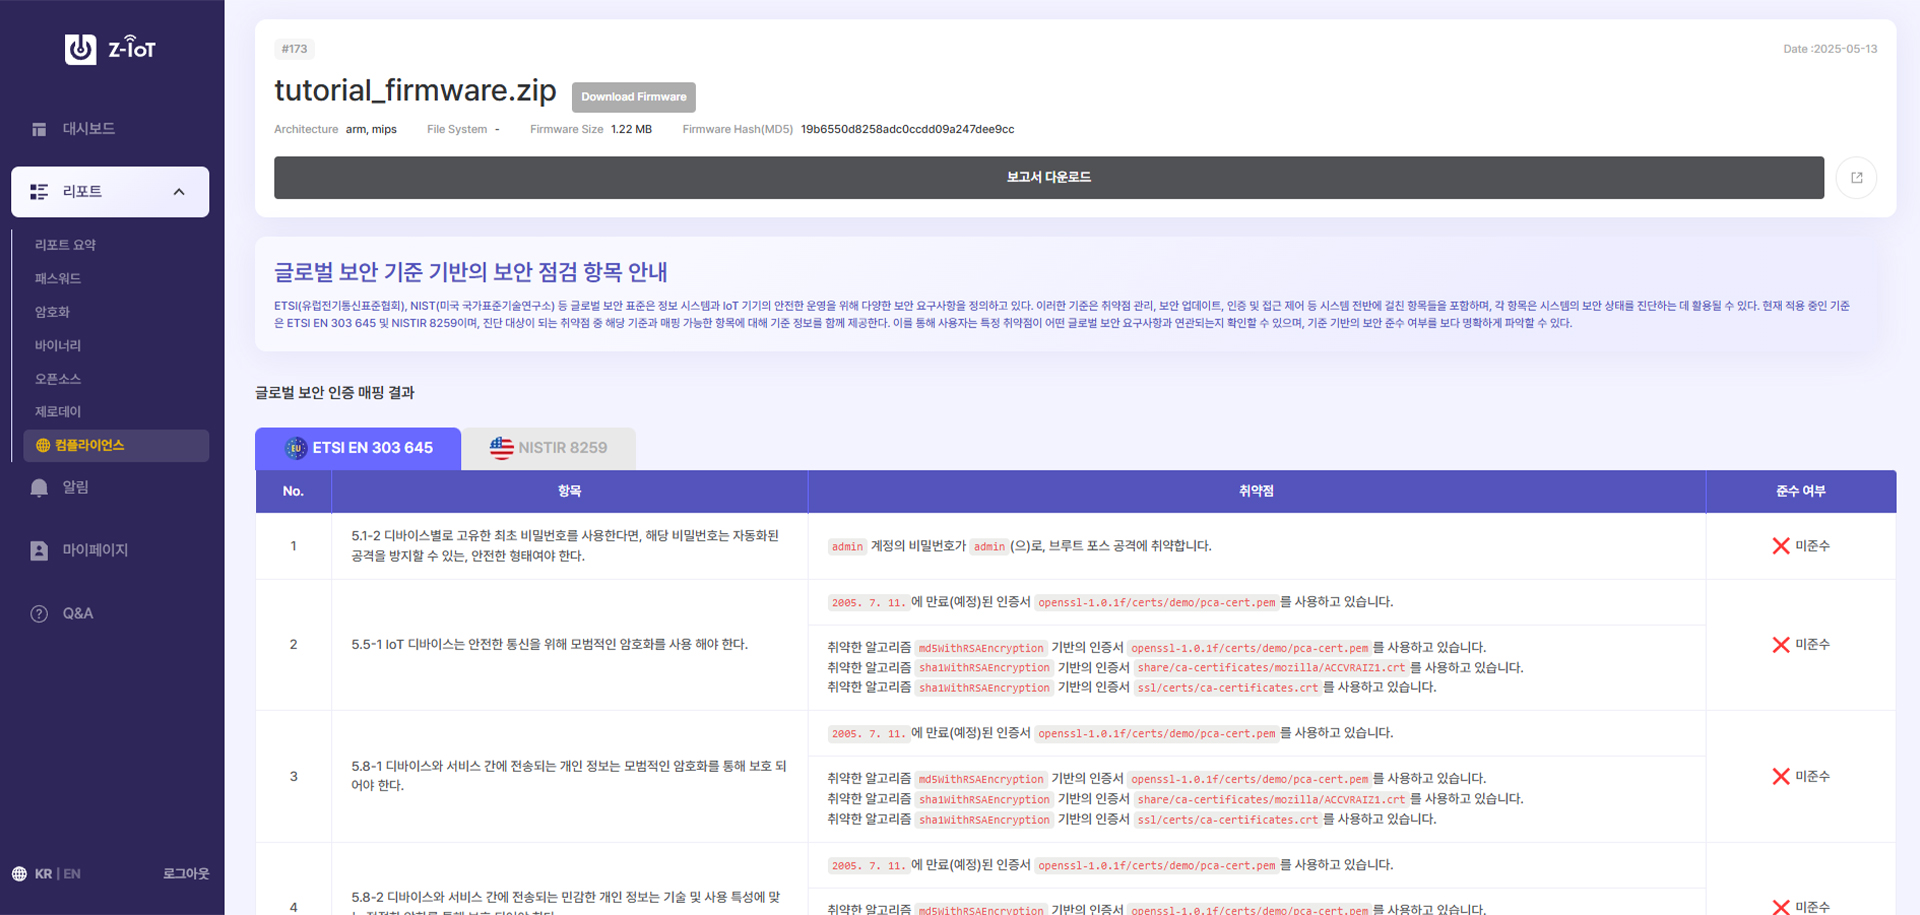
Z-IoT는 대표적 글로벌 IoT 보안규제인 미국 NIST.IR.8259와 유럽 ETSI EN 303 645의 주요 요구사항을 분석 기준으로 삼아, 펌웨어 보안 분석 결과를 조항에 자동으로 매핑하고 ‘미충족’, ‘부분 충족’ 항목을 시각적으로 표시합니다.
▶︎ 사용 시나리오
분석된 펌웨어 페이지의 사이드바 상단에 위치한 ‘컴플라이언스’ 버튼 클릭
해당 항목에 대한 미충족, 부분 충족 상태를 표기한 ‘매핑 결과 모달’ 확인
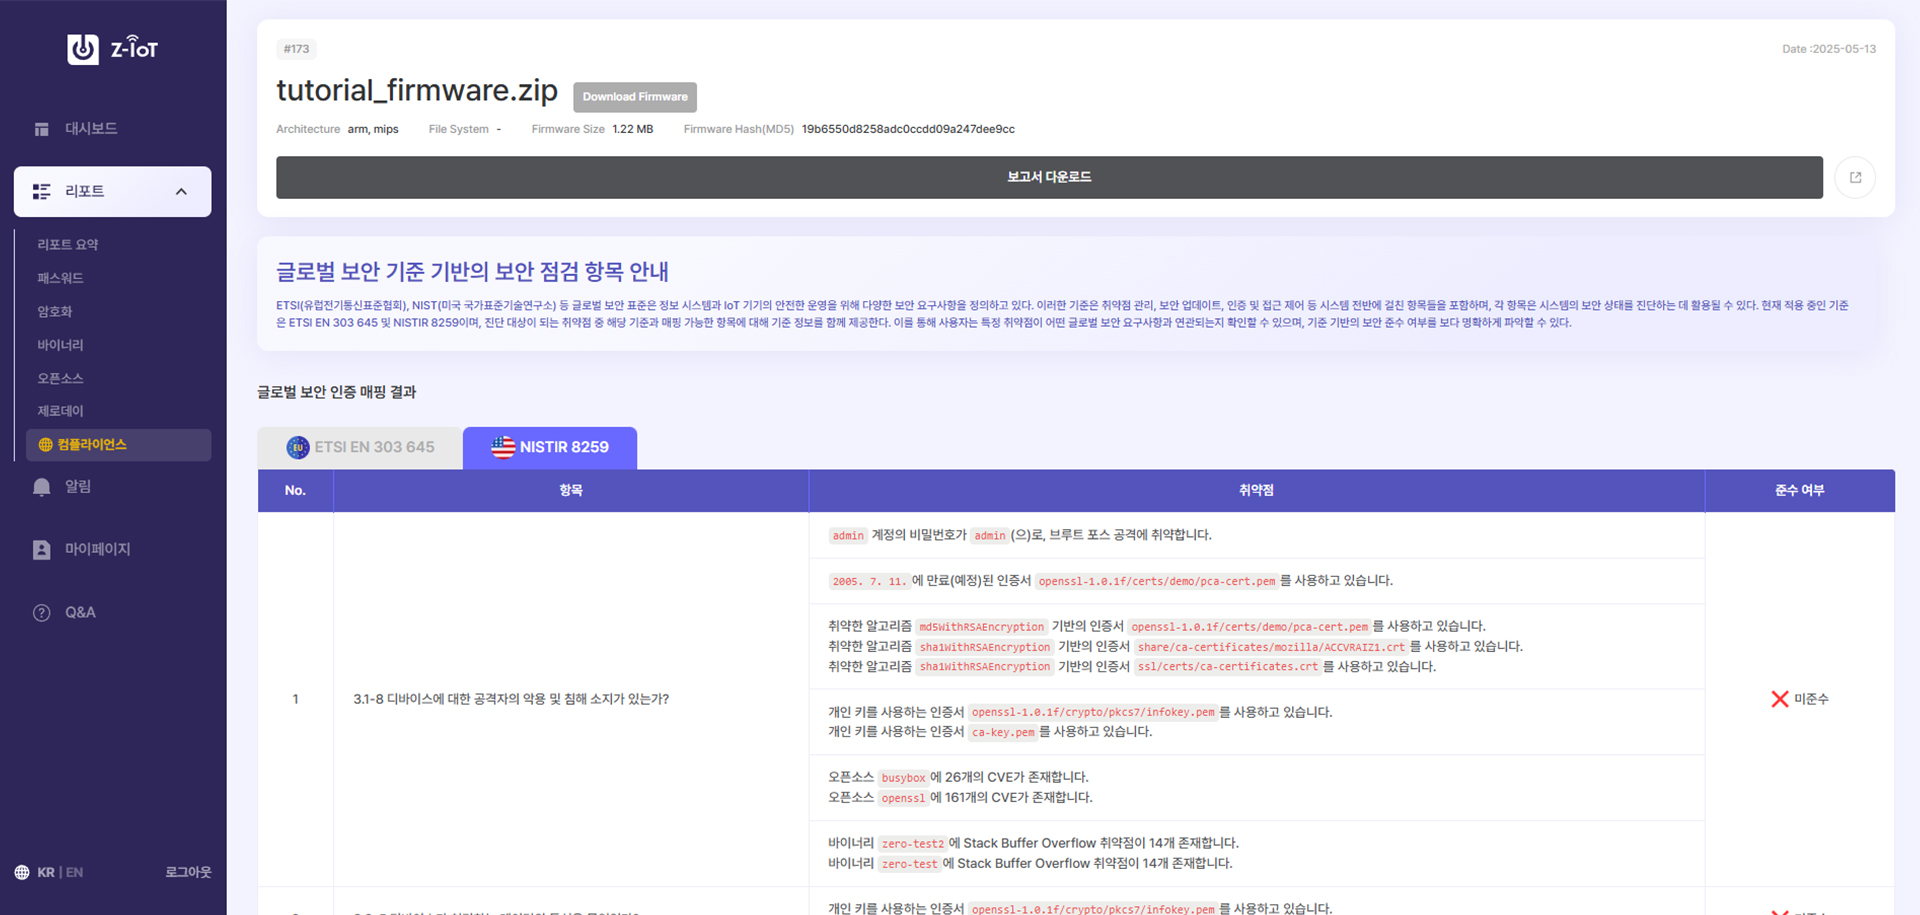
이를 통해 기업은 초기 규제 대응 진단을 빠르게 수행할 수 있고, 글로벌 시장 진입을 위한 사전 준비에도 유용하게 활용할 수 있습니다. 다만 현 단계에서는 규제 기준에 따른 준수 여부를 자동으로 매핑해 시각화하는 기능에 집중되어 있으며, 각 항목에 대한 추가 해석이나 조치 방안 제안 기능은 포함되어 있지 않습니다.
이어질 고도화 작업에서 미준수 항목에 대한 구체적인 조치 가이드를 제공하거나, 국가별·산업별로 특화된 규제 기준 등을 추가하여 보다 실질적인 대응이 가능하도록 발전시킬 계획입니다.
6️⃣ 마무리
IoT 기기의 확산과 함께 보안 규제는 점점 더 강화되고 있으며, 일부 국가에서는 이미 이를 법적으로 의무화하고 있습니다. 따라서 기업 입장에서는 제품 출시 이전 단계에서부터 보안 취약점을 선제적으로 식별하고, 규제 요구사항을 충족시키는 체계적인 대응이 필수가 되고 있습니다.
Z-IoT는 자동 규제 매핑 기능을 시작으로 단순히 '보안 진단 도구'를 넘어, 글로벌 보안 인증 대응을 위한 SaaS 플랫폼으로서 진화하고 있습니다. 앞으로 더욱 정교해질 Z-IoT의 기능을 통해, 복잡한 IoT 보안 규제 환경 속에서도 기업들이 보다 효율적이고 전략적으로 대응할 수 있기를 기대해봅니다.
<출처>
https://www.cybersecurity-lighthouse.com/main-standards/etsi-en-303-645/
https://www.nist.gov/itl/applied-cybersecurity/nist-cybersecurity-iot-program/nistir-8259-series
https://www.cepro.com/news/united-states-officially-launches-cyber-trust-mark/145335/
https://www.kisa.or.kr/1050608
*본 콘텐츠는 주식회사 지엔(ZIEN Inc.)이 직접 작성한 저작물로, 저작권법의 보호를 받습니다.
지엔의 사전 서면 동의 없이 본 콘텐츠의 전체 또는 일부를 복제, 배포, 전송, 게시, 전시하거나 2차 저작물로 사용하는 행위는 금지되어 있으며, 위반 시 법적 책임을 물을 수 있습니다.