지엔 연구팀은 2025년 1월 22일부터 24일까지 일본 도쿄에서 열린 Pwn2Own Automotive 2025에 참가하였습니다. Pwn2Own 대회는 보안 분야에서 권위 있는 행사로, 참가자들이 다양한 장비의 취약점을 발견하고 이를 악용하는 기술을 겨루는 자리입니다. 이번 대회는 AUTOMOTIVE WORLD 2025 전시관 내에서 진행되었으며, 도쿄 빅사이트에서 개최되었습니다.
저희 팀은 여러 카테고리 중 In-Vehicle Infotainment (IVI) Systems 부문에 출전하였습니다. 이를 위해 대상 장비를 분석하고, 취약점을 발굴한 후 대회 신청을 완료하기까지 1개월간 철저한 준비를 거쳤습니다.
Kenwood에서 제작한 차량용 인포테인먼트(IVI) 헤드 유닛을 분석하여 명령어 삽입 공격(Command Injection Attack)을 통해 시스템 권한을 탈취하는 데 성공했습니다. 탈취한 권한을 활용하여 추가 분석을 진행한 결과, 메모리 충돌(Memory Corruption)을 발생시킬 수 있었으며, 이를 통해 시스템 제어 코드(System Control Code)를 실행하여 관리자 권한을 획득할 수 있었습니다. 해당 연구 결과를 바탕으로 대회에 참가하게 되었습니다.
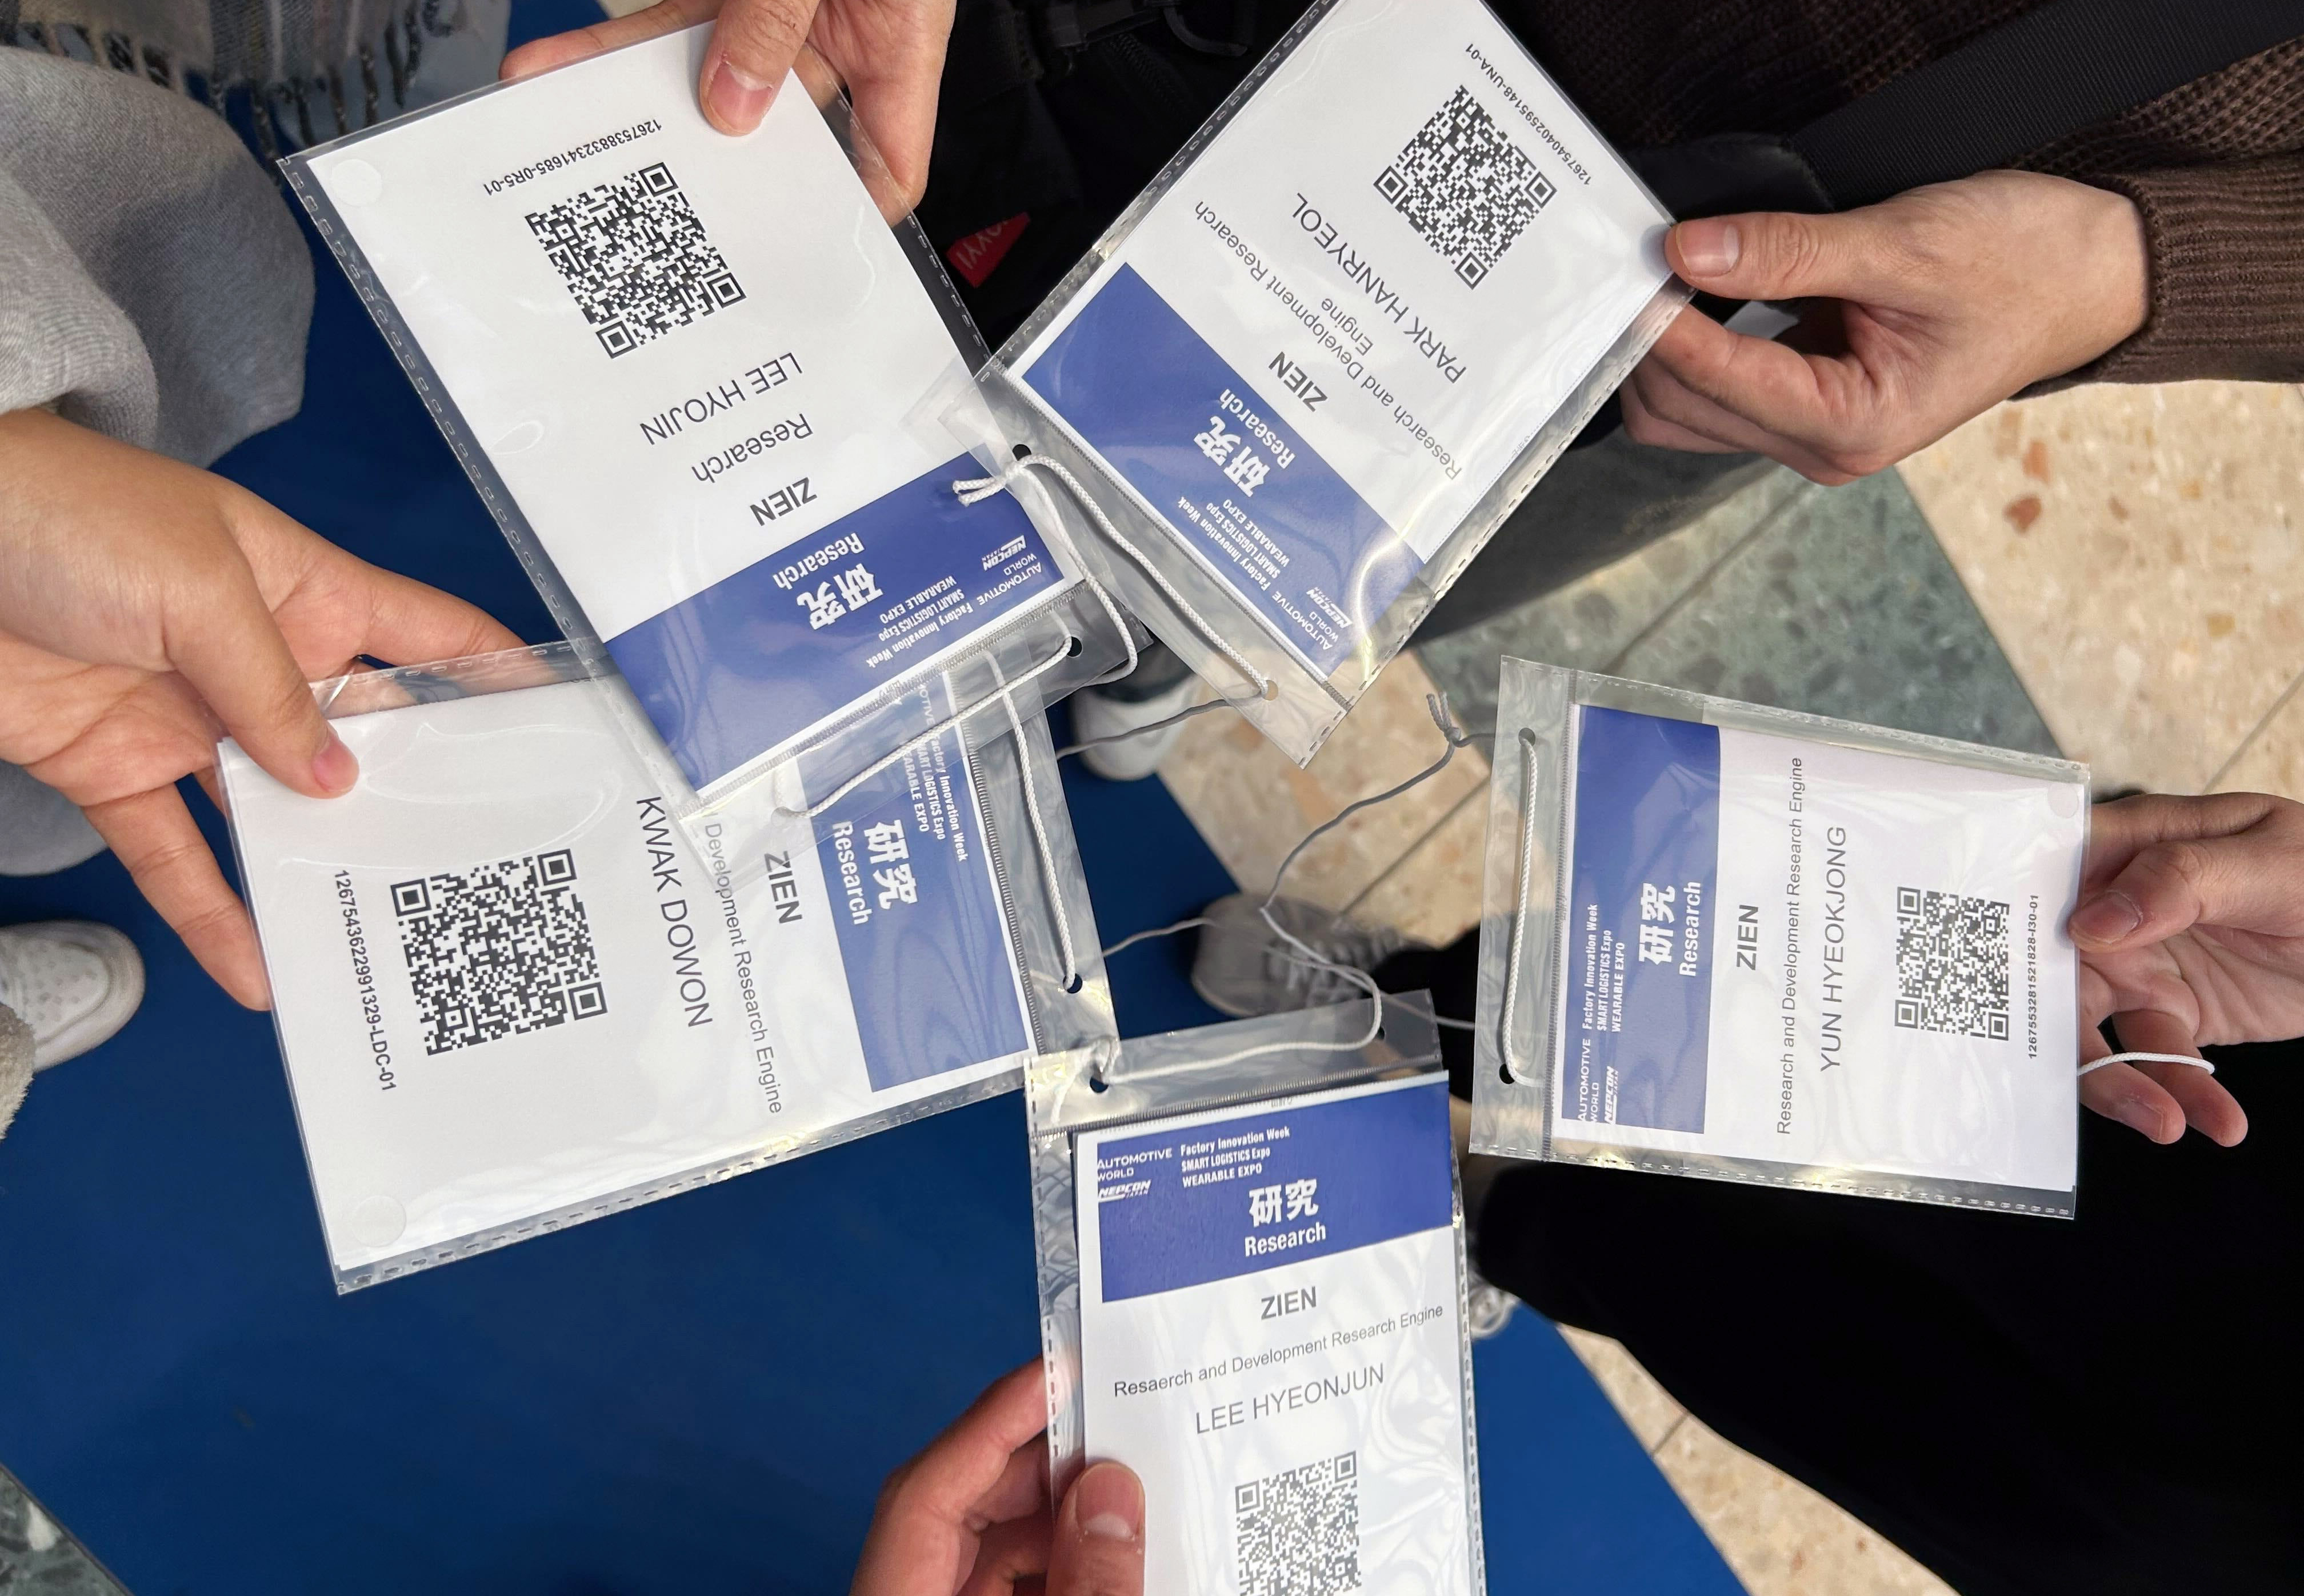
대회 전에는 AUTOMOTIVE WORLD 2025 전시 입장권을 출력해 준비하였으며, 전시장에서 배부된 명찰에 넣어 활용하였습니다.
대회 전날: 추첨 및 일정 확인
Pwn2Own Automotive 대회는 전날 진행된 추첨을 통해 전체 일정이 확정됩니다.
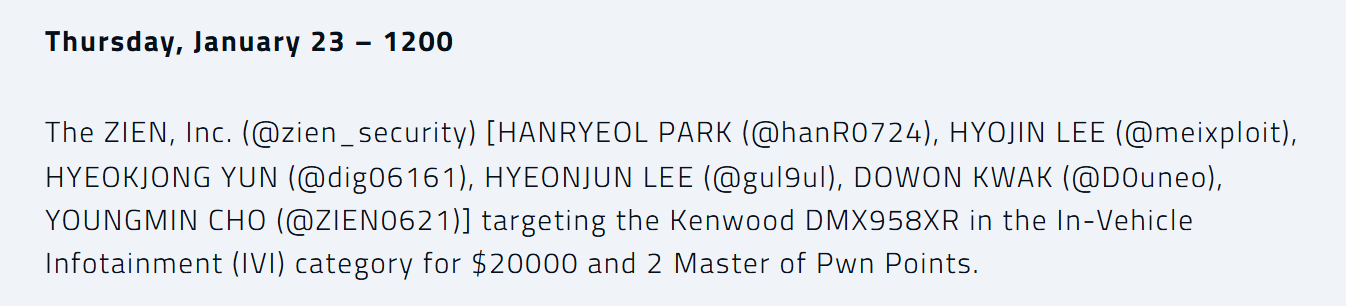
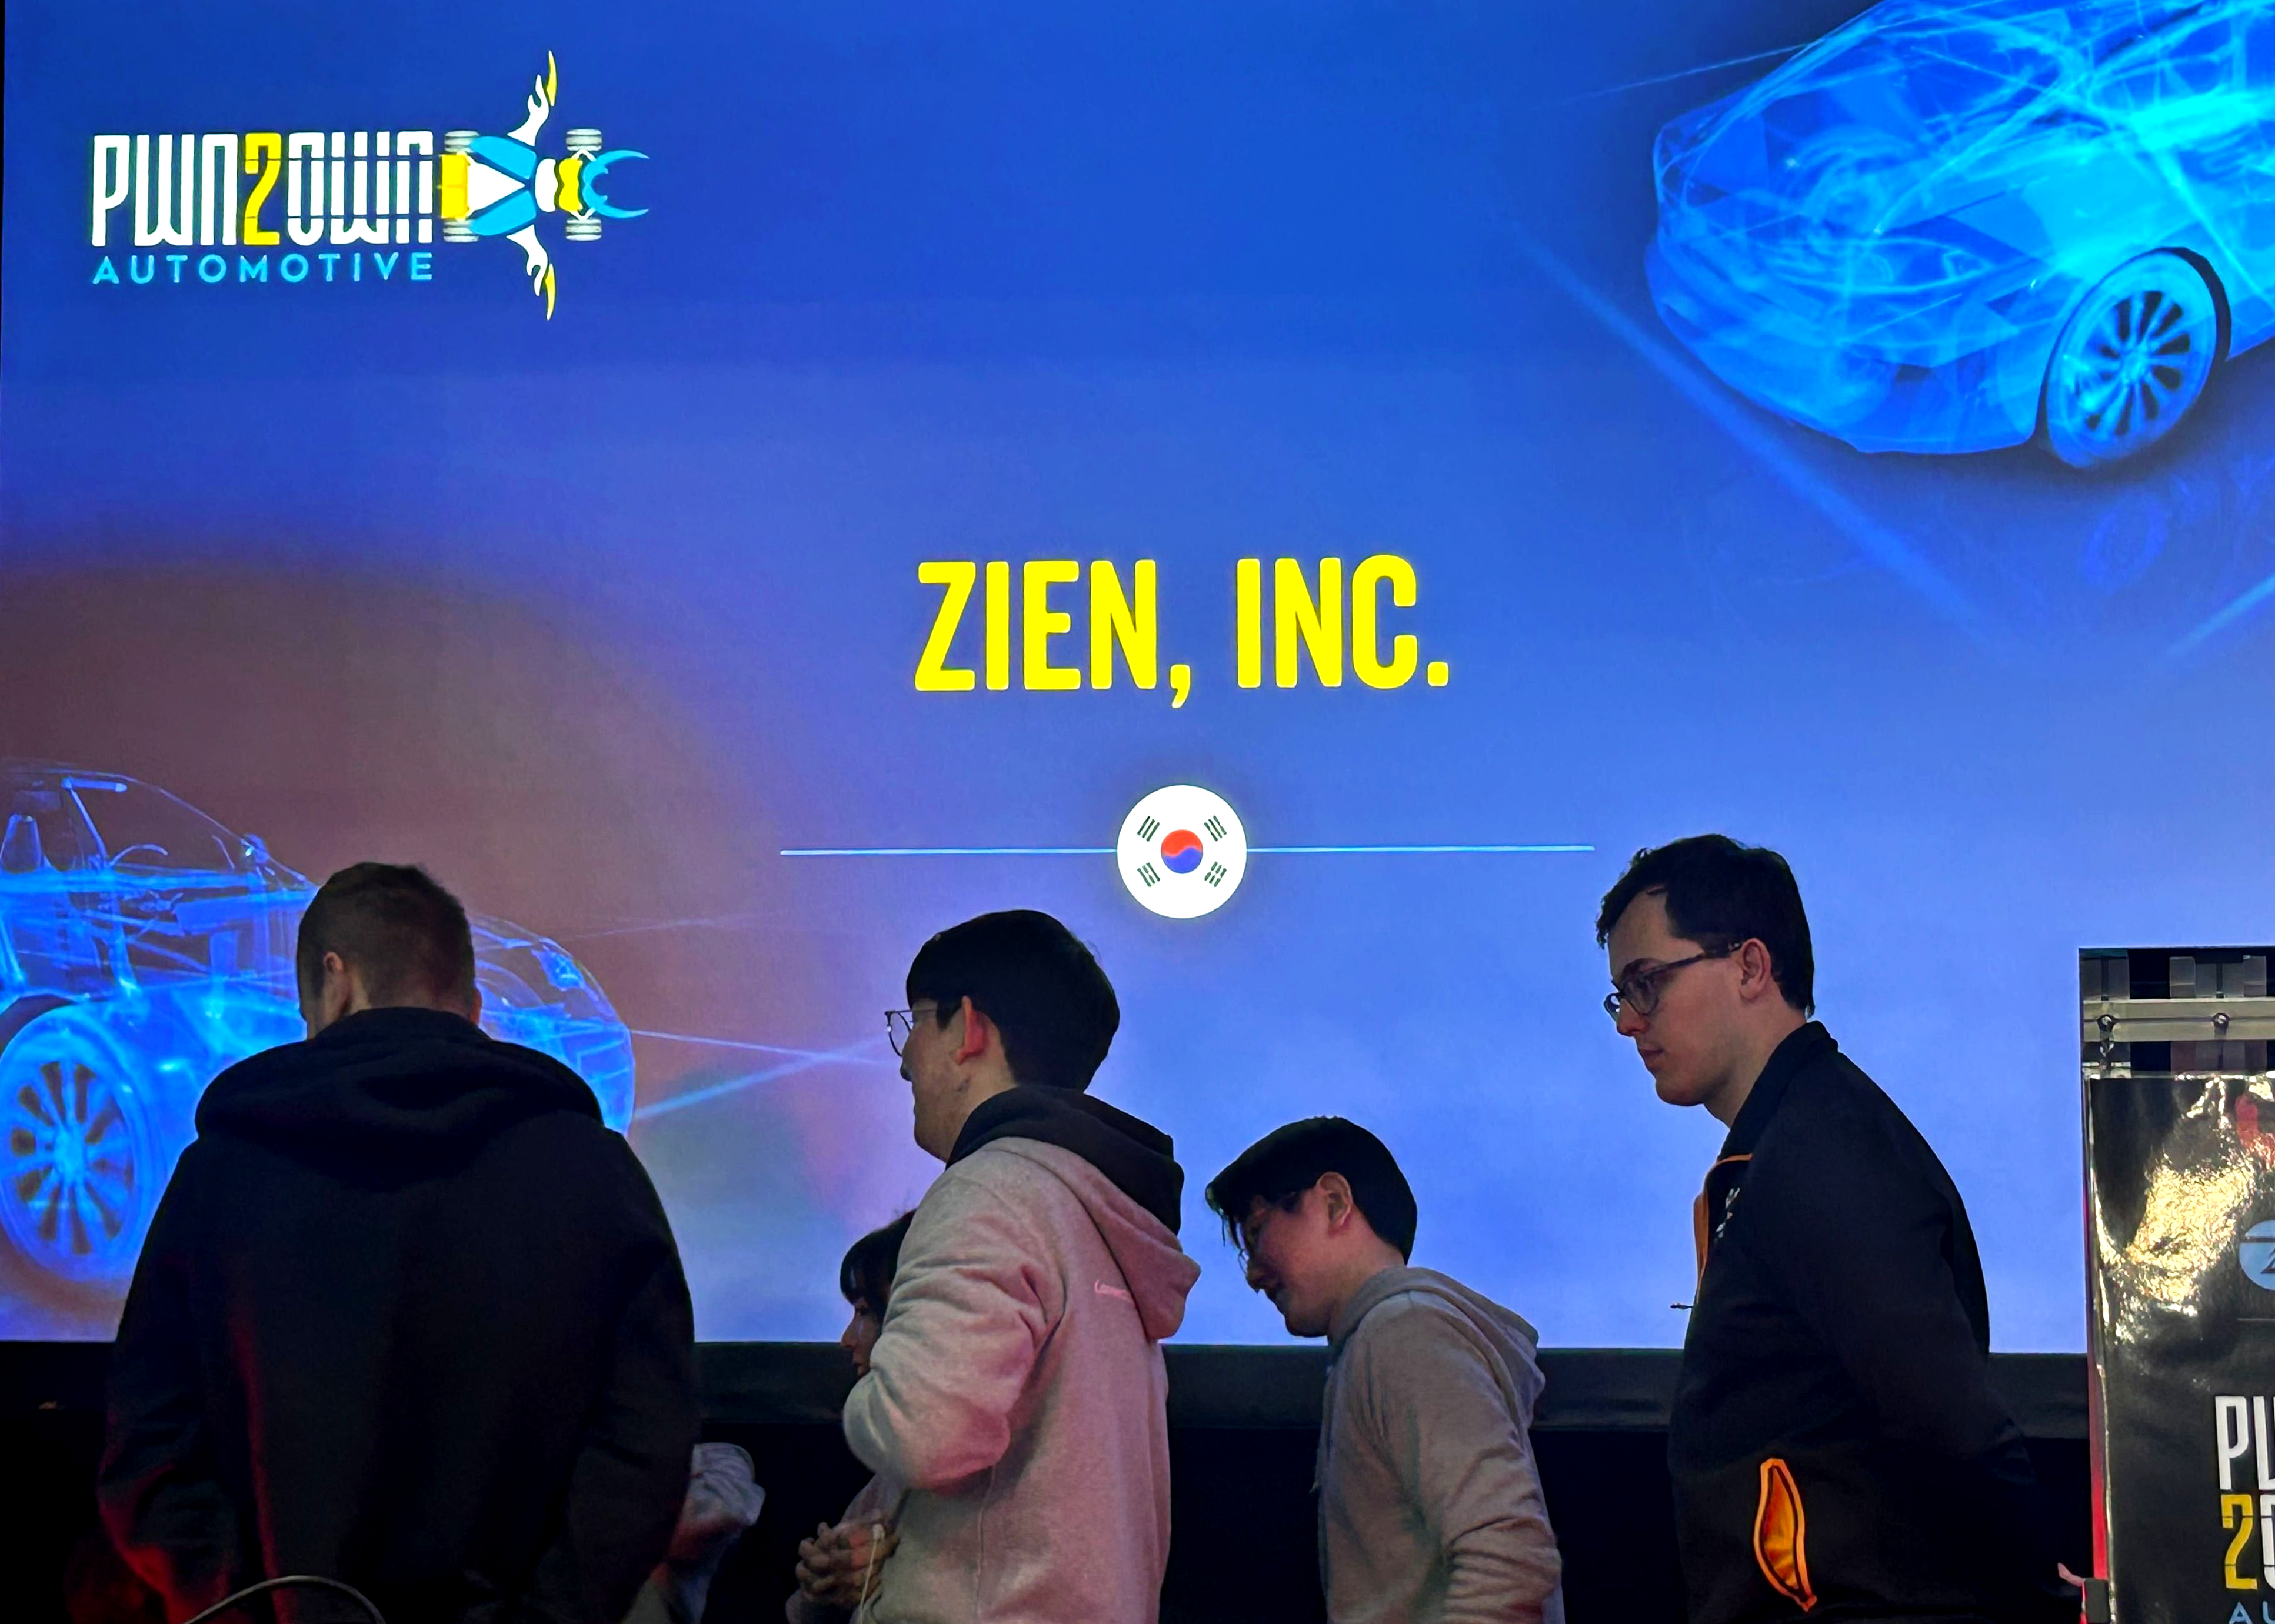
대회 전날 도쿄에 도착하여 추첨 라이브를 시청하였으며, 1월 23일 12:00에 저희 발표가 배정된 것을 확인하였습니다. 일정 검토 결과, 동일한 장비를 대상으로 세 개의 팀이 앞서 공격을 시도할 예정임을 파악하였습니다.
대회 첫째 날(1월 22일)에는 실시간으로 올라오는 공격 성공 여부를 지켜보며, 저희 팀이 준비한 취약점과 겹치지 않기를 기도했습니다.
대회 진행: 긴장과 기대 속의 도전
드디어 대회 당일이 밝았습니다. 대회장은 세 개의 스테이지로 이루어져 있어, 동시에 세 개의 팀이 진행할 수 있었습니다. 현장에서는 여러 참가팀이 연이어 exploit을 시도하는 모습을 보며 긴장감이 고조되었습니다. 앞선 시간대에는 세계적으로 유명한 보안팀이 참가하고 있었으며, 특히 이번 Pwn2Own Automotive 2025 우승 팀인 Synacktiv이 exploit 성공 후 환호하는 모습을 보며 현장의 열기를 느낄 수 있었습니다.
Pwn2Own 진행 방식
그렇게 저희 팀의 차례가 되었고, 3개의 스테이지 중 A 스테이지에서 진행하게 되었습니다.
대회 15분 전 무대에 올라 기본적인 세팅 및 장비를 살펴볼 수 있는 시간이 주어졌습니다. 이 시간 동안 공격 대상 장비의 동작을 확인하고, 네트워크 상태를 점검하며 exploit 실행 환경을 최종 조정할 수 있었습니다.
Pwn2Own의 진행 방식은 총 세 개의 라운드로 구성되며, 라운드마다 10분의 시간이 주어집니다. 10분 안에 exploit에 성공할 경우 종료되며, 만약 10분이 넘어가게 된다면 2번째 라운드에서 다시 시도하게 됩니다. 총 3개의 라운드 내에 성공하는 것이 규칙입니다.
Exploit 성공: 상금 및 Master of Pwn획득
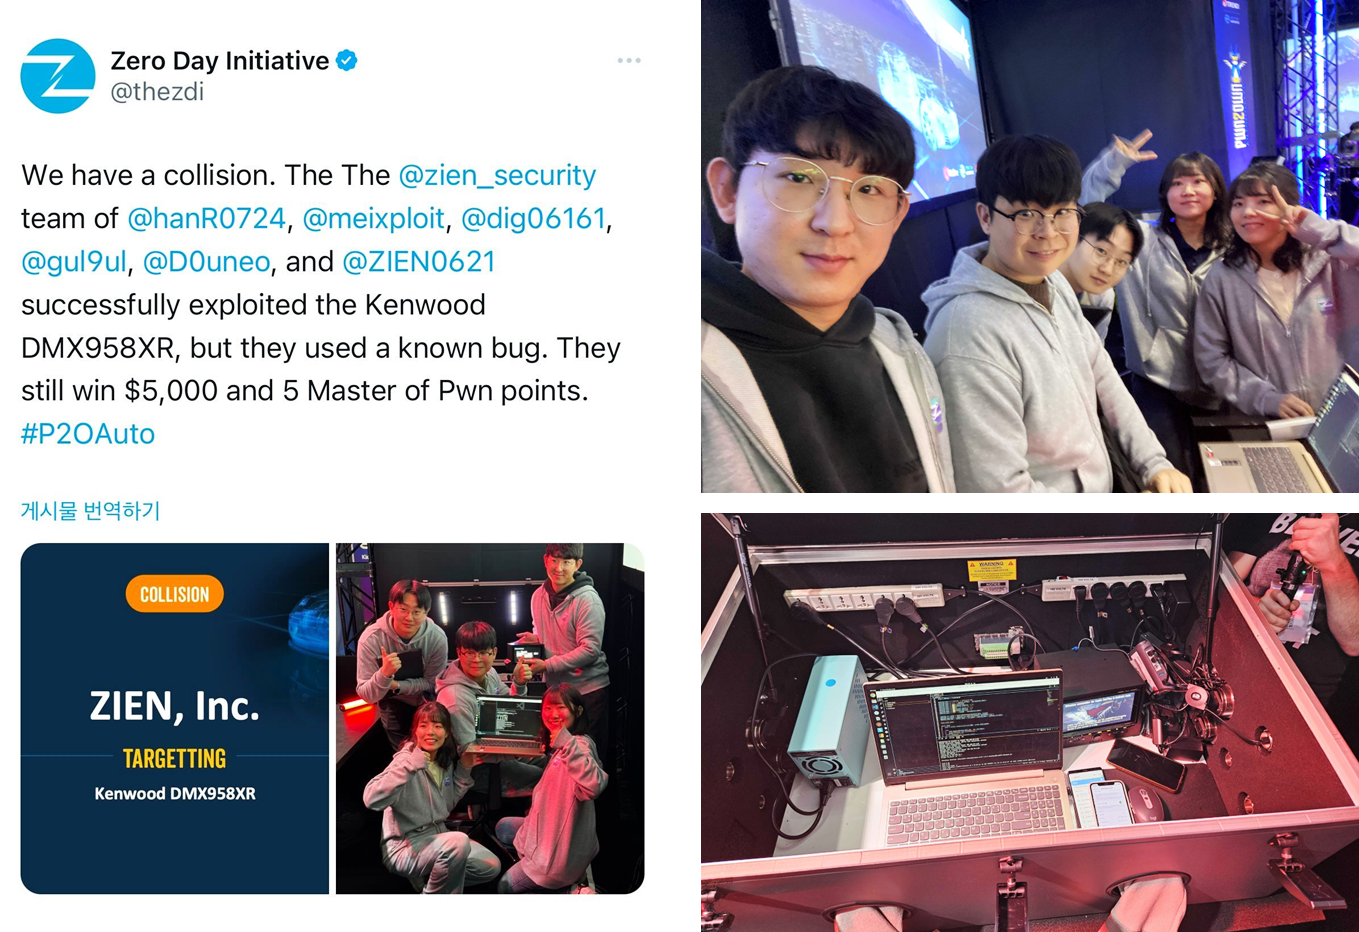
저희는 30분이라는 주어진 시간 안에 성공적으로 exploit을 마칠 수 있었습니다. 성공했을 때의 짜릿함은 이루 말할 수 없을 정도였으며, 그동안의 노력을 보상받는 느낌이었습니다.
Exploit 성공 후, 대회 운영진의 인솔에 따라 백룸(Backroom)으로 이동하였습니다. 이곳에서는 대회 주최사인 ZDI , VicOne, 및 해당 장비 제조사 관계자와 함께 exploit 검증 절차를 진행하였습니다.
대회장에서 성공하였던 exploit에 대해 작성한 화이트 페이퍼(white paper)를 제출하였고, 관계자분들은 이를 바탕으로 기존에 보고된 취약점인지 등의 여부를 평가하였습니다. 검토 과정에서 관계자들은 white paper의 완성도를 높이 평가하였으며, “이렇게 잘 정리된 white paper는 처음 본다”라는 반응과 함께 칭찬을 아끼지 않았습니다. 이 과정에서 exploit의 실행 방식과 취약점의 심각성을 설명하는 추가적인 질문을 받았으며, 저희는 분석 내용을 기반으로 상세한 기술적 설명을 제공하였습니다.
하지만 아쉽게도 동일한 취약점이 전날 발견되었다는 소식을 듣게 되었습니다. 결국 중복된 취약점으로 인해 최종적으로 5,000달러라는 상금과 1 Master of Pwn을 획득하며 Pwn2Own Automotive 2025 도전을 마무리할 수 있었습니다.
XIoT 보안 전문기업으로서의 다음 도전
이번 대회에 참가함으로써 최신 자동차 보안 트렌드를 직접 경험하고, 세계적인 보안 전문가들과 교류할 수 있었습니다. 또한, 실전 환경에서의 exploit 수행을 통해 보안 연구자로서의 역량을 한층 더 키울 수 있는 계기가 되었습니다.
이번 경험은 자동차 보안 시장에서 기술력을 검증하고, 글로벌 연구 역량을 확인하는 중요한 기회였습니다. 이번에 발견한 취약점과 연구 성과는 지엔의 솔루션인 ‘Z-Sentinel’과 ‘Z-IoT’의 발전에도 큰 기여를 할 것으로 기대됩니다.
하지만 여기서 멈추지 않고, 다음 Pwn2Own에서는 더욱 철저한 준비를 통해 보다 완벽한 결과를 만들어낼 수 있도록 최선을 다할 것입니다. COLLISION이 아닌 SUCCESS를 목표로, 다양한 IoT 디바이스에 도전하기 위해 끊임없이 연구하고 발전해 나가겠습니다.
지엔은 앞으로도 자동차를 비롯한 다양한 IoT 디바이스의 보안 강화를 위해 지속적인 연구와 혁신을 이어가겠습니다. 이번 대회 참가 경험은 스마트하고 안전한 IoT 환경 구축이라는 저희의 미션을 달성하는 데 큰 밑거름이 될 것입니다. 이를 통해 고객에게 더욱 안전한 솔루션을 제공할 수 있도록 노력하겠습니다. ☺️