☑️ 개요
Wi-Fi, Bluetooth, Zigbee와 같은 무선 통신 기술의 발전으로 IoT 및 Embedded 디바이스 간의 원활한 통신이 가능해졌습니다.
초기 IoT와 Embedded 시스템은 스마트 온도 조절기나 스마트 조명 시스템과 같이 간단한 네트워크 연결을 제공하며 제한된 기능을 수행하는 수준에 불과했지만, 최근에는 스마트 보안 카메라, 스마트 온실 시스템, 스마트 관제 시스템, 드론 등 다양한 산업 제어 시스템에서 점점 더 많은 IoT 및 Embedded 시스템이 활용되고 있습니다.
또한, 이러한 시스템은 인터넷에 연결되어 원격으로 디바이스에 접근하고 관리할 수 있는 기능을 제공함으로써 현대 IT 환경에서 필수적인 역할을 하고 있습니다.
하지만 IoT 및 Embedded 시스템은 그 시작이 비교적 짧고 초기 설계 단계에서 보안이 충분히 고려되지 않은 경우가 많아 해커에게 매력적인 목표가 되고 있습니다. 따라서 일반 사용자들도 공격자가 어떤 방법으로 시스템을 공격할 수 있는지 이해하고, 이에 대한 보안 전략을 세워야 합니다.
이 글에서는 진화하는 IoT 및 Embedded 시스템에 대한 공격 기법을 살펴보겠습니다.
☑️ IoT 및 Embedded 시스템의 빠른 확산과 보안 취약성
앞서 말씀드린 것처럼, IoT와 Embedded 시스템은 생활 가전부터 산업 자동화에 이르기까지 다양한 분야에서 빠르게 발전하고 있습니다. 그러나 이러한 시스템은 저전력, 소형화, 폐쇄형 구조로 설계되는 경우가 많아 기능에 집중하다 보니 보안이 간과되는 경우가 많습니다.
이로 인해 공격자들이 쉽게 침투할 수 있는 취약한 목표가 됩니다.
☑️ 초기 IoT 및 Embedded 시스템 공격 기법
IP 카메라
IP 카메라는 인터넷에 연결되어 사용자가 실시간으로 영상을 확인할 수 있는 편리한 장치입니다. 하지만 초기 다른 IoT 장치들과 마찬가지로 보안이 취약할 경우 원격 해킹의 위험이 존재합니다.
2017년에는 수천 대의 IP 카메라가 해킹되어 사생활 영상이 온라인에 무단으로 공개되는 사건이 발생했습니다. 이러한 침해 사고는 주로 기본 비밀번호를 변경하지 않거나, 인터넷에 노출된 포트를 통해 발생하며, 이는 공격자가 무단으로 카메라에 접근해 영상을 시청할 수 있게 만듭니다.
2024년 현재까지도 IP 카메라의 보안 취약점을 악용한 사생활 침해 사례가 계속 보고되고 있으며, IP 카메라의 특성상 공격자는 피해자의 사생활과 관련된 정보를 영상으로 시청하고 기록할 수 있기 때문에 보안에 대한 각별한 주의가 필요합니다.
Botnet
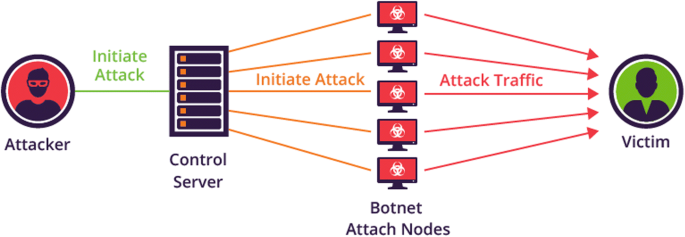
초기 IoT 공격의 대표적인 사례로는 Mirai Botnet과 같은 대규모 DDoS(서비스 거부) 공격이 있습니다. 공격자가 원격으로 제어할 수 있는 "Bot" 디바이스들이 인터넷으로 연결된 것을 Botnet이라고 부릅니다.
Mirai Botnet은 쉽게 말해 IoT 디바이스를 감염시켜 원격 제어가 가능한 “Bot” 또는 “Zombie” 디바이스로 변환하는 악성코드입니다. Mirai는 2016년 보안이 취약한 IoT 장치들을 감염시켜 대규모 Botnet을 형성하고, 이를 이용해 웹사이트나 서버를 마비시키는 DDoS 공격을 수행했습니다. 이러한 Botnet은 지속적으로 변형되고 진화하고 있으며, 최근에는 더욱 정교한 공격 방법이 사용되고 있습니다.
Botnet의 동작 방식은 아래 그림과 같이 설명할 수 있습니다.
Ransomeware
누구나 한 번쯤 들어봤을 법한 Ransomware는 더 이상 컴퓨터 시스템에만 국한되지 않습니다. Ransomware는 시스템 접근을 제한하고 데이터를 암호화하여 이를 인질로 몸값을 요구하는 악성코드입니다.
최근 몇 년 동안 IoT 및 Embedded 시스템을 대상으로 한 Ransomware 공격이 증가하고 있으며, 의료 장비와 공장 자동화 시스템 등 중요한 인프라를 표적으로 삼고 있습니다.
☑️ 진화하는 IoT 및 Embedded 시스템 공격 기법
NAS (Network Attached Storage)
NAS는 네트워크에 연결된 저장장치로, 여러 PC 또는 모바일 기기와 데이터를 공유할 수 있는 파일 서버입니다. 주로 가정이나 회사 네트워크에 연결되어 사진, 문서 등의 파일을 저장하고 백업하는 데 사용됩니다. 쉽게 말해, 어디서나 접근 가능한 하드 드라이브와 같은 역할을 합니다.
2020년에는 NAS 제품을 대상으로 한 CVE-2022-27593와 DeadBolt Ransomware가 등장했습니다. 이 Ransomware는 Photo Station이라는 사진 관리 패키지를 통해 공격하였습니다.
공격 흐름은 다음과 같습니다:
공격자는 Pre-Auth Command Injection을 통해 관리자 권한을 가진 계정을 생성합니다.
SSH를 통해 NAS 시스템에 접근합니다.
접근한 NAS 시스템에 Ransomware 작업(파일 암호화 및 ransom note 배포)을 수행합니다.
이와 관련된 권고 사항을 살펴보면, 공격자가 어떤 취약점을 이용했는지 유추할 수 있습니다. 권고 사항에는 UPnP(Universal Plug and Play) 포트를 비활성화하고, Photo Station을 보안 패치 버전으로 업데이트할 것을 권장합니다.
UPnP는 내부 네트워크 디바이스 간의 통신을 자동으로 설정해 주지만, 보안 프로토콜이 없기 때문에 위험할 수 있습니다. 공격자는 이를 통해 쉽게 사용자의 NAS에 접근했을 것으로 추측됩니다.
취약한 버전의 Photo Station과 보안 패치가 적용된 버전의 변경점을 살펴보겠습니다.
Photo Station의 변경점
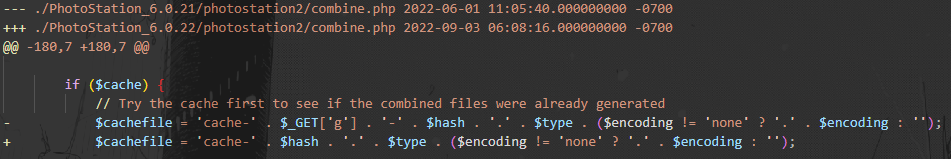
cachefile에 들어가는 $_GET['g'] 인자가 사라진 것을 확인할 수 있습니다.
이 인자는 특정 combine.php 파일의 사용자 입력 매개변수에서 값을 받아오며, 이는 결국 cache 파일 이름에 영향을 미칩니다.
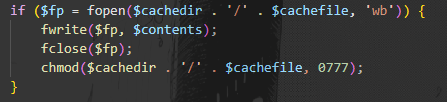
또한 PHP의 fopen() 함수는 파일뿐만 아니라 URL도 열 수 있습니다. 위 코드를 보면 쓰기 모드 'wb'로 파일을 여는 것을 확인할 수 있는데, PHP의 fopen() 특성으로 인해 공격자는 cachedir를 탐색해 캐시 파일을 임의의 위치에 쓸 수 있습니다. 이를 통해 Photo Station의 combine.php에서 취약점이 발생했으며, cachefile의 이름 앞부분을 조작해 공격을 시도했음을 알 수 있습니다.
IoT 장치는 자원적인 제한이 있어 암호화폐 채굴에 적합하지 않지만, Botnet처럼 대규모로 감염되었을 경우 암호화폐 채굴에도 이용될 수 있습니다. 타 공격 기법에 비해 사용자의 정보를 훔친다는 등의 공격적인 모습은 보이지 않지만, 이로 인해 장치의 성능 저하와 전력 소비가 증가하며, 사용자는 시스템이 감염된 사실을 모른 채 지속적인 피해를 입을 수 있습니다.
Cryptojacking
Cryptojacking은 피해자의 가용 자원(PC, IoT 디바이스 등)을 감염시켜 암호화폐를 채굴하기 위한 공격입니다. 최근의 Cryptojacking은 사용자가 알아채기 힘든 시간에 주로 작동되어 피해 사실을 인지하기 어렵습니다.
Cryptojacking과 IoT 디바이스
IoT 장치는 자원이 제한되어 있어 암호화폐 채굴에 적합하지 않지만, Botnet처럼 대규모로 감염되었을 경우에는 Cryptojacking 악성코드 공격에 활용될 수 있습니다. 암호화폐 시장이 커지면서 악성코드 시장에서도 암호화폐 채굴을 목적으로 한 공격이 유행하고 있으며, IoT 장치를 대상으로 하는 Cryptojacking 악성코드 또한 증가하고 있습니다.
타 공격 기법에 비해 사용자의 정보를 훔치는 등의 직접적인 공격적 행동은 보이지 않지만, 이로 인해 장치의 성능 저하와 전력 소비가 증가하며, 사용자는 시스템이 감염된 사실을 모른 채 지속적인 피해를 입을 수 있습니다.
☑️ 해킹 피해 사실을 인지하지 못하는 이유
그렇다면 왜 일반 사용자는 자신의 IoT 또는 Embedded 시스템이 공격당한 사실을 모를까요?
접근성 제한
저수준 시스템인 디바이스 Shell은 직접 접근하거나 제어하기 어려운 경우가 많습니다. 이로 인해 디바이스의 시스템 내부에서 어떤 일이 벌어지고 있는지 알 수 없으며, 해킹 피해를 입었더라도 인지하지 못하는 경우가 많습니다.
은밀함
이러한 특성을 이용해 공격자들은 더욱 은밀하게 IoT 디바이스를 공격합니다. 공격이 진행되는 동안 사용자에게는 아무런 경고도 제공되지 않기 때문에 피해를 인지하기가 어렵습니다.
펌웨어 업데이트
기존 장비들은 디바이스에 접근해 직접 펌웨어를 업데이트해야 하므로, 주기적으로 확인하지 않는 경우가 많습니다.
IoT 장치는 대개 자원이 제한되어 있어 방화벽, 침입 탐지 시스템 등의 고급 보안 기능을 제공하기 어렵습니다. 이처럼 다양한 제약과 특성으로 인해 일반 사용자는 해킹 여부를 파악하기 어려운 경우가 많습니다.
☑️ 마무리
일반 사용자가 자신의 IoT 및 Embedded 시스템이 공격당한 사실을 모르는 이유는 주로 시스템에 대한 접근 지식 부족과 은밀히 진행되는 공격 때문입니다. 또한 방화벽과 같은 고급 보안 기능을 제공하지 않기 때문입니다.
IoT와 Embedded 기기는 다양한 분야에서 편리함을 제공하지만, 보안 취약점이 해결되지 않는 한 피해는 지속될 것입니다.
이번 글에서 소개한 바와 같이 IoT 및 Embedded 시스템을 대상으로 하는 공격은 계속 진화하고 있으며, 더욱 새롭고 정교한 기법들이 등장하고 있습니다. 보안 연구원들은 취약점에 대한 사례 연구를 통해 과거에 발생한 문제점을 깊이 이해하고, 유사한 공격을 방지하거나 대응하는 데 중요한 교훈을 얻을 수 있습니다.
특히, Pre-Auth Command Injection에 사용된 특정 환경에서의 PHP fopen() 특성을 이용한 우회 방법을 살펴보았으며, 유사한 사례가 발생할 경우 적용할 수 있는 전략을 배웠습니다.
<출처>