최근 React Server Components(RSC) 계열에서 발견된 React2Shell 원격 코드 실행(RCE) 취약점이 Next.js 기반 서비스들에 광범위하게 영향을 미치고 있습니다.
이에 따라, 지엔에서는 취약 여부를 즉시 확인할 수 있는 무료 스캐너를 제공합니다.
🔗 React2Shell 스캐너(무료)
https://react2shell-scanner.zi-en.io/
ℹ️ 주의사항
본 스캐너는 비침투형 점검 도구로, 서버에 아무런 변화를 일으키지 않습니다.
다만 1차 위험 식별 용도이며, “취약 없음”이 실제 안전함을 완전히 보장하지는 않습니다.
1. CVE 요약
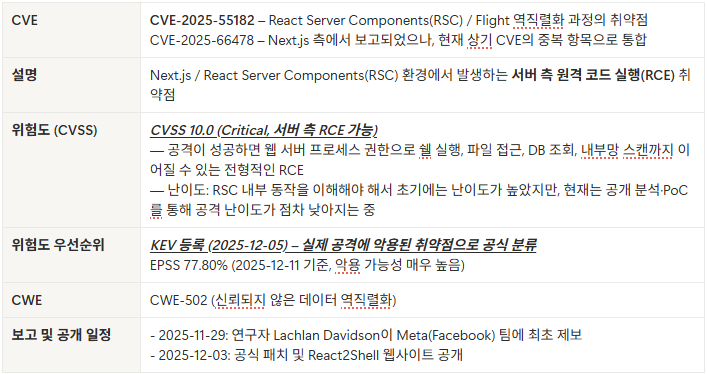
2. 영향받는 버전 목록
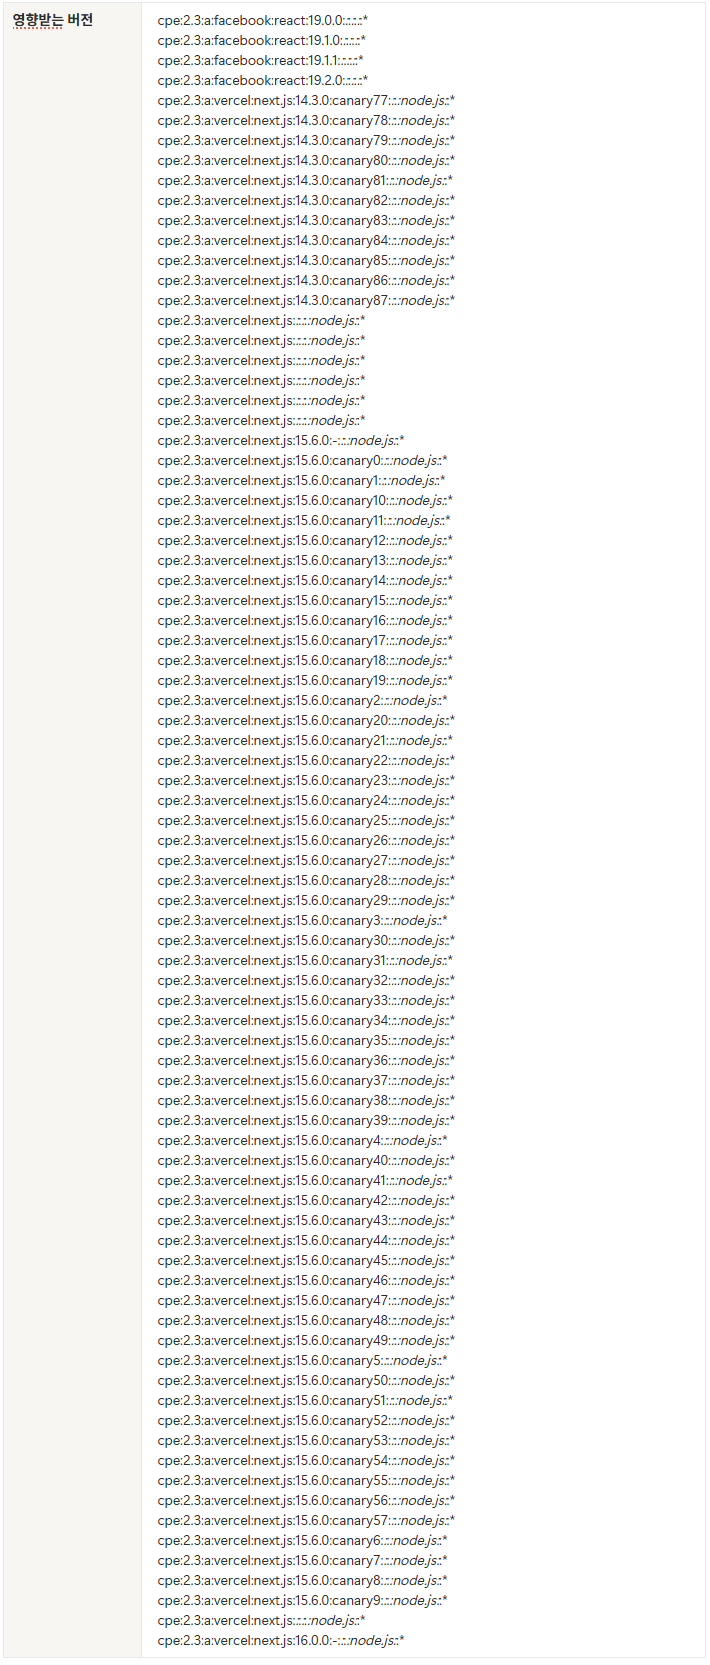
React 19.x 및 Next.js 여러 canary/정식 버전에서 취약점이 확인되었습니다.
공식 NVD에서 제공한 영향 범위이며, 실제 서비스의 React/Next.js 버전이 해당 버전대인지 반드시 확인해야 합니다.
3. 이 취약점이 위험한 이유
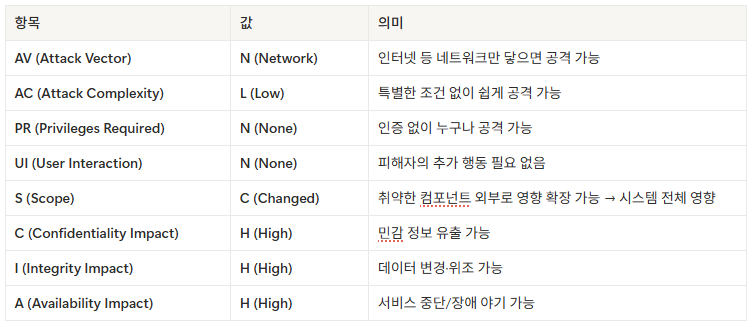
아래 CVSS 벡터에서 확인할 수 있듯이, 이 취약점은 익명 공격자가 네트워크에서 단 한 번의 요청만으로 서버 전체 권한을 탈취할 수 있는 수준의 RCE입니다.
결과적으로 기밀 데이터 유출, 데이터 변조, 서비스 중단까지 모두 가능한 최악의 시나리오가 성립합니다.
따라서, 실무자 관점에서는 가장 높은 우선순위로 즉시 패치해야 하는 유형에 해당합니다.
CVSS 3.1 벡터 : CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
4. 지금 가장 먼저 해야 할 일
React2Shell은 인터넷에서 단 한 번의 요청만으로 RCE가 성립되는 취약점입니다. 그렇기 때문에 외부망(인터넷)에 노출된 Next.js 서비스가 가장 먼저 공격 대상이 됩니다.
현재 공개된 PoC를 기반으로 여러 자동화 도구와 스캐너들이 전 세계 Next.js·RSC 엔드포인트를 실시간으로 탐색하는 상황이기 때문에, 대응 우선순위는 명확합니다.
✅ 1순위: 외부에서 접근 가능한 서비스 즉시 점검
가장 빠르고 효과적인 대응은 공개된 URL을 즉시 스캔하여 서비스가 React2Shell 공격 패턴에 반응하는지 확인하는 것입니다.
🔗 https://react2shell-scanner.zi-en.io/ (무료)
ℹ️ 주의사항
본 스캐너는 비침투형 점검 도구로, 서버에 아무런 변화를 일으키지 않습니다.
다만 1차 위험 식별 용도이며, “취약 없음”이 실제 안전함을 완전히 보장하지는 않습니다.
🔜 다음 글 (Part 2) 예고: “RSC와 Flight 역직렬화가 어떻게 서버 RCE로 이어졌을까”
다음 글에서는 기업이 React2Shell에 가장 빠르게 대응하기 위해 필요한 실전 점검 스캐너를 제공합니다.
🔜 다음 글 (Part 3) 예고: “React2Shell 대응 이후, 기업 보안은 어디로 가야 하는가?”
여기에서는 단순 스캔을 넘어, 조직이 이번 사건을 계기로 어떤 보안 체계를 갖춰야 하는지를 설명합니다.
SBOM·VEX 기반 대응 체계가 왜 필요한지, 그리고 향후 대규모 프레임워크 취약점이 반복될 때 기업이 흔들리지 않는 대응력을 갖추는 방법을 정리합니다.