✅ Non-Important PDE 제조사를 위한 실전 체크리스트
1. CRA 시행과 기업 준비의 관점
2024년 12월 10일, 사이버 복원력법(CRA, Cyber Resilience Act)이 공식 발효됐습니다.
하지만 실제 의무는 “그냥 언젠가”가 아니라, 우리 회사 입장에서 보면 굉장히 구체적인 날짜를 갖고 다가옵니다.
즉, “나중에 보자”가 아니라 지금부터 준비해야 합니다.
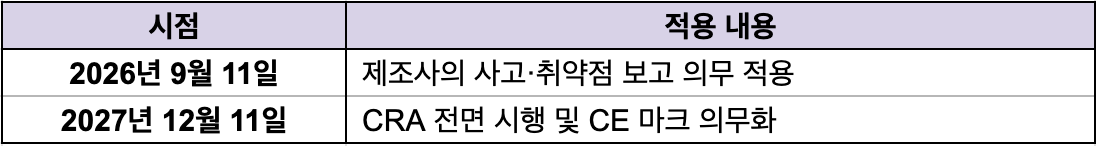
CRA는 단순 인증을 위한 규제가 아니라, 기업의 제품 설계·개발·운영 체계를 재정비해야 하는 구조적 변화 프로젝트입니다.
따라서 “우리 회사가 CRA 준수를 위해 반드시 가져야 하는 기반이 무엇인가?”라는 관점으로 고민해야 할 때입니다.
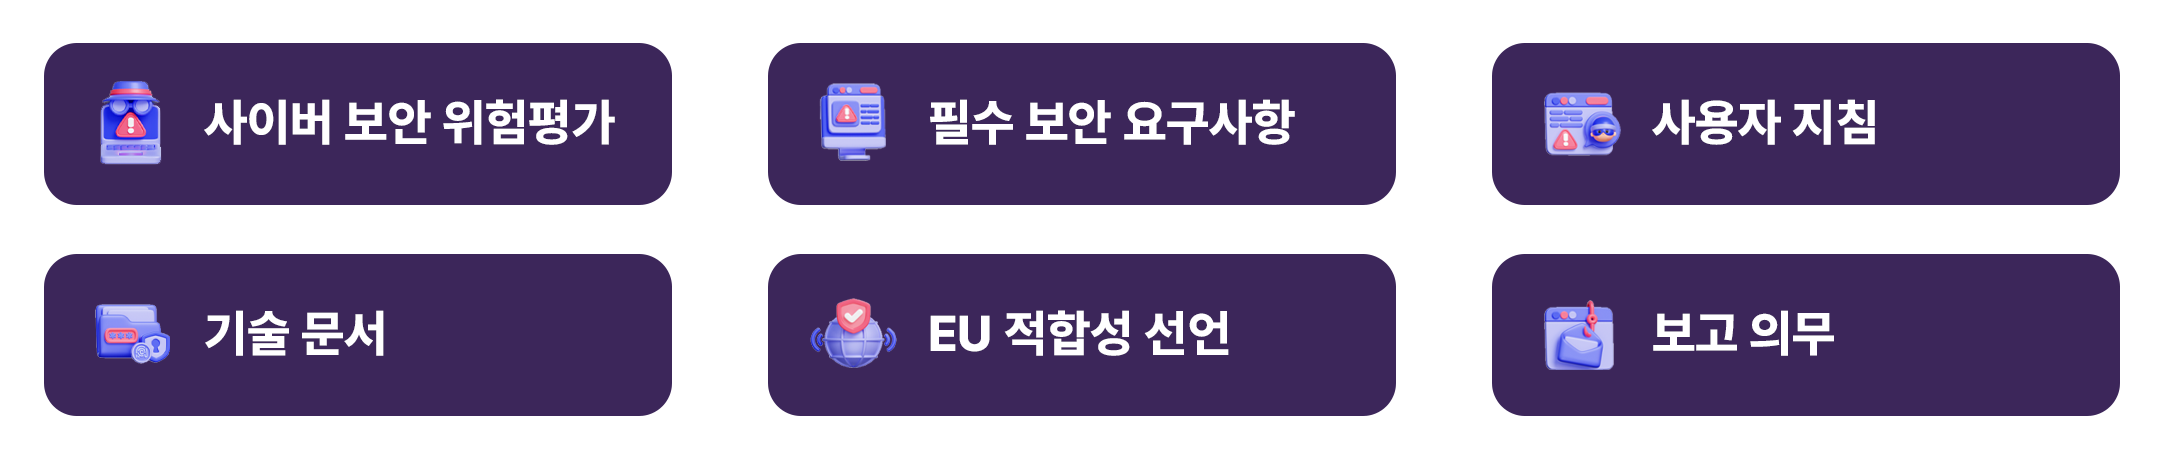
이번 글에서는 “Important/Critical이 아닌 일반 제품(Non-Important PDE)” 제조사가 CRA 핵심 조항을 기반으로, 기업이 반드시 준비해야 할 6대 핵심 요소를 실전 관점에서 정리했습니다.
2. CRA 대응을 위한 6대 핵심 요소
3. 핵심 요소 상세 정의
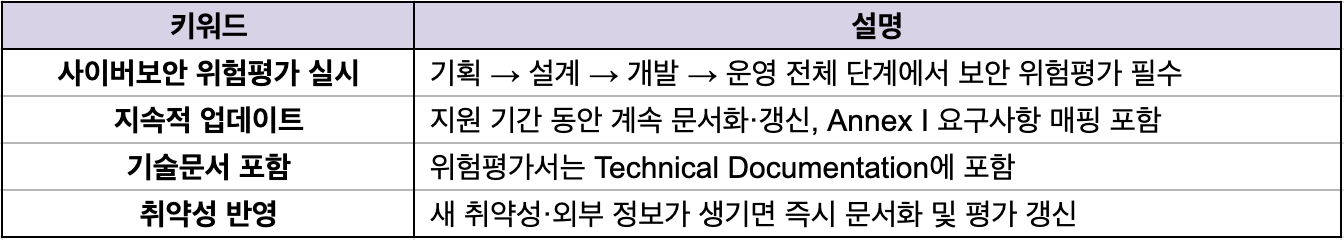
1) 사이버보안 위험평가
2) 필수 보안 요구사항
다음 일반 보안 및 취약성 처리 요구사항을 충족해야 합니다.
일반 보안 요구사항(Annex I Part1)
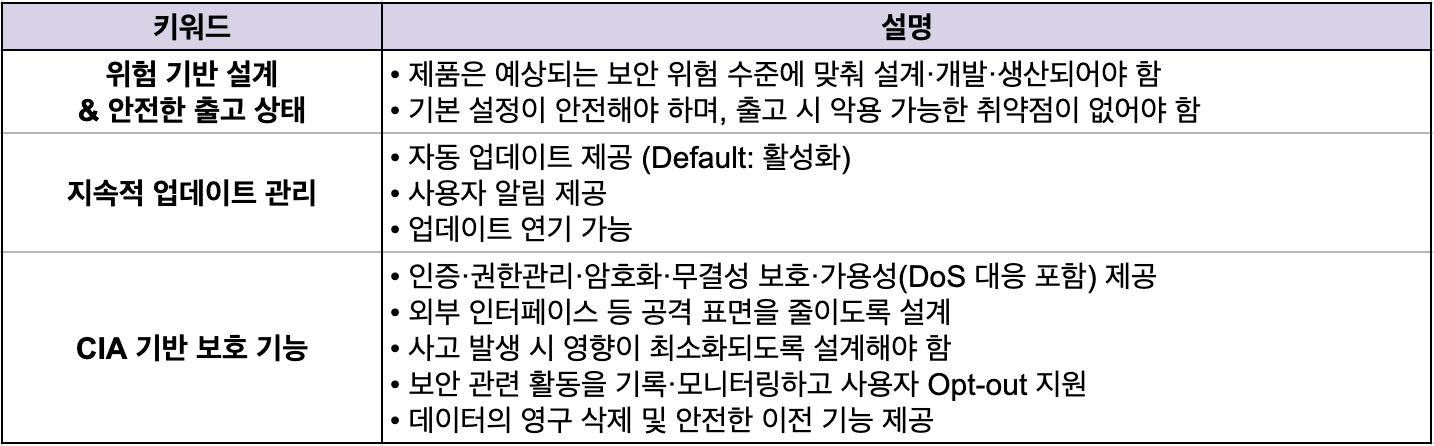
취약성 처리 및 업데이트 요구사항(Annex I Part2)
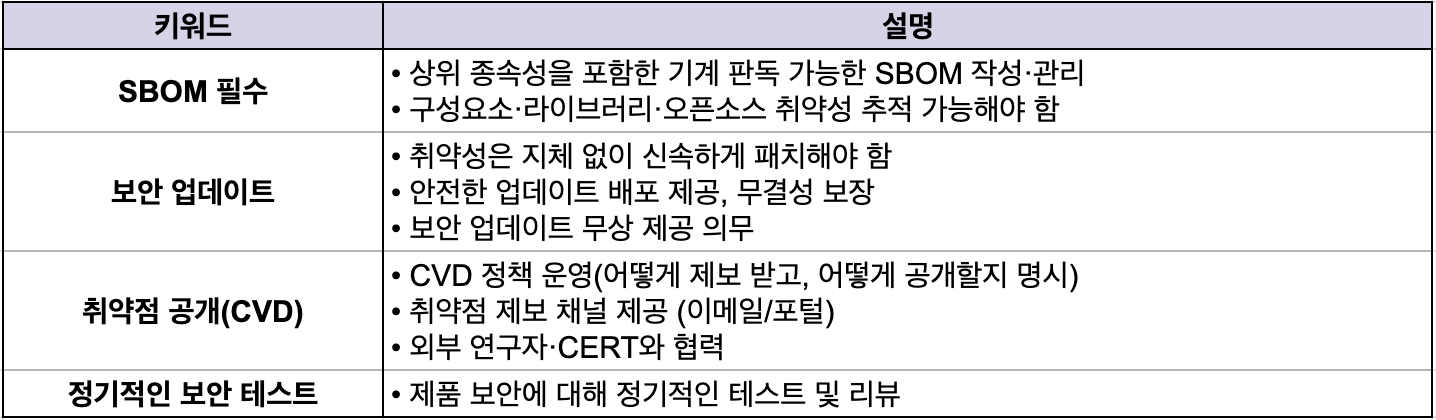
ℹ️ 조정된 취약성 공개(Coordinated Vulnerability Disclosure, CVD)
제조사가 제품 취약점을 외부 연구자·고객·파트너와 체계적으로 공유·협력해 신속히 해결하고, 사용자 보호를 위해 적절한 시점에 책임 있게 공개하는 표준화된 보안 대응 절차입니다.
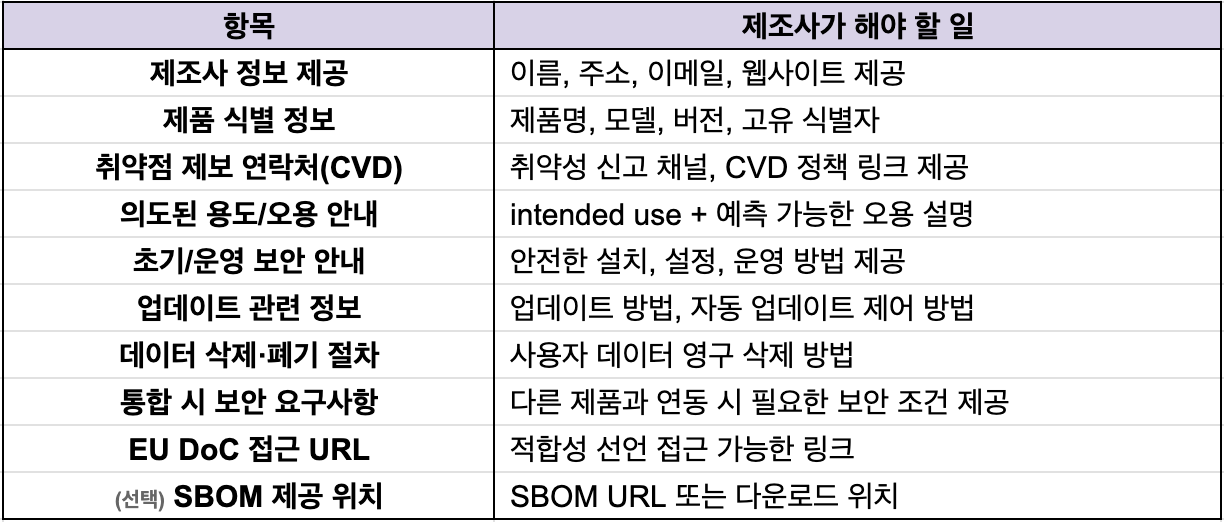
3) 사용자 지침
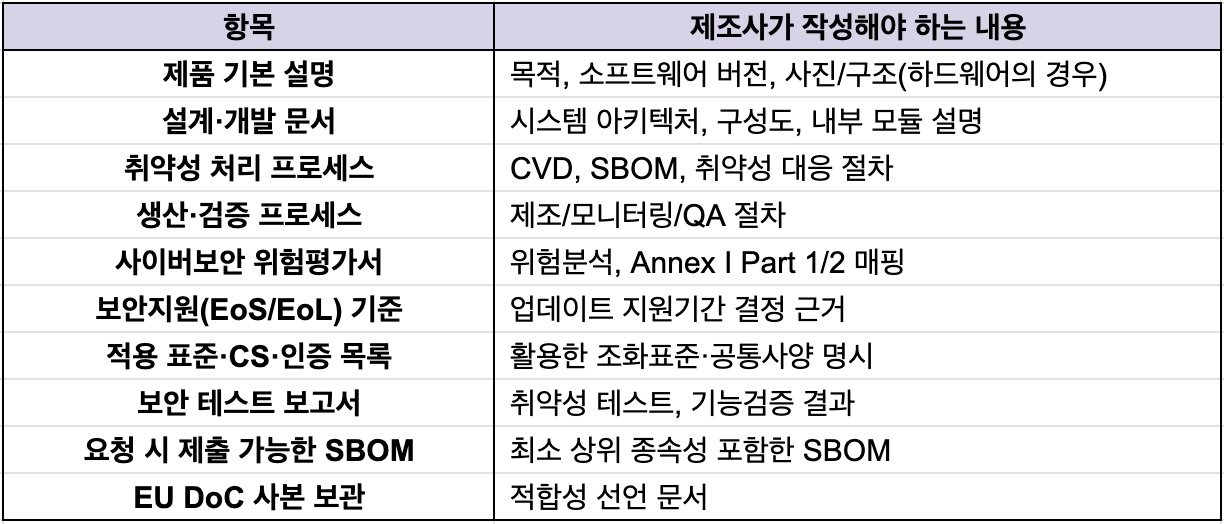
사용자에게 필요한 보안 정보를 투명하게 제공하고, 제조사는 제품의 보안·설계·취약성 처리 과정을 문서화해 책임 있게 관리해야 합니다.
사용자 지침(Annex II) — 사용자에게 제공해야 하는 문서
4) 기술문서
기술문서(Annex VII) — 제조사가 “내부에서” 보관해야 하는 문서
5) EU 적합성 선언
제조사는 각 제품에 대해 EU DoC를 작성하고, 제품 정보·제조사 정보·표준·NB 개입 여부·법규 준수 진술·서명 등을 포함해 최소 10년간 보관해야 합니다.
6) 보고 의무
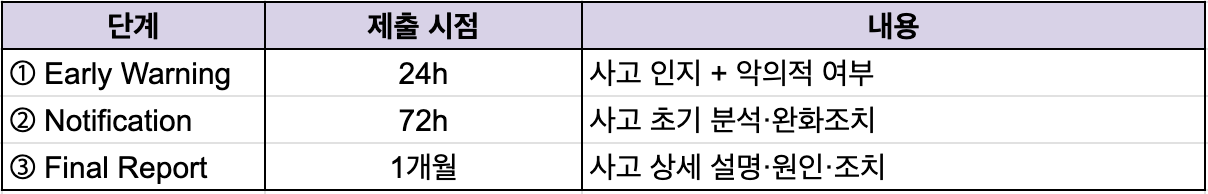
1. 악용되는 취약점 발견 시 (필수 보고) — CSIRT + ENISA에 3단계로 보고
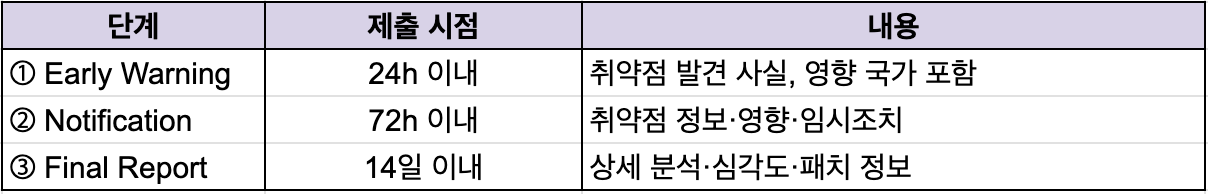
2. 심각한 보안 사고 발생 시 (필수 보고) — CSIRT + ENISA에 3단계로 보고
3. 사용자 통지 의무 (필수)
사용자 영향 존재 시 즉시 안내
조치 안내는 기계판독형(JSON 등) 으로 제공
제조사가 늦으면 CSIRT가 직접 사용자에게 전달 가능
4. 자발적 보고 (선택)
악용되지 않은 취약점
잠재적 보안 위협(Threat)
사고로 이어질 뻔한 징후(near-miss)
CSIRT 또는 ENISA에 자발적 제출 가능
4. 기업이 지금부터 준비해야 할 실전 과제
CRA는 단순히 “인증을 한번 받으면 끝나는 규제”가 아닙니다.
제품의 기획–설계–개발–출시–운영–폐기까지 전 생애주기를 재정비하는 새로운 기본 규칙입니다.
“위험평가를 제대로 수행하고, 안전한 기본 보안 기능을 구현하며, 사용자 문서·기술문서를 완성도 있게 갖추고, 사고·취약점을 책임 있게 보고하는 체계를 마련하라.”
지금 기업이 집중해야 할 핵심 실행 과제는 다음 4가지입니다.
위험평가 + Secure-by-Design
모든 기능·아키텍처가 위험평가와 보안 요구사항으로부터 도출되도록 재정비하기.
SBOM 기반 취약성 관리 체계 구축
패키지·오픈소스 라이브러리·구성요소를 모두 추적하고 패치 관리 자동화하기.
사용자 지침 + 기술문서 템플릿 표준화
제품별로 누락 없이 채울 수 있는 내부 문서 포맷을 마련해 반복 작업의 부담 줄이기.
보고 의무 대응 프로세스 만들기(24h/72h 규칙)
사고·취약점 발생 시 누구(담당자)가, 무엇을, 어떤 경로로 신고할지 명확히 정의하기.
CRA 전면 적용까지 남은 시간은 길지 않습니다. 지금 시작하는 것이 가장 빠른 대응입니다.
🔜 다음 글 (Part 3) 예고: “제품 개발 단계별 CRA 준수 체크리스트”
실제 제품 구축 및 인증 준비 단계에서 활용 가능한 프로세스 기반 실전 가이드로 이어갑니다.
📌 CRA 대응 전략 또는 기술문서 준비가 필요하신가요?
제품 유형, 시장 진출 국가, 개발 단계에 따라 준비 방식은 모두 다릅니다.
지엔(ZIEN)의 보안·규제 전문 컨설턴트가 제품 구조 분석부터 문서 템플릿 설계, 대응 전략 수립까지 실무 관점에서 함께 지원합니다.
🔗 지금 바로 편하게 상담 요청하세요: https://zi-en.io/company/contact-us