1. CRA란 무엇인가요?
사이버 복원력법(Cyber Resilience Act, CRA)은 디지털 구성 요소가 포함된 하드웨어·소프트웨어 제품의 제조업체에게 보안 의무와 관리 책임을 부과하는 EU의 핵심 사이버보안 법률입니다.
CRA는 단순한 기술 규제가 아니라, “제품의 전 생애주기 전체에서 보안이 유지되어야 한다” 는 원칙을 법으로 명문화한 최초의 제도입니다.
적용 대상은 노트북, 스마트폰, 센서, 카메라, 라우터, 펌웨어, 앱, 게임, GPU, CPU, 클라우드 등 디지털 요소 가 포함된 모든 제품, 즉 PDE(Products with Digital Elements)입니다.
💡 왜 CRA가 등장했을까요?
IoT 기기의 급증으로 취약한 장비나 업데이트 미흡으로 인한 피해가 빠르게 증가하고 있습니다.
2025년 예상 사이버 피해액: 약 10조 5천억 달러 (연평균 약 15% 증가)
2030년 IoT 기기 수: 302억 대 전망 (현재 약 145억 대 대비 108% 증가)
보안 미흡 제품의 확산은 개인·기업·국가의 전반적 디지털 리스크를 높이며, 이를 체계적으로 통제하기 위해 EU가 CRA를 도입했습니다.
2. 적용 대상 및 주체
2.1 적용 대상: PDE(Products with Digital Elements)
CRA의 핵심 개념인 PDE는 단일 제품뿐 아니라 소프트웨어·하드웨어 구성요소 및 클라우드·원격 서버와의 데이터 처리 기능까지 포함하는 디지털 기반 제품 전체를 포괄하는 개념입니다.
하드웨어 제품(예: 노트북, 라우터, CCTV, 산업용 IoT 장비)
내장 소프트웨어/펌웨어 (예: 임베디드 OS, 보안 모듈)
별도 판매되는 디지털 구성요소 (예: 보드, 센서, 보안 칩, 소프트웨어 모듈)
원격 데이터 처리 기능 (예: 클라우드 기반 업데이트·모니터링 서비스)
2.2 적용 주체
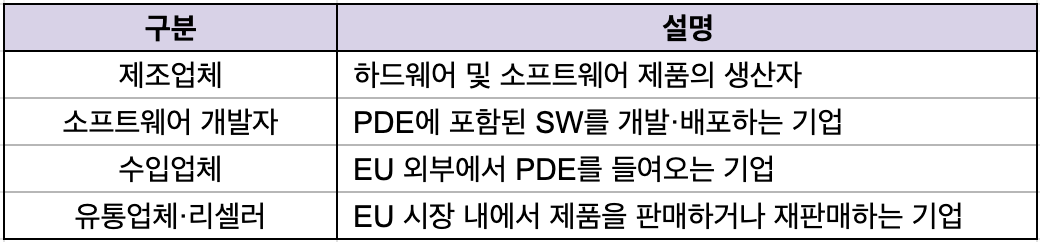
CRA는 제조사뿐 아니라 유통·수입·SW 개발 기업까지 포함한 전체 공급망을 규제 범위로 합니다.
🚫 적용제외
국가 안보 및 방위 목적 제품
이미 별도 규제가 적용되는 산업 (자동차, 의료기기, 항공, 해양장비 등)
비상업적 오픈소스 소프트웨어 (단, 상업적 유통 시 CRA 적용)
2.3 분류 및 적용방식
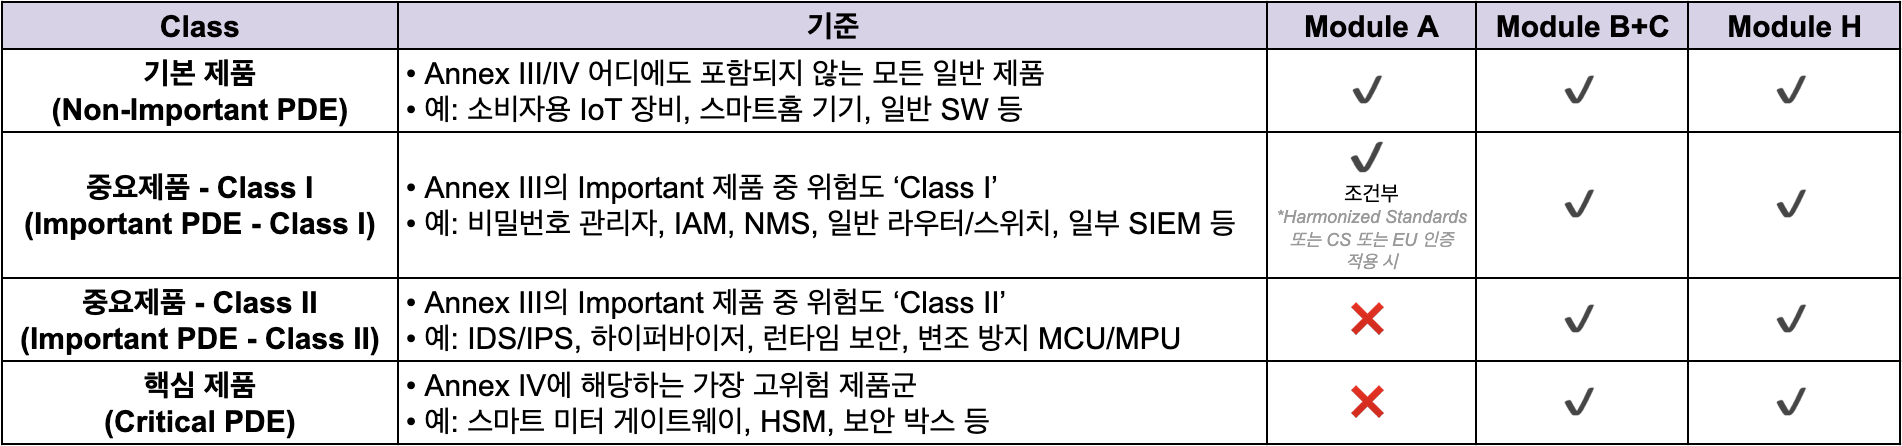
제품 위험도에 따라 4단계(Class)로 구분되며, 이에 따라 적합성 평가 절차가 달라집니다.
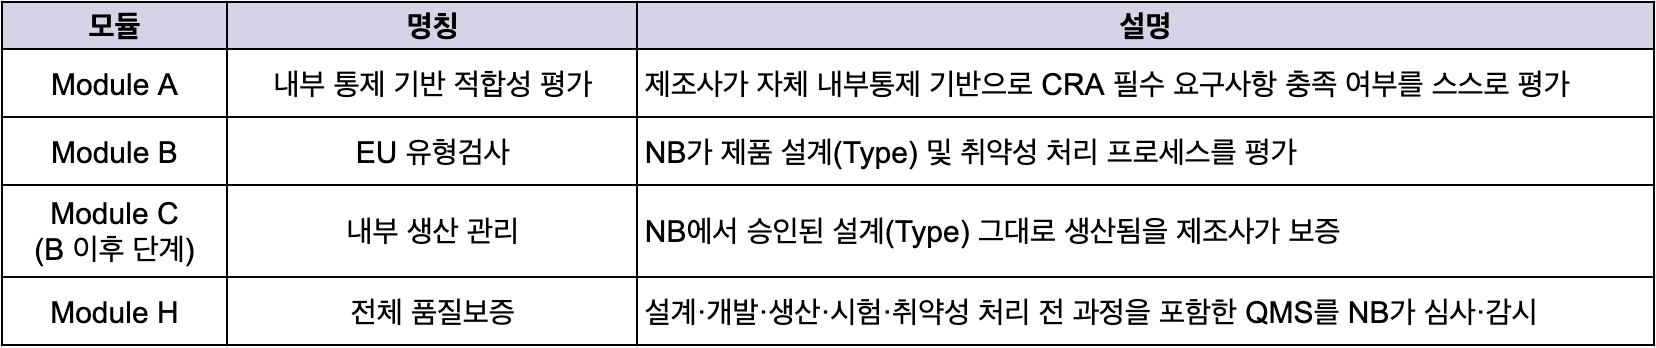
ℹ️ 평가 모듈 별 설명
3. 요구 보안 기준
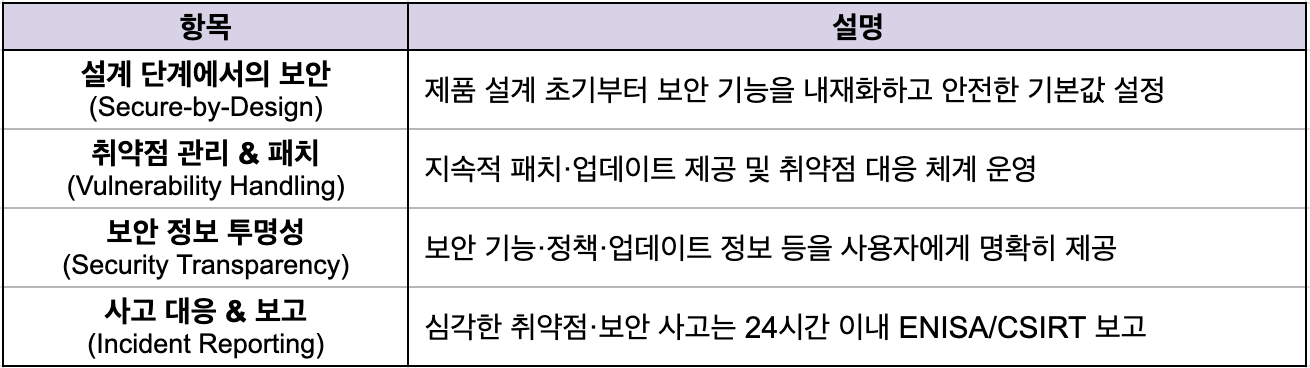
EU에서 판매되는 모든 PDE가 충족해야 할 보안 요구사항은 아래 네 가지로 요약됩니다.
4. 위반 시 조치
CRA는 GDPR과 유사한 수준의 강력한 제재 조항을 포함하며, 제조사뿐 아니라 공급망(Supply Chain) 전체에 보안 책임을 부과합니다.
벌금: 최대 1,500만 유로, 또는 전 세계 연간 매출의 2.5% 중 더 큰 금액 부과
시장 제재: EU 시장에서 판매 금지, 리콜, 유통 제한 등의 조치 가능
공급망 책임(Due Diligence): 제조사는 타사 구성요소에 대한 보안 실사를 반드시 수행해야 하며, 외부 공급업체라도 EU 시장에 공급되는 구성요소라면 CRA 준수 필요
5. 제도 시행 일정
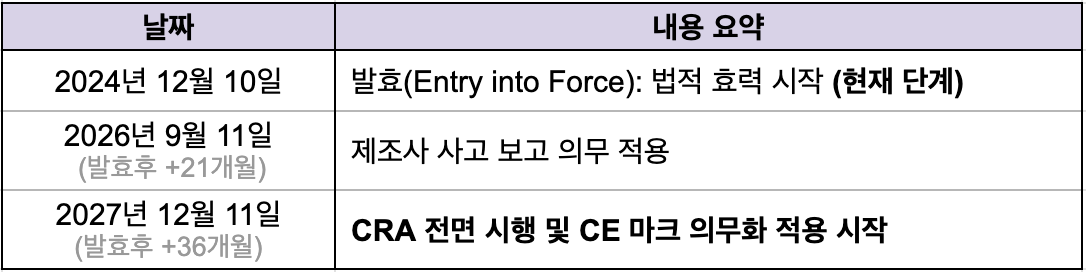
CRA는 발효 후 일정 기간의 이행 기간이 주어지며, 1차적으로 제조사의 보안 사고 보고 의무는 발효 후 21개월 시점부터 적용됩니다.
6. 결론: “대응이 아닌, 준비된 기업만 살아남는 변화”
CRA는 단순한 인증 제도가 아니라, 제품 생애주기 전체에 보안을 내재화해야 한다는 기본 원칙을 요구합니다.
이는 대기업뿐 아니라 EU 시장에 진입하려는 모든 제조사 및 소프트웨어 기업에 동일하게 적용됩니다.
CRA가 제시하는 변화의 방향은 명확합니다.
“보안이 설계 단계에서 시작해 폐기까지 이어지는 제품만이 시장에 남을 수 있다.”
모든 기업은 위험 평가, SBOM, 취약성 대응, 기술문서, 사용자 안내, 사고 보고 체계 등 기업 보안 역량을 입증해야 하는 세대로 진입하고 있습니다.
CRA 시행까지 아직 시간이 남아 보이지만, 기업이 실제로 준비해야 하는 항목은 결코 작지 않습니다.
그리고 무엇보다 중요한 것은, 이 준비는 한 번에 끝나는 작업이 아니라는 것입니다.
🔜 다음 글 (Part 2) 예고: “CRA 대응을 위해 기업이 반드시 구축해야 할 6대 핵심 요소”
다음 글에서는 실제로 기업이 CRA를 준비하면서 반드시 갖춰야 하는 핵심 기반 6가지를 구체적으로 다룹니다.
CRA 대응의 실전 체크리스트이자, 우리 회사가 지금 당장 시작해야 할 우선순위를 명확하게 설명할 예정입니다.
📌 기업 맞춤형 CRA 대응 전략 및 기술 문서 준비 관련 검토가 필요하시다면,
지엔의 보안·규제 전문 컨설턴트가 함께 방향을 설계해드립니다.
🔗 https://zi-en.io/company/contact-us
<Reference> Cyber Resilience Act 공식 홈페이지 (https://www.cyberresilienceact.eu/)