CODEGATE 소개
7월 11일 코엑스 그랜드볼룸에서 열린 CODEGATE 2025는 2008년부터 매년 개최되는 글로벌 보안 컨퍼런스입니다.
규모 있는 CTF 대회와 보안 발표 세션, 그리고 다양한 체험형 부스가 동시에 진행되어, 업계 최신 보안 트렌드를 직접 확인할 수 있는 자리입니다.
CTF는 온라인 예선을 거쳐 오프라인 본선에서 최종 순위를 가리며, 국내외 보안 업계에서 높은 인지도를 자랑합니다.
현장 스케치
이번에는 기조연설을 제외한 대부분의 발표가 오후에 진행되어, 오전 근무 후 행사장을 방문했습니다.
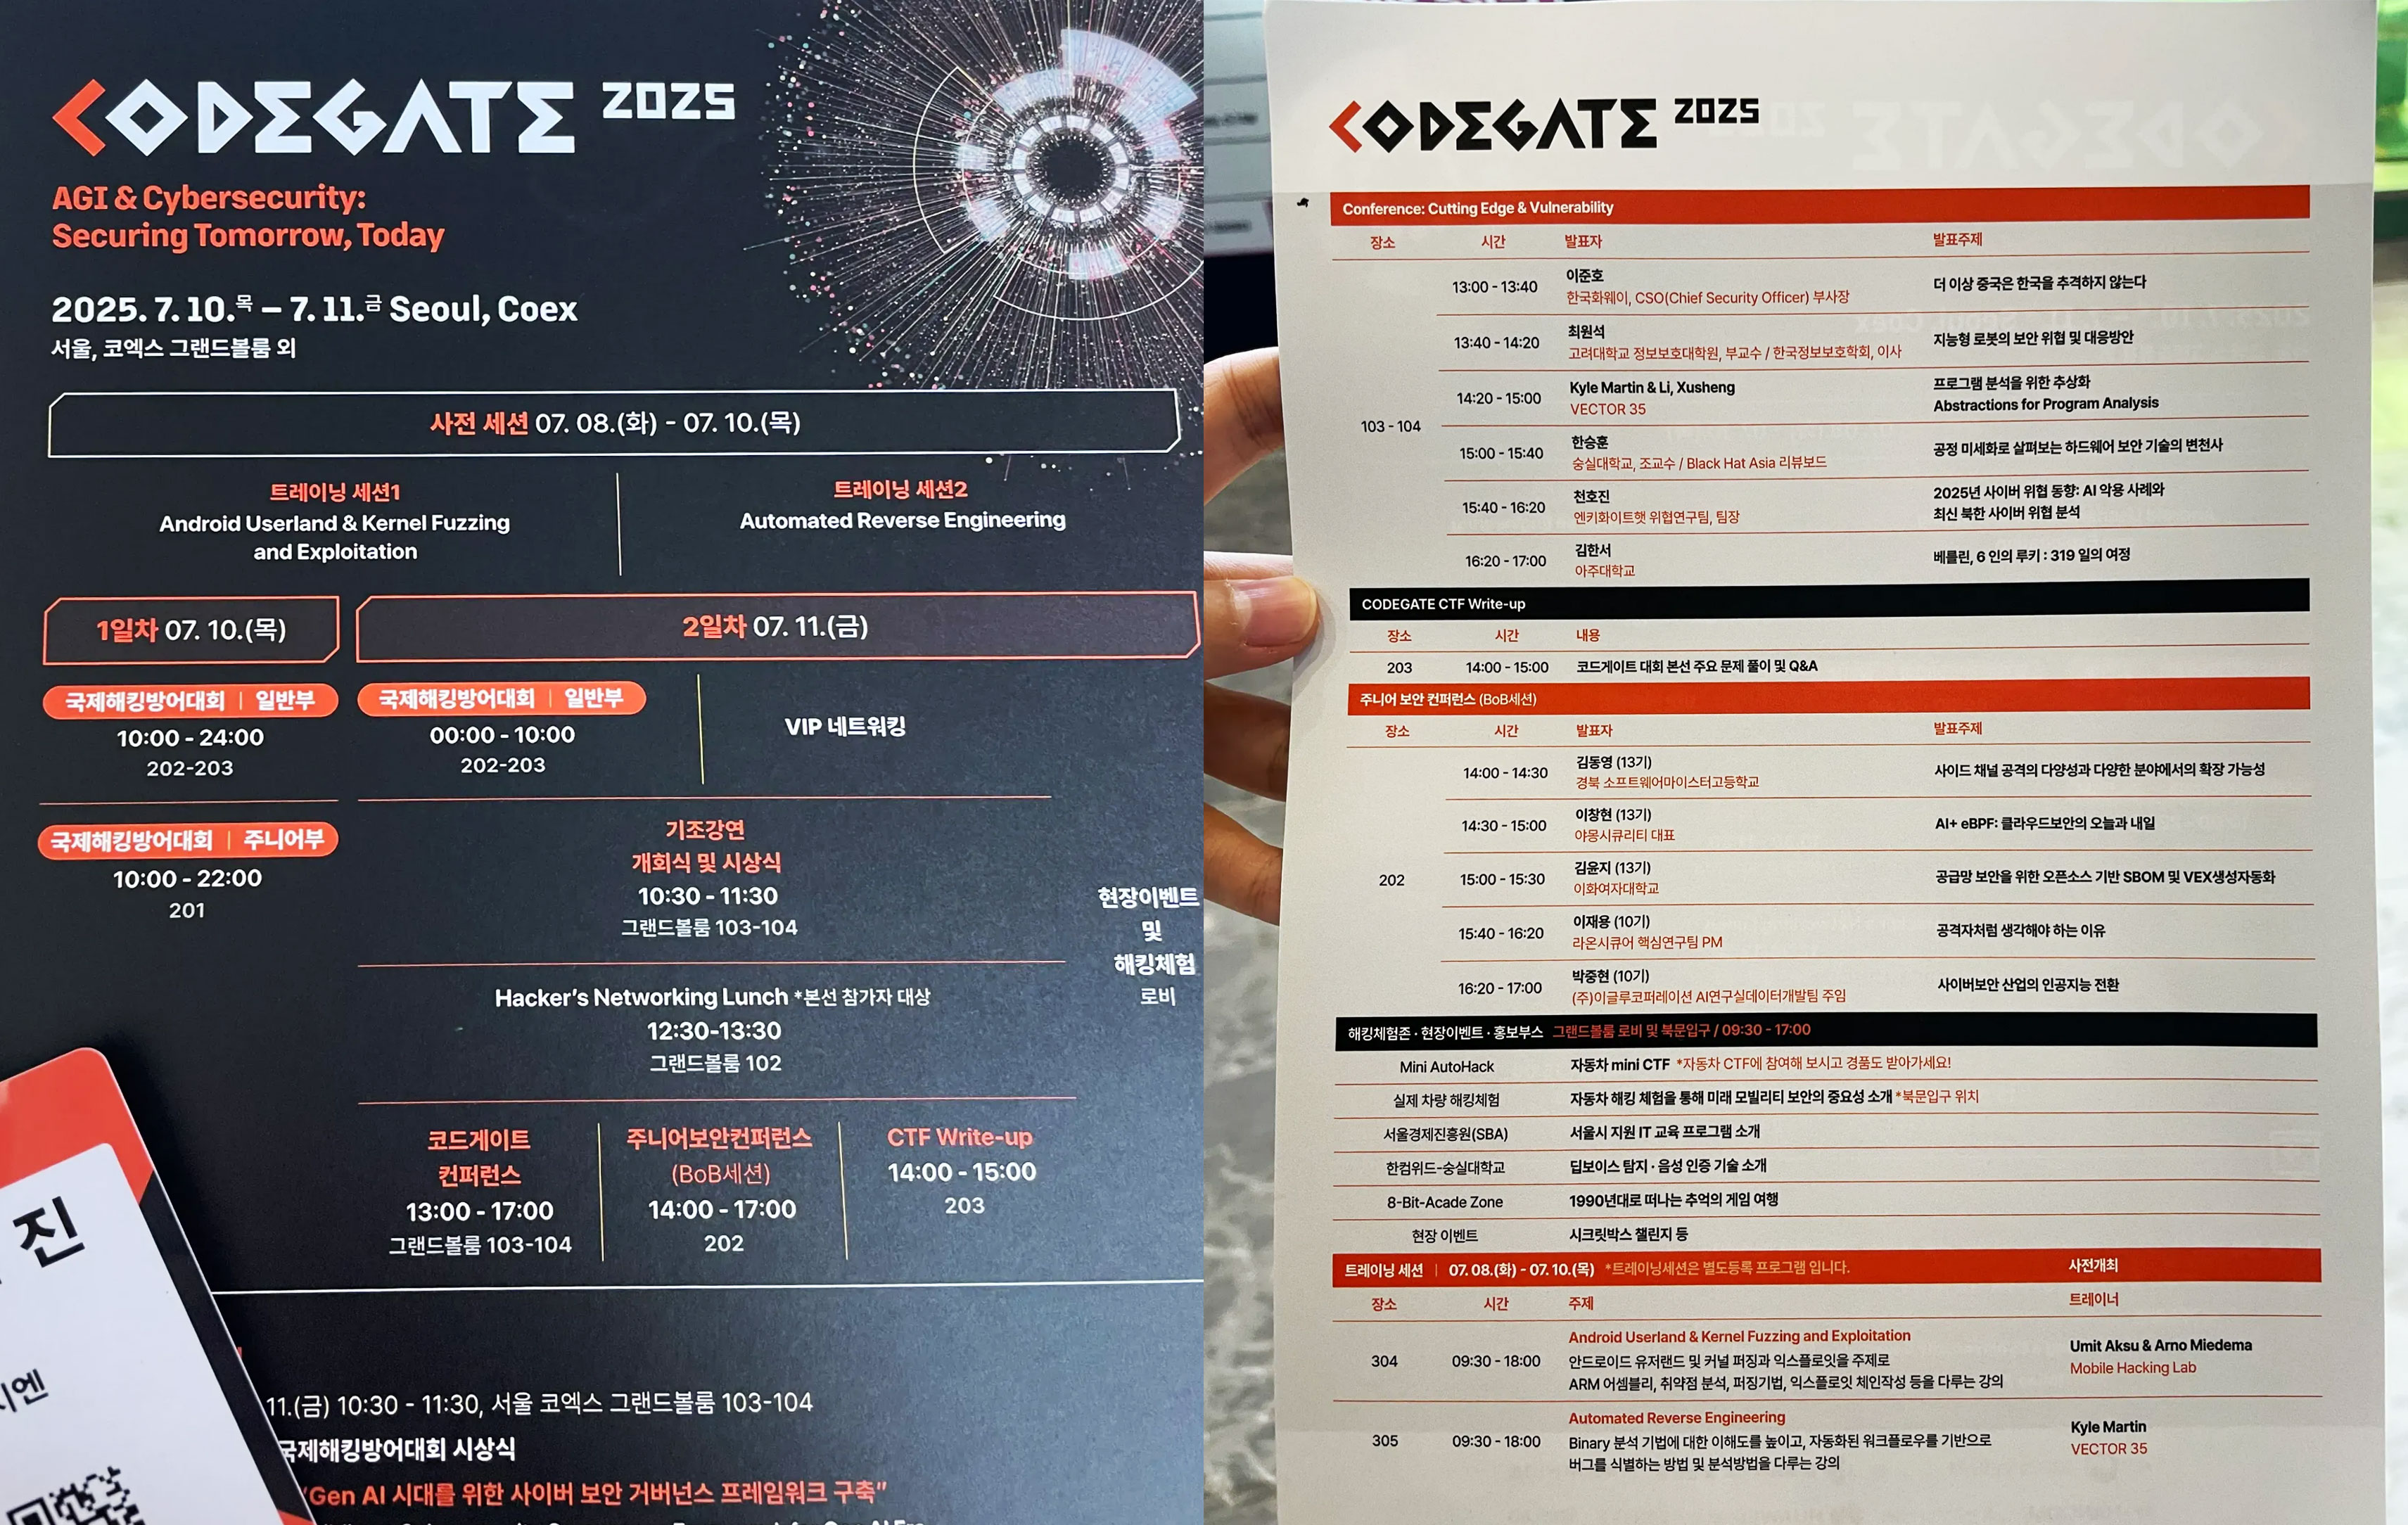
현장에 도착해 사전 등록을 마치고 팜플렛, 입장 카드, 경품 응모권을 받았습니다.
팜플렛에는 행사 일정과 부스, 이벤트 정보가 정리되어 있어 동선을 계획하는 데 도움이 됐습니다.
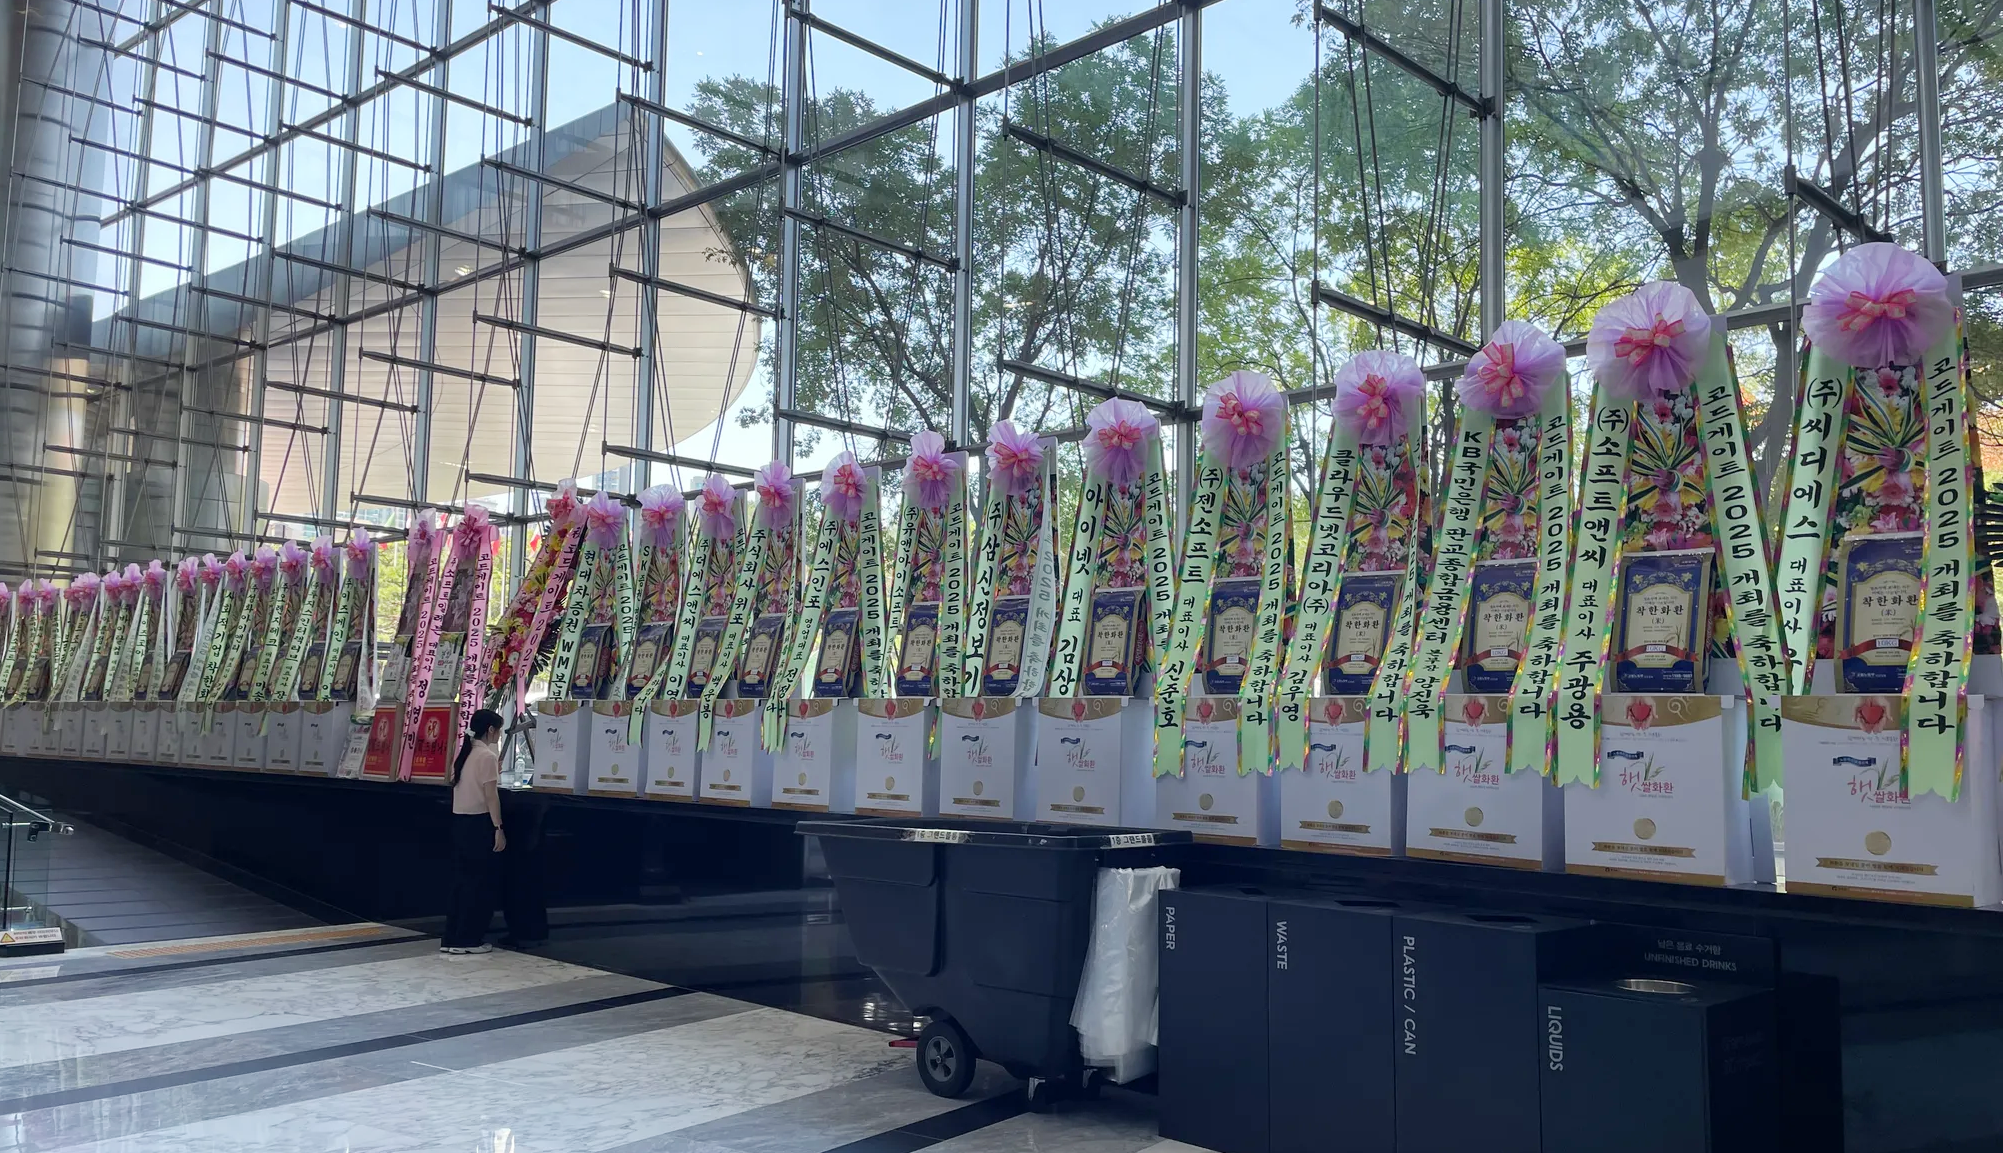
입구에는 CODEGATE의 위상을 보여주는 수많은 착한화환이 놓여 있었습니다.
착한화환은 쌀을 화환 형태로 제작해 장식한 것으로, 행사 종료 후 불우이웃에게 기부된다고 합니다.
환경 보호와 기부를 동시에 실천하는 의미 있는 아이디어였습니다.
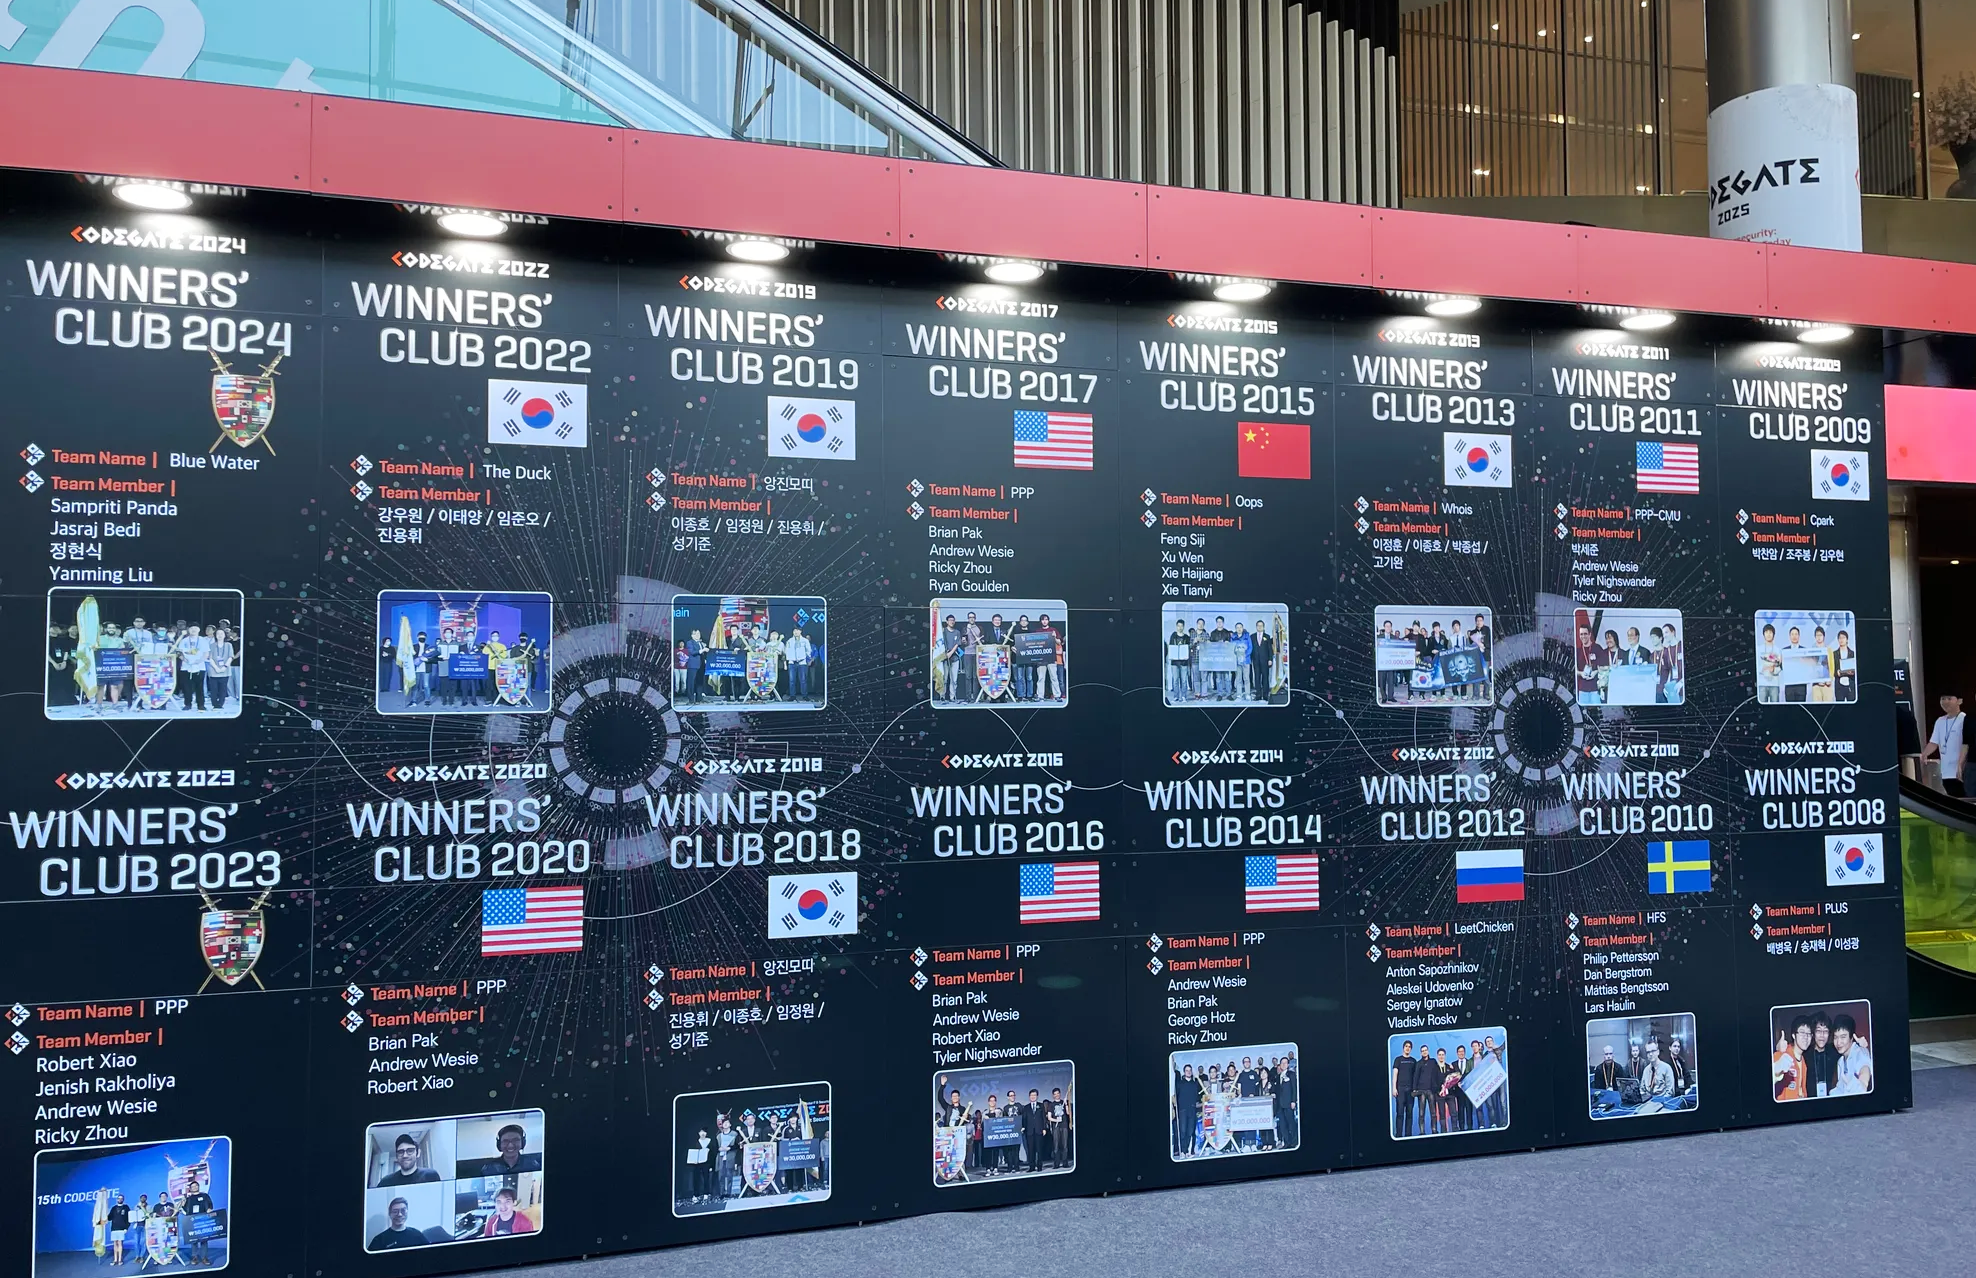
또한 역대 우승팀과 기념사진을 모아둔 전시물이 마련되어 있었고, 세계 각국의 유명 팀과 국내 보안계의 잘 알려진 인물들의 이름을 확인할 수 있어 반가웠습니다.
올해는 Blue Water 팀이 일반부 우승을 차지했으며, 주니어부에서는 선린인터넷고 학생들이 1~3위를 석권했습니다.
CODEGATE는 발표 세션뿐만 아니라 로비와 행사장 외부에도 다양한 부스와 체험존이 마련되어 있었습니다.
발표 시작 전 여러 부스를 둘러봤습니다.
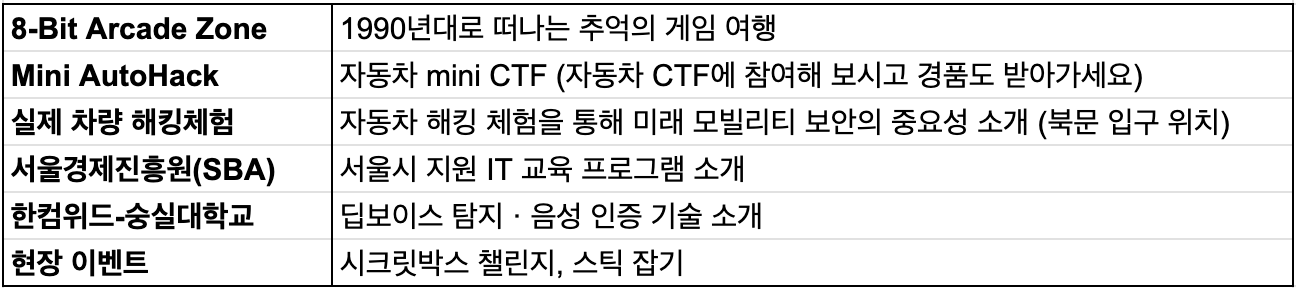
주요 체험 부스
8-Bit Arcade Zone
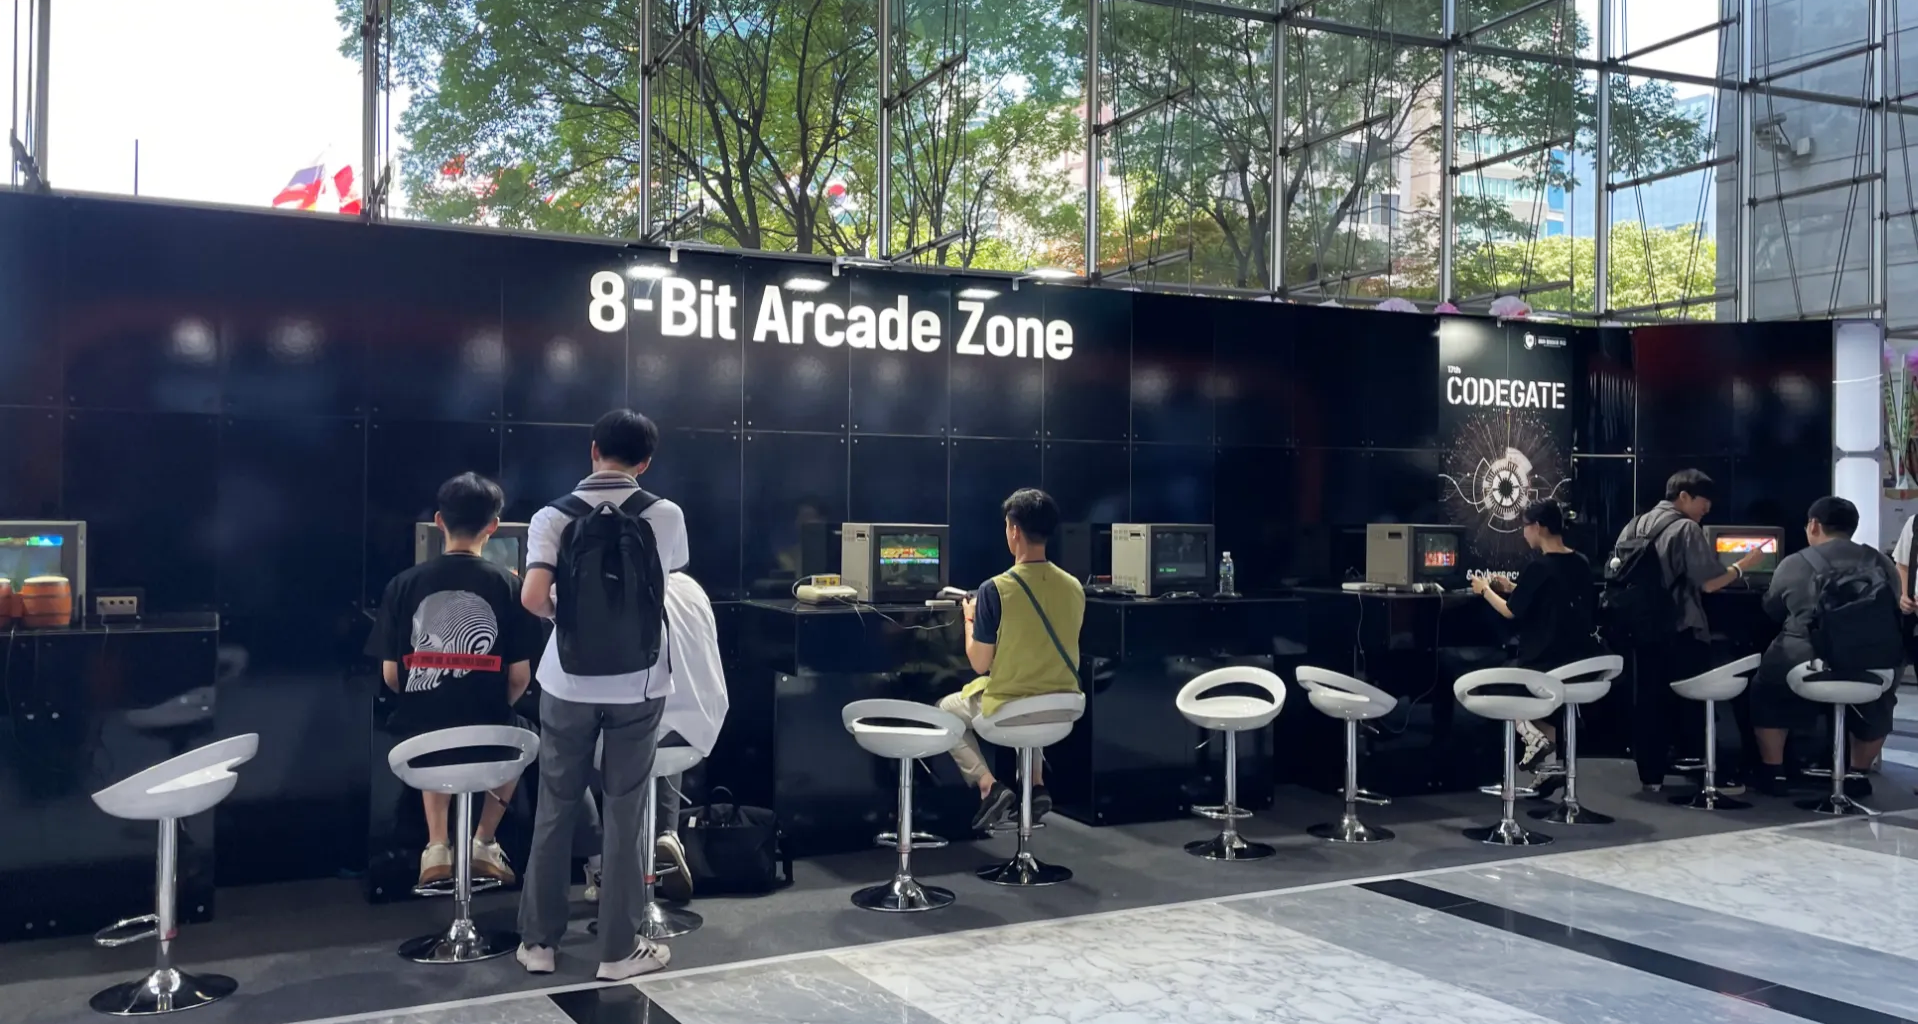
입구 근처에 위치한 8-Bit Arcade Zone은 1990년대 오락실 게임을 즐길 수 있는 공간이었습니다.
참가자들이 자유롭게 어울리며 몰입했고, 어릴 적 문구점 앞에서 하던 게임을 떠올리게 했습니다. 보안 행사가 기술만 다루는 딱딱한 자리가 아니라,
참여자들이 자연스럽게 흥미를 느낄 수 있도록 게임화(gamification) 요소를 적극 도입했다는 점이 눈에 띄었습니다.
Mini AutoHack
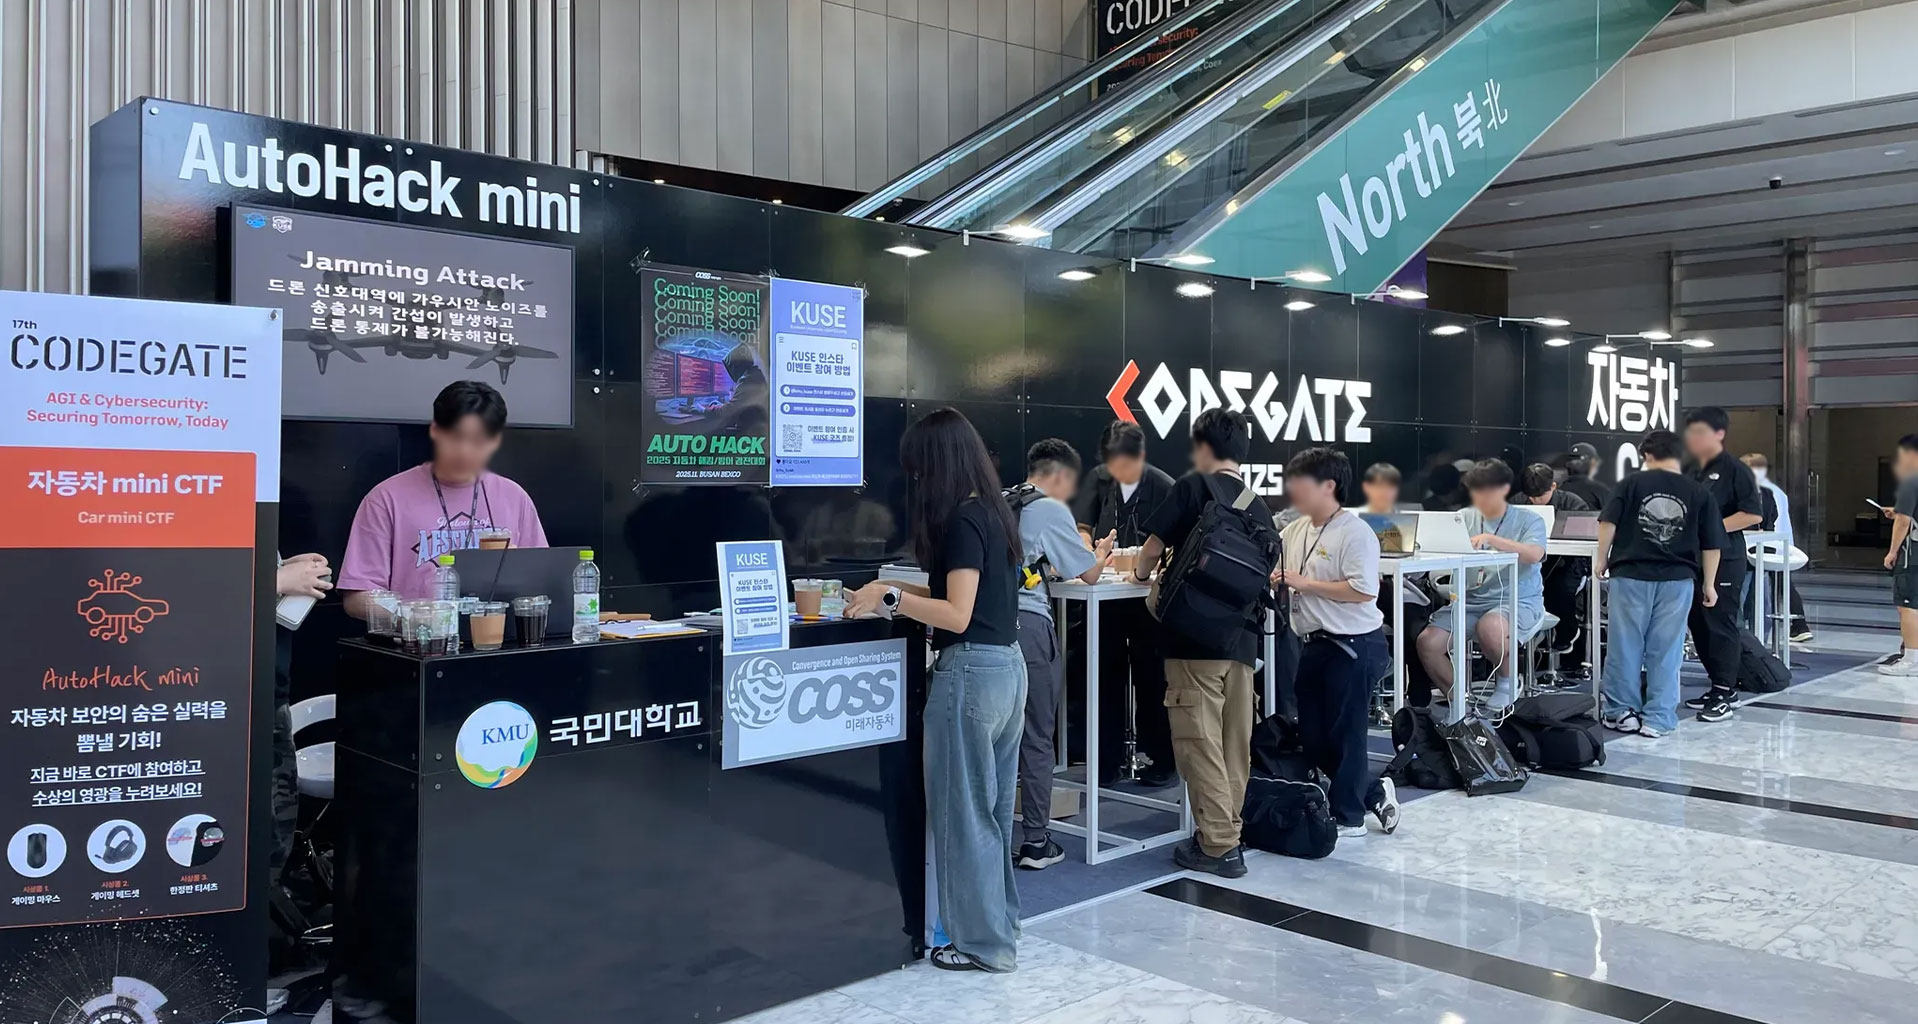
국민대학교 자동차 사이버보안 동아리 KUSE가 운영하는 미니 자동차 CTF 부스에서는 간단한 해킹 미션을 수행할 수 있었습니다.
노트북이 없어 참여하지 못한 점이 아쉬웠지만, 산업 특화형 보안 교육의 효과를 다시 체감한 자리였습니다.
CTF 대신 부스 운영진이 행사장 밖에서 진행 중인 실제 차량 해킹 체험 부스를 안내해 주었습니다.
실제 차량 해킹체험
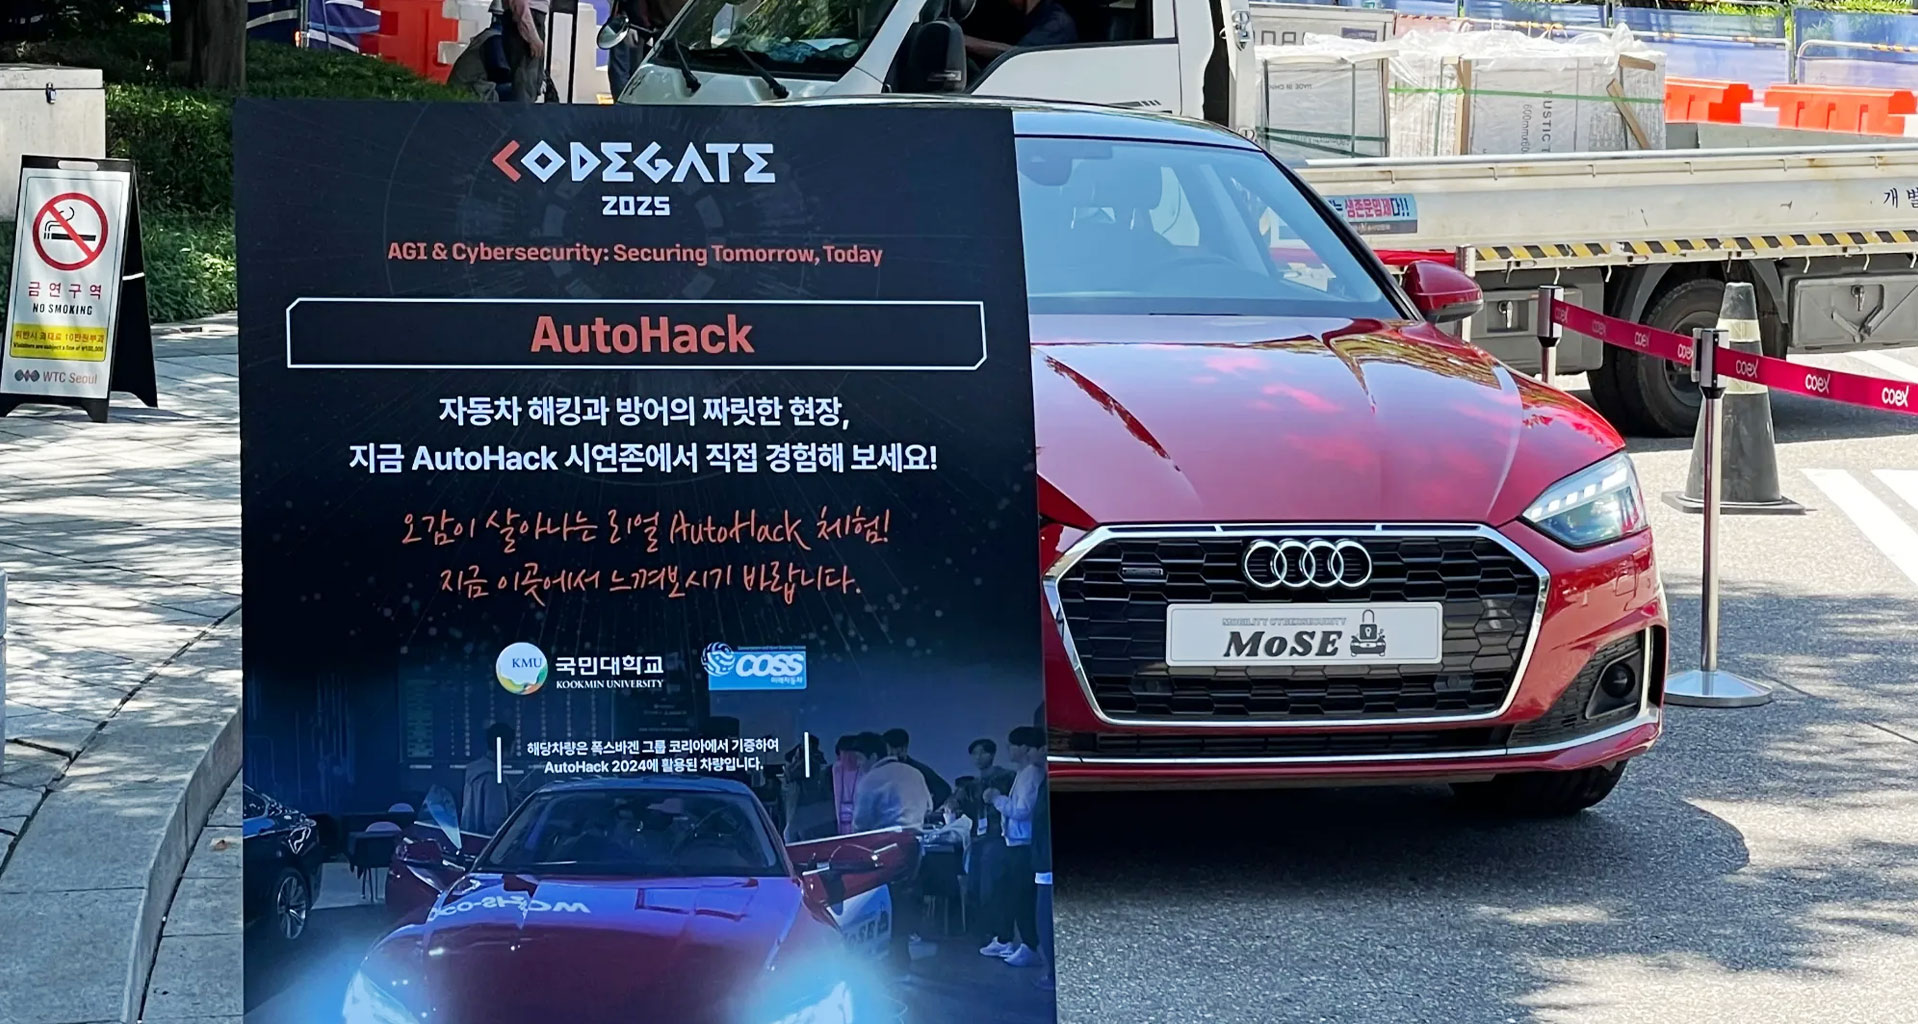
역시 KUSE가 운영한 차량 해킹 체험 부스에서는 폭스바겐 그룹 코리아가 기증한 차량을 직접 제어해 볼 수 있었습니다.
CLI 명령어를 통해 창문과 와이퍼, 헤드라이트를 조작하는 경험은 단순 시연이 아니라 보안 위협을 체감하게 한 실습이었습니다.
실제 차량 제어 시스템이 네트워크 신호 기반으로 동작한다는 점은 모빌리티 보안에서 설계 단계 보안 내재화의 필요성을 분명히 보여줬습니다.
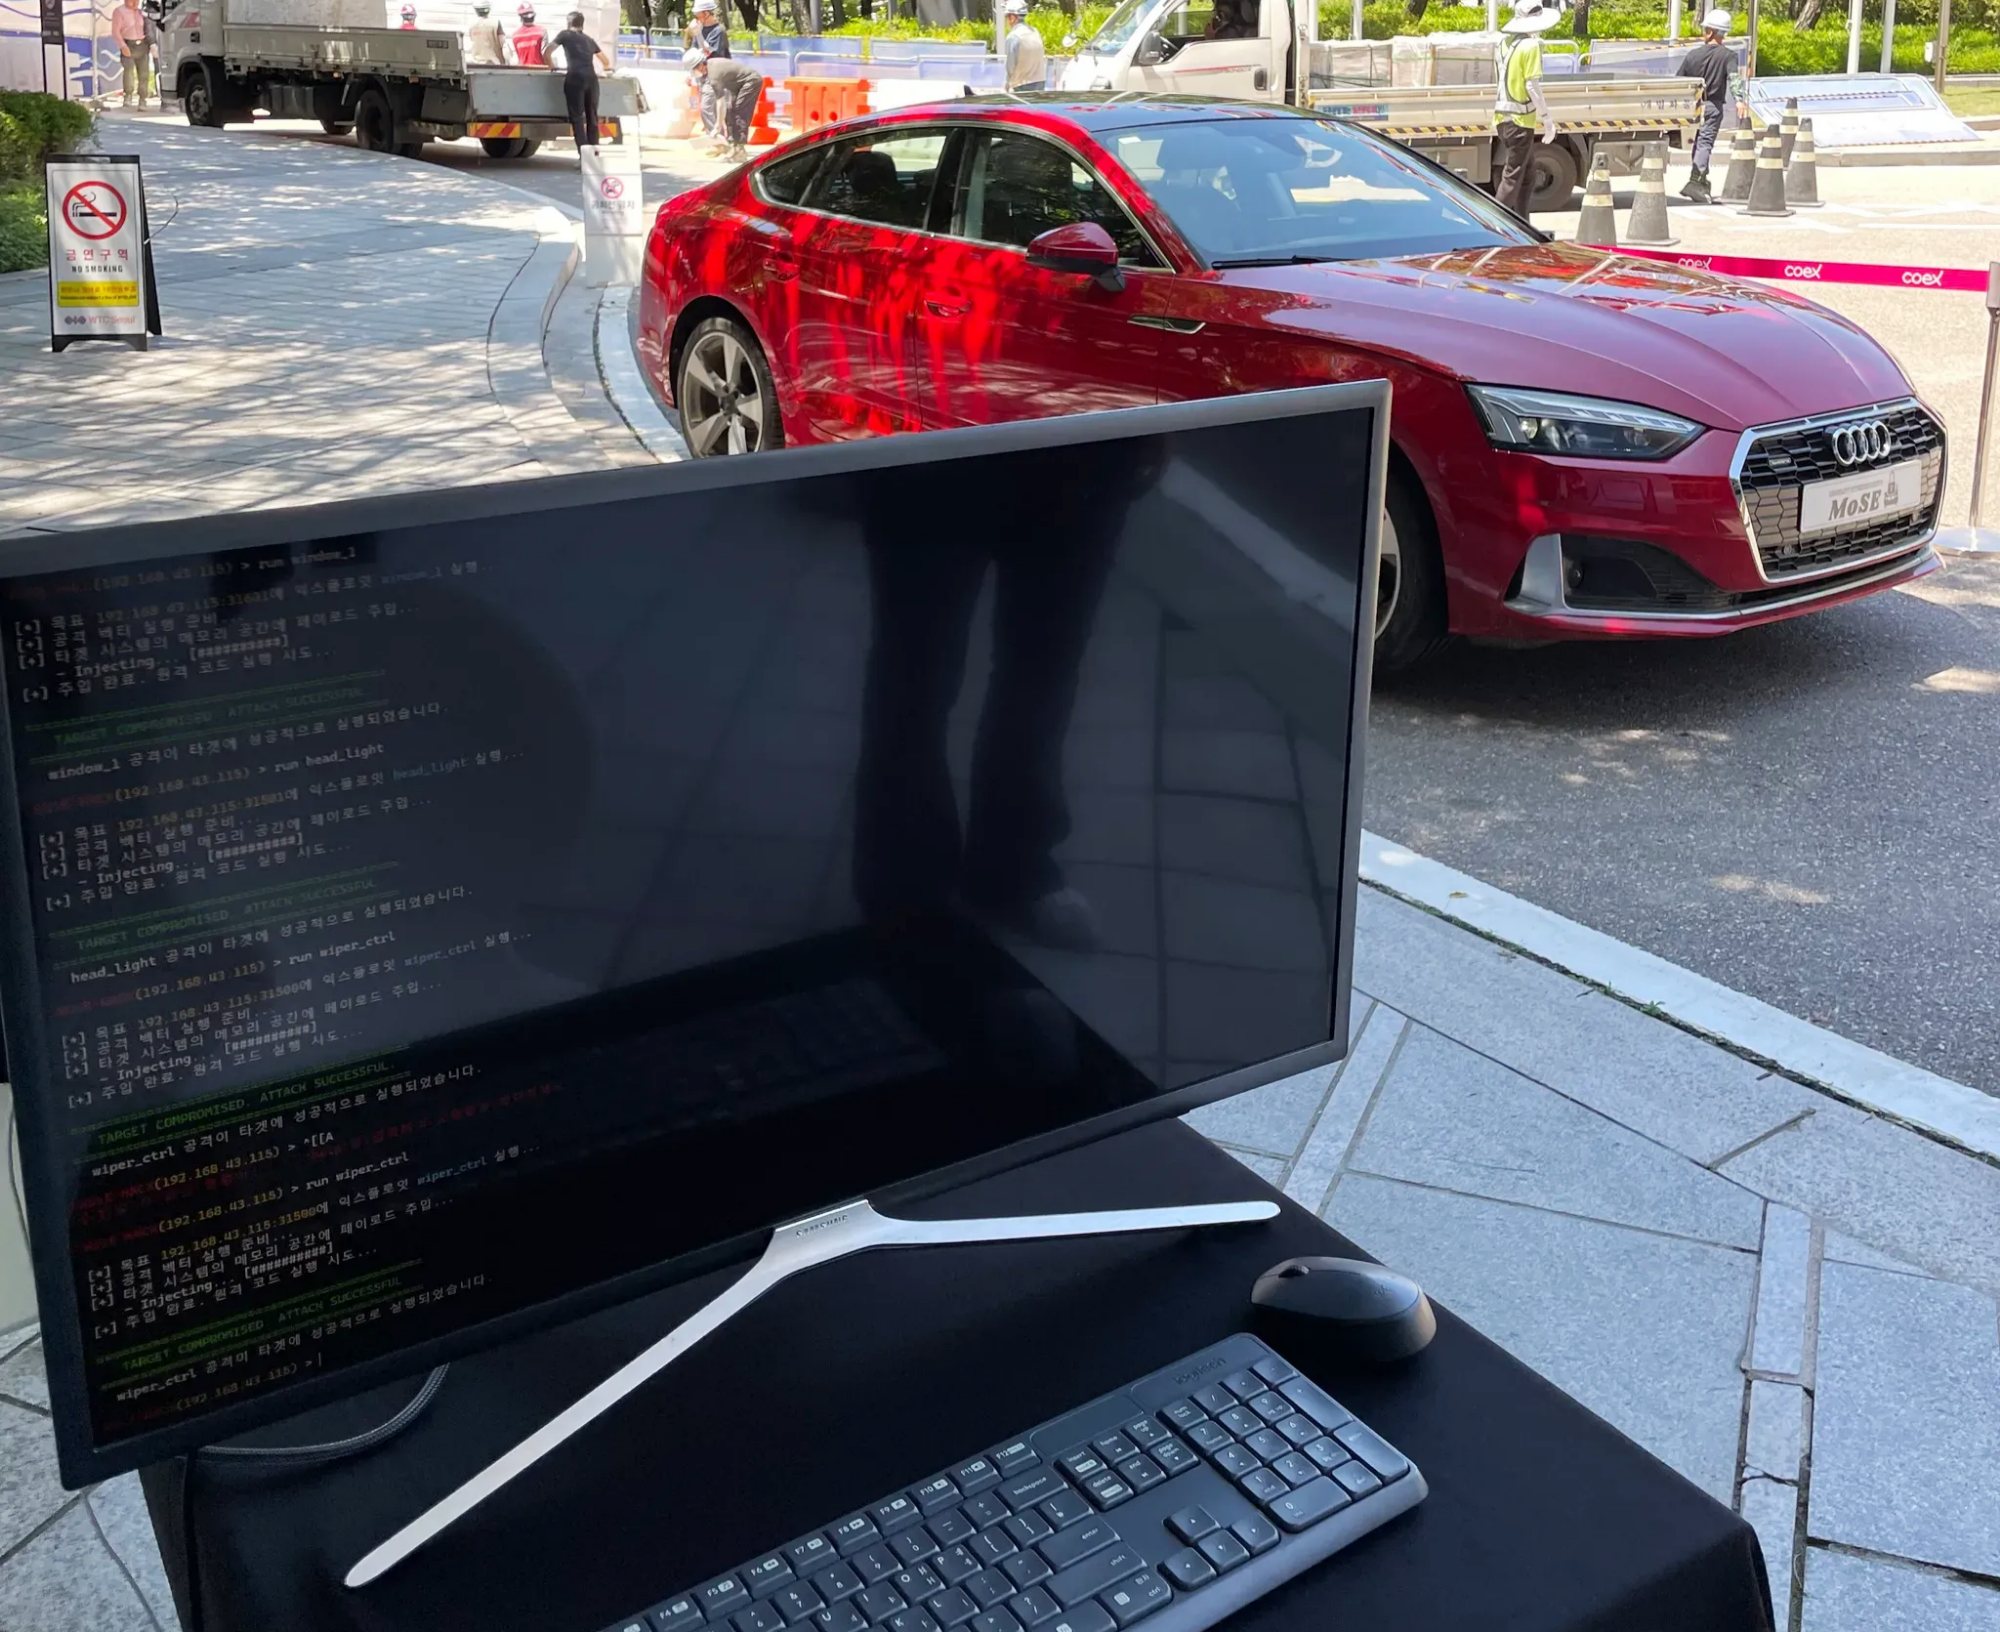
처음에 help를 입력하여 사용할 수 있는 명령어를 확인했습니다.
사용 가능한 명령어는 scan, run <공격 명령>이 있었고, scan을 통해 네트워크 내에 연결된 차량 IP를 찾았습니다.
이후 run 명령어를 통해 공격 명령이 가능한데, 구현되어 있는 공격 명령 종류는 다음과 같습니다.
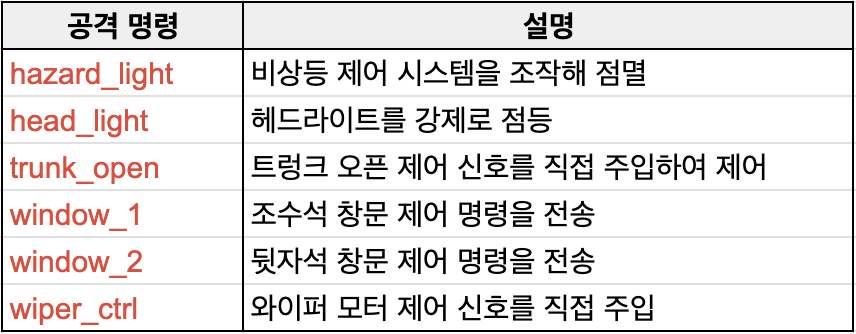
현장 이벤트: 시크릿박스 챌린지, 스틱 잡기
시크릿박스 암호풀이와 스틱 잡기 게임 같은 이벤트도 마련되어 있었습니다.
제한된 시간 안에 문제를 해결하거나 빠른 반응을 요구하는 방식은 CTF 대회와 유사해,
참가자들이 즐겁게 몰입하면서도 보안적 사고력을 간접적으로 훈련할 수 있게 해주었습니다.
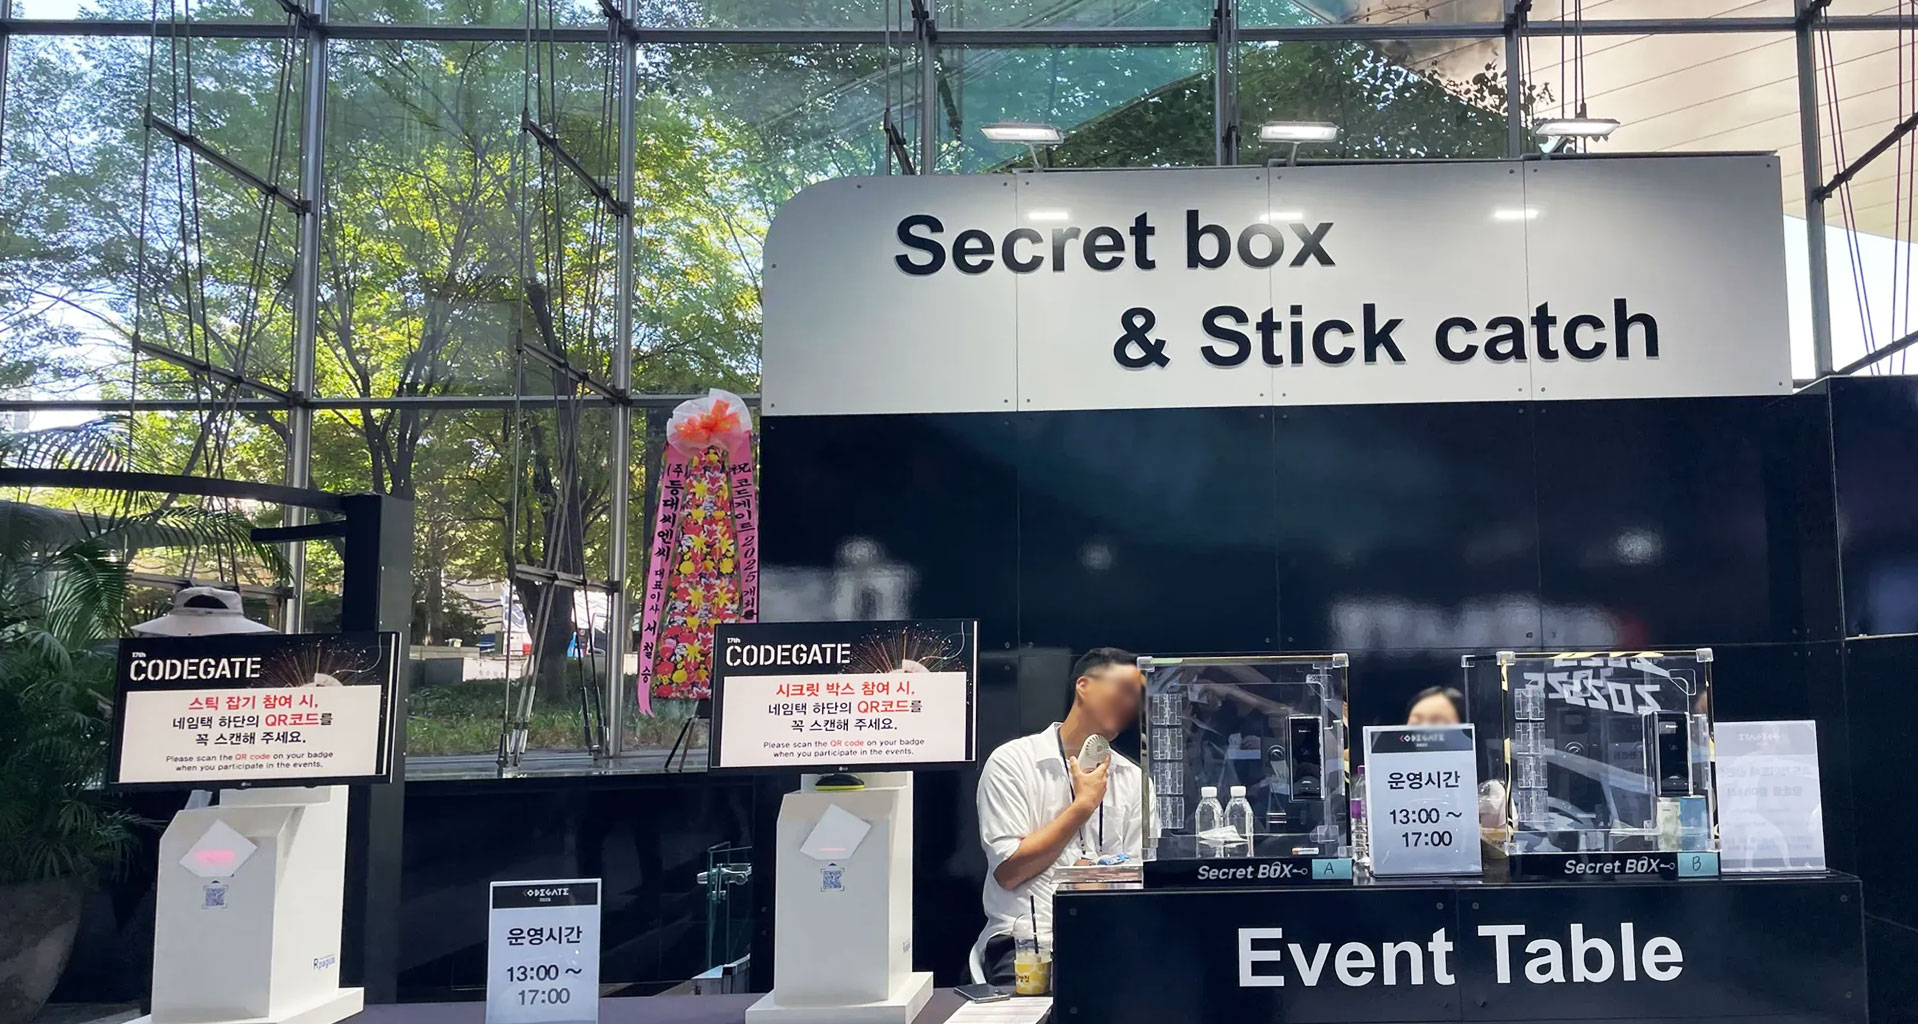
힌트 두 가지를 조합해 제한 시간 안에 4자리 도어락 비밀번호를 맞히는 시크릿박스 암호풀이의 정답은 글 하단에 기재했습니다.
궁금하다면 아래에서 확인하시면 됩니다!
🔑 코드게이트에 관련된 암호를 풀어내라 (4자리)

단서 1: 코드게이트는 나이를 먹는다는 것
단서 2: 코드게이트가 출몰한 날을 살펴볼 것
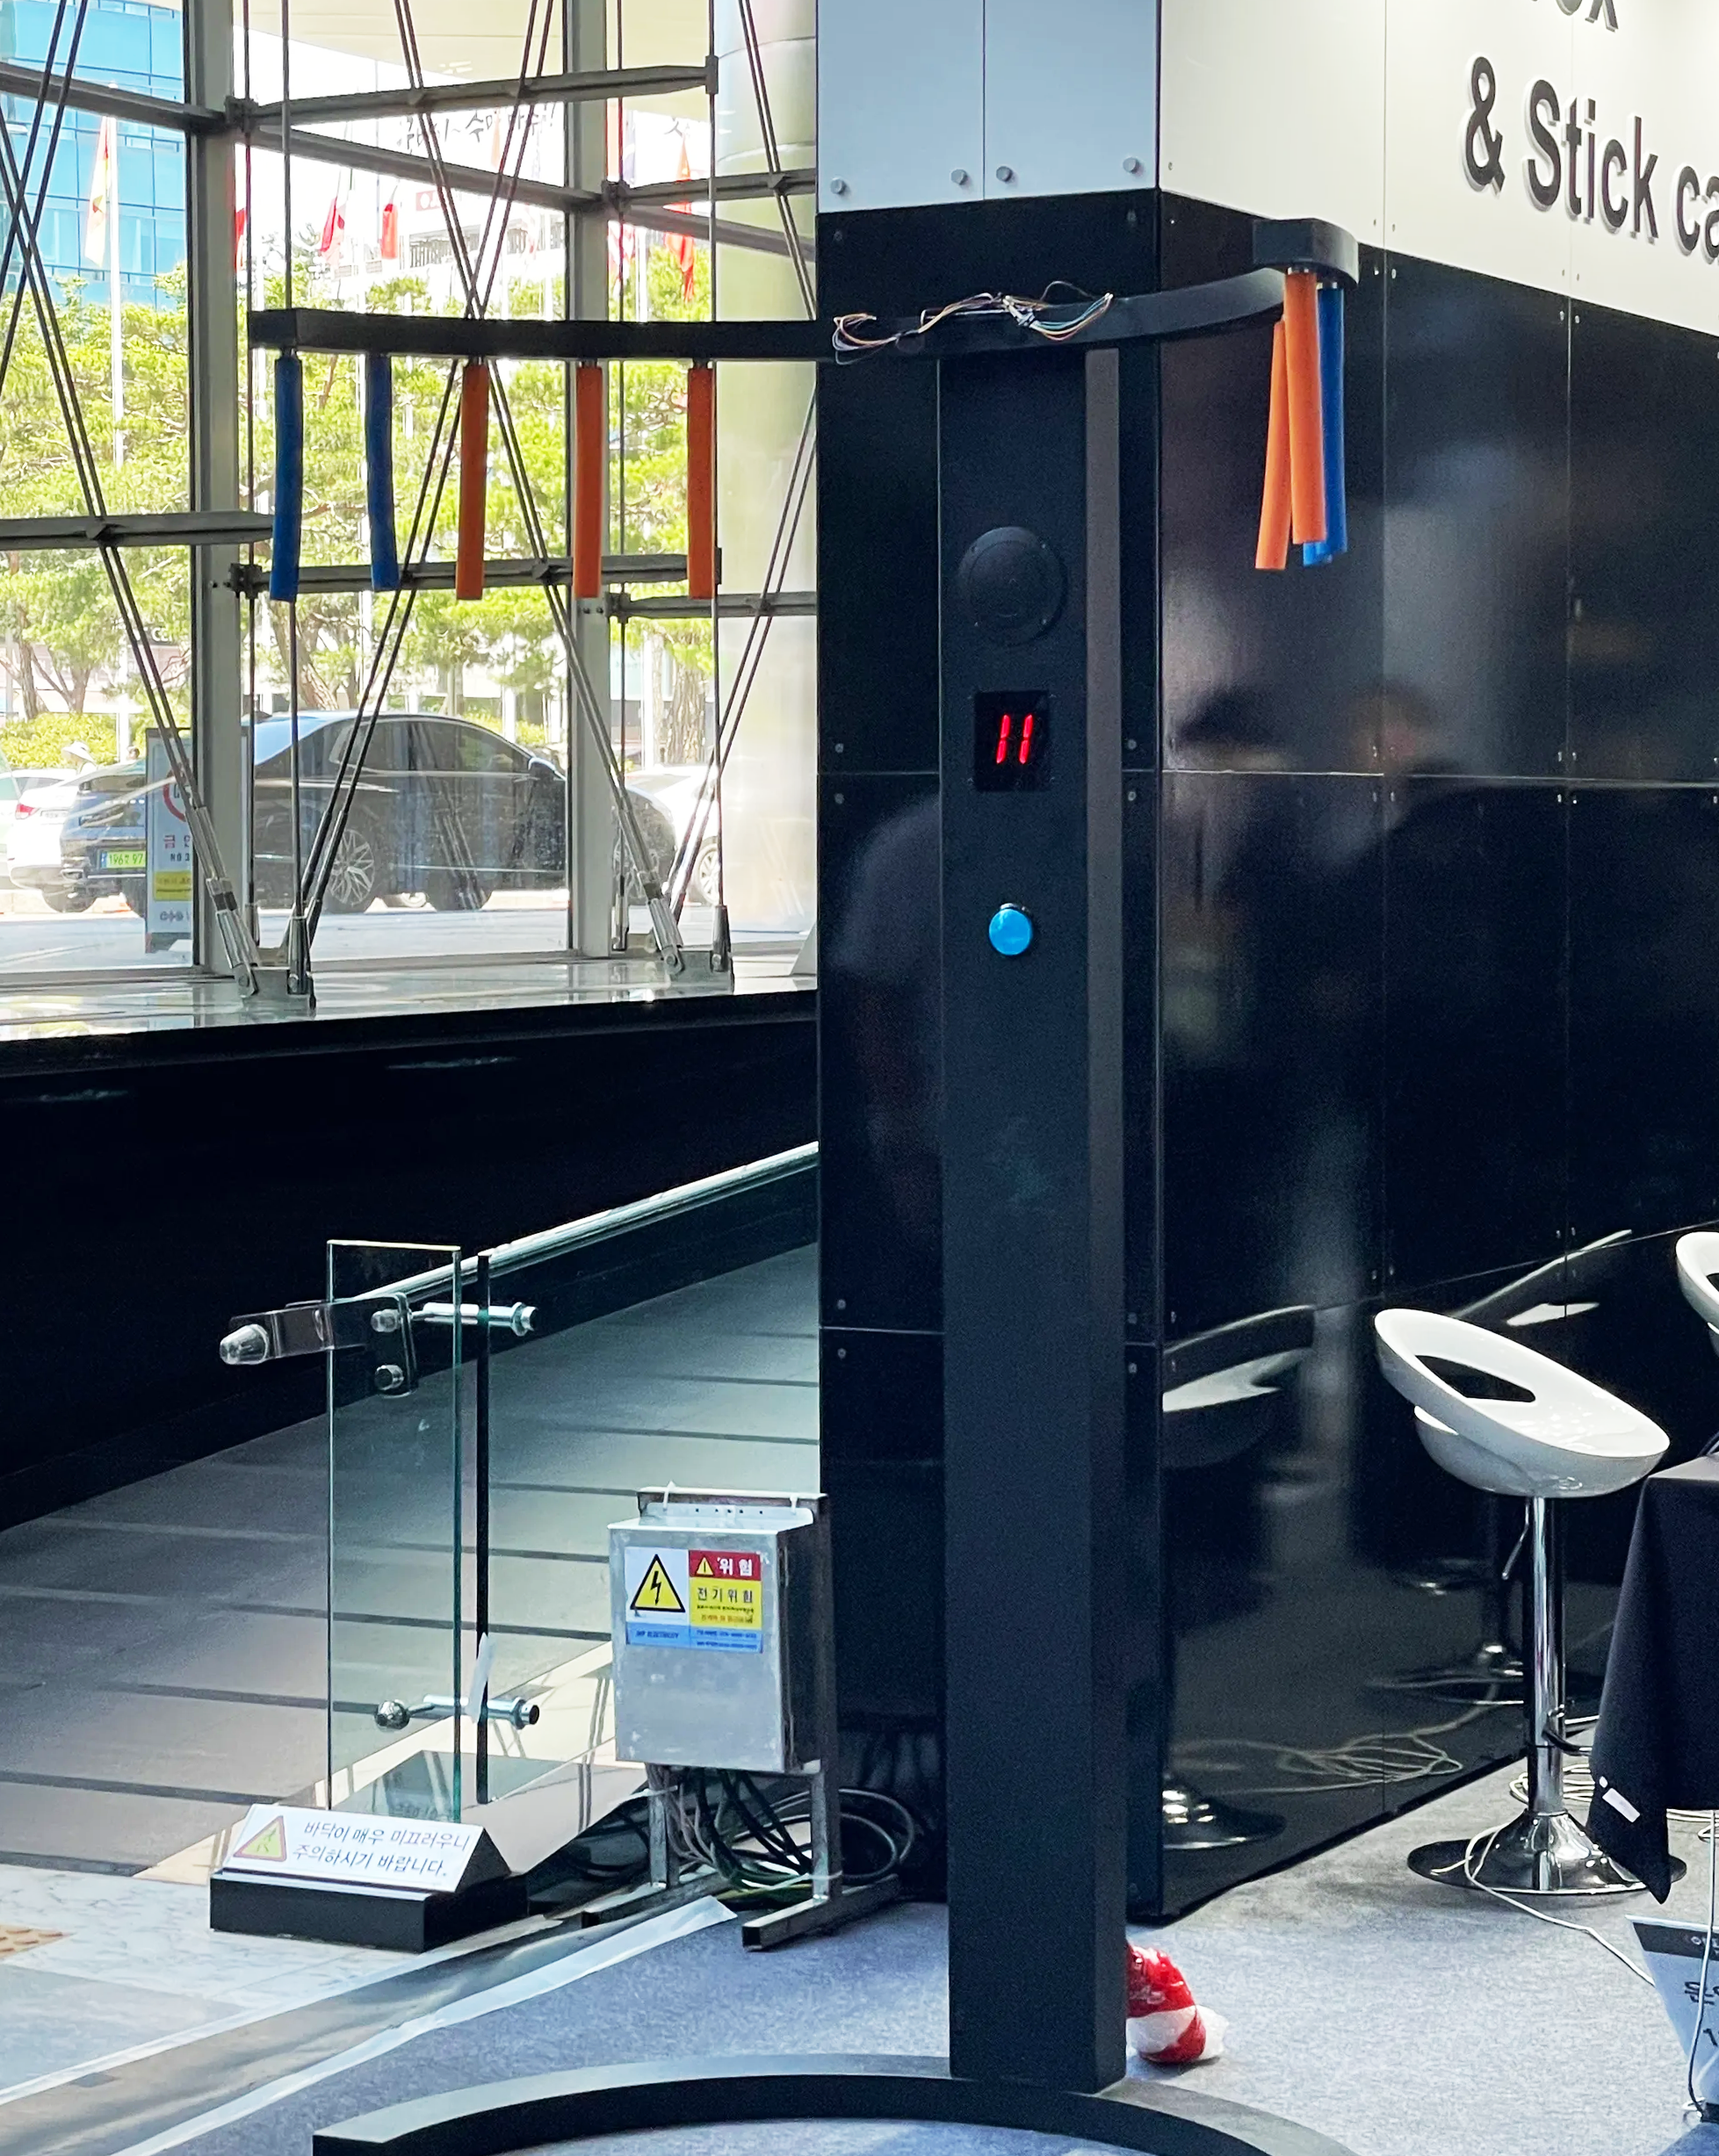
스틱 잡기는 SNS 상에서 화제가 된 민첩성 테스트 게임으로, 11개의 스틱이 무작위로 시간차로 떨어지는 스틱을 잡으면 됩니다.
11개 중 7개를 잡으면 상품을 받을 수 있었는데, 생각보다 어려웠습니다.
굿즈샵
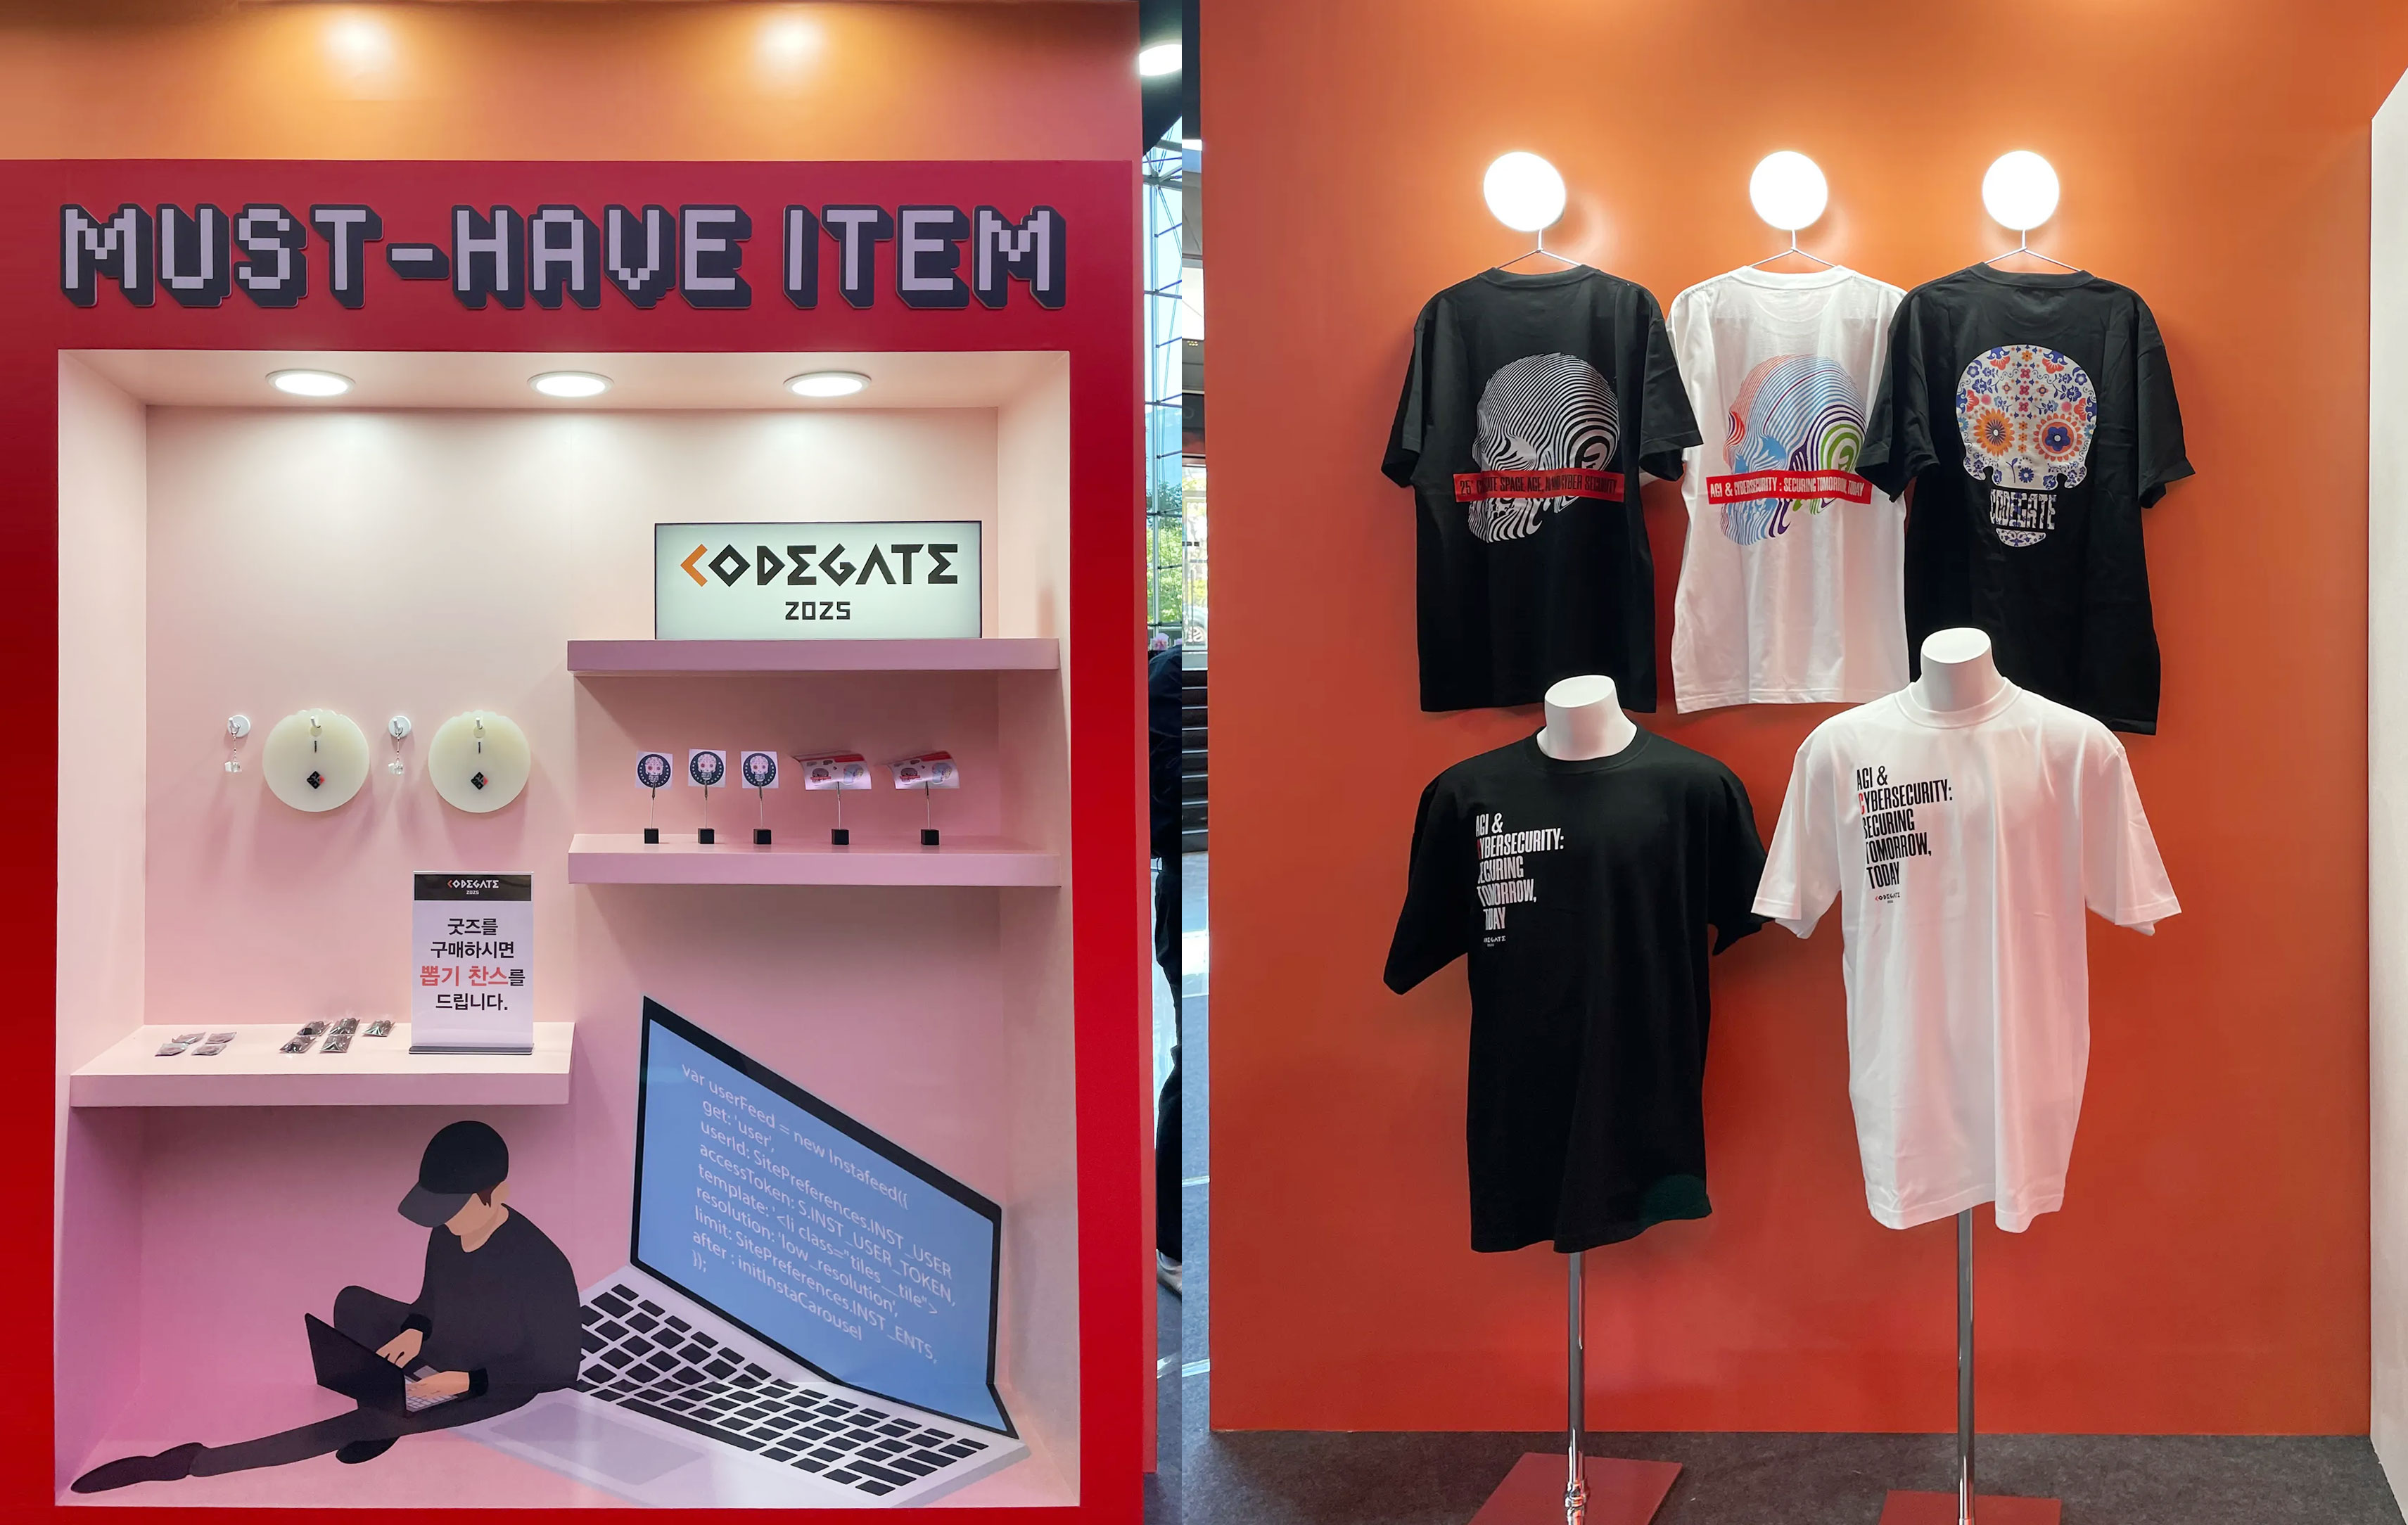
굿즈샵에서는 CODEGATE 한정판 티셔츠, 스티커, 키캡 열쇠고리 등을 판매했습니다.
단순한 기념품을 넘어, 커뮤니티 소속감을 높이는 상징적 요소라는 점이 흥미로웠습니다.
CODEGATE Conference 발표
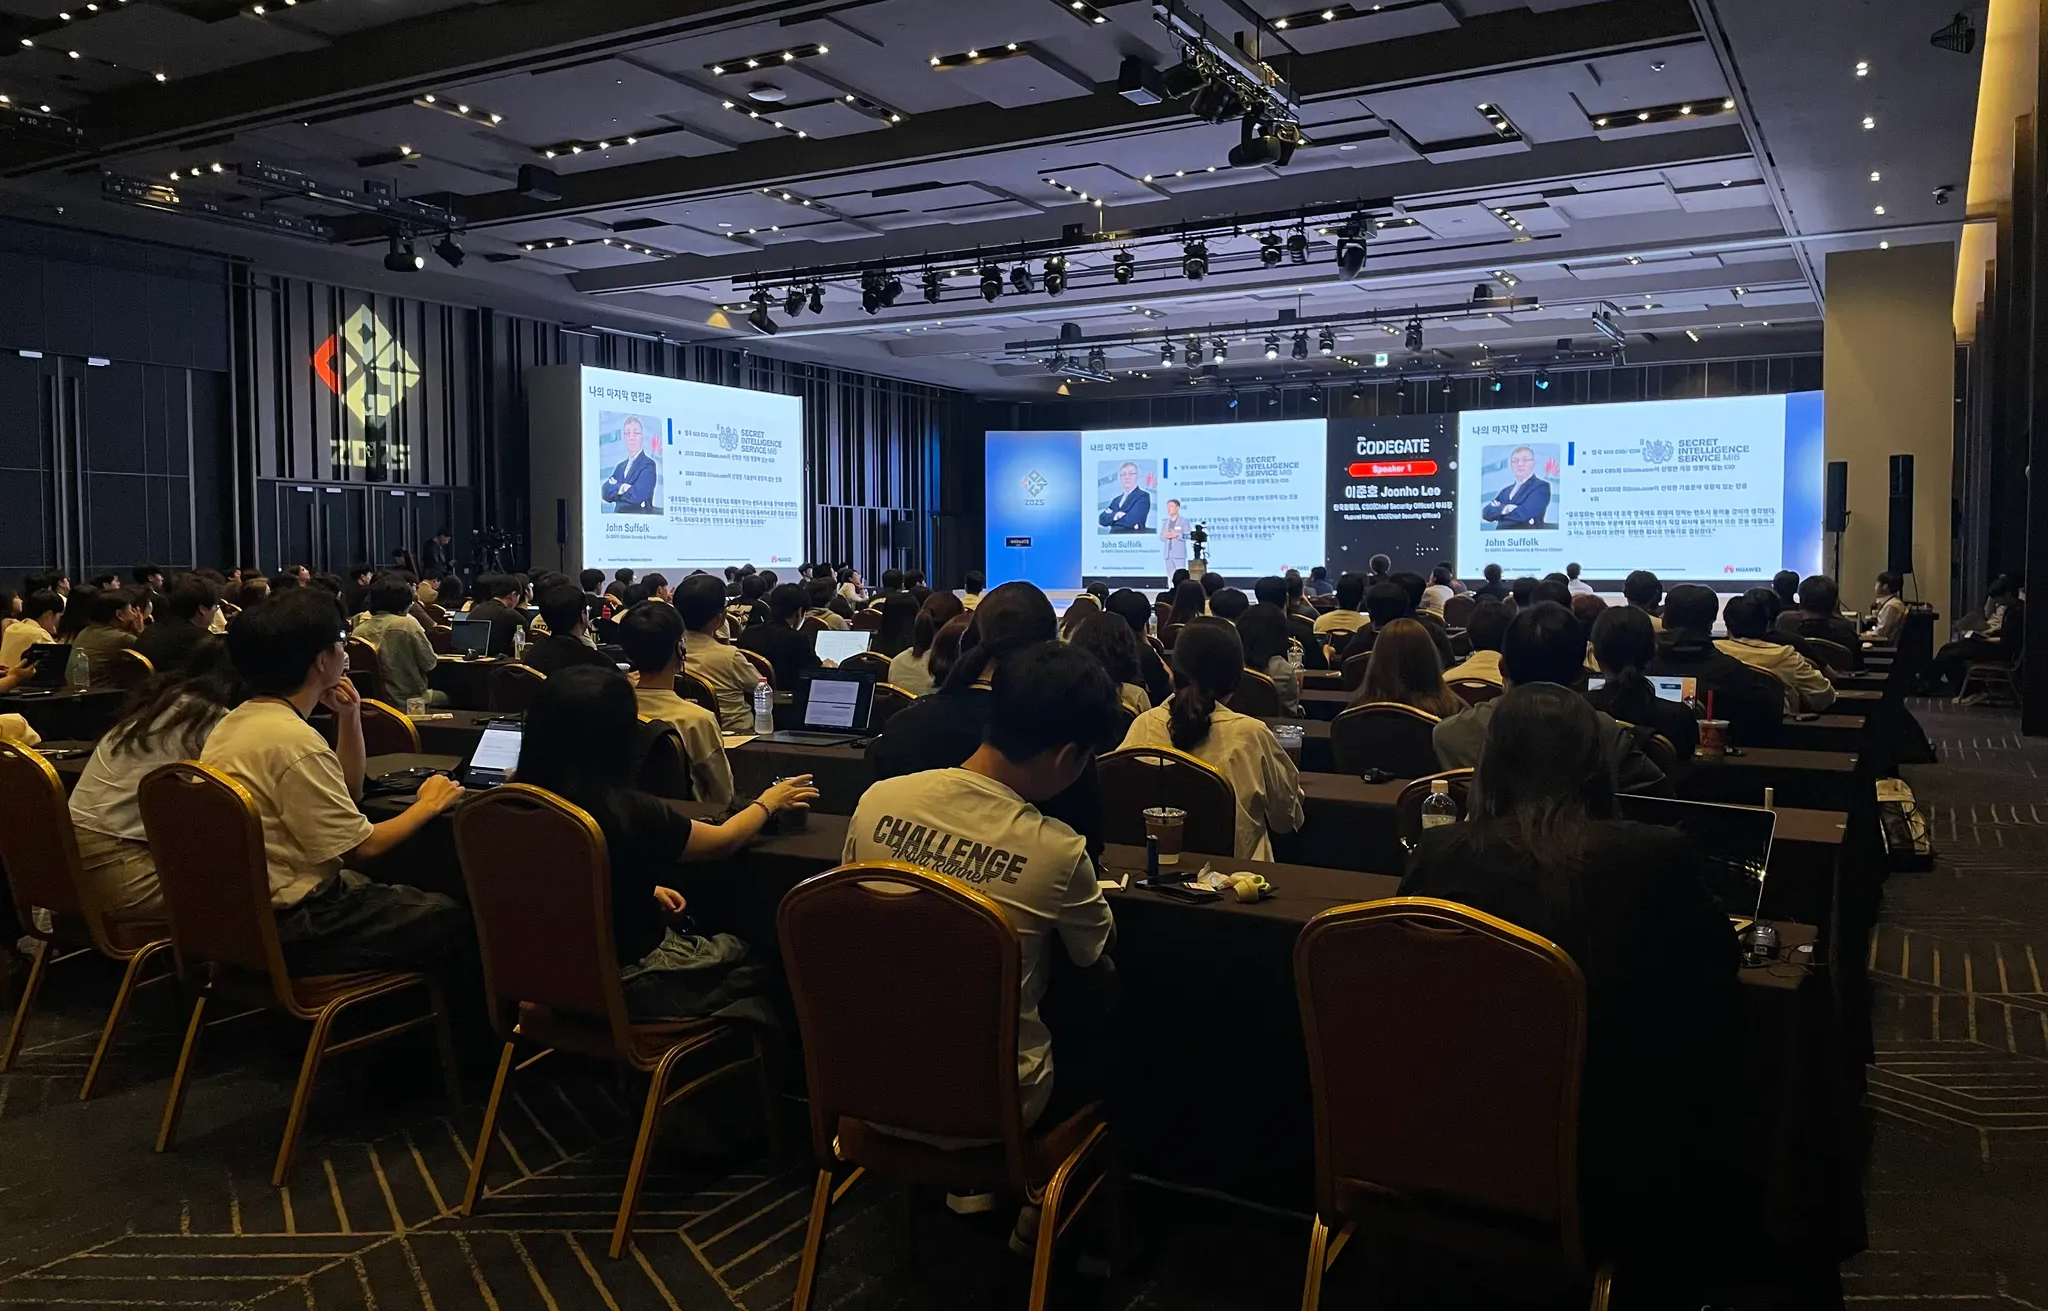
컨퍼런스장에 들어서자 첫 발표부터 많은 사람들이 자리하고 있었습니다.
처음에는 서서 듣는 사람들이 많았지만, 발표 중간에 뒤쪽에 의자가 추가 배치되어 앉아 들을 수 있었습니다.
스크린은 정면 2대, 좌·우에 각각 1대씩 설치되어 있어 발표 자료를 보기 편했습니다.
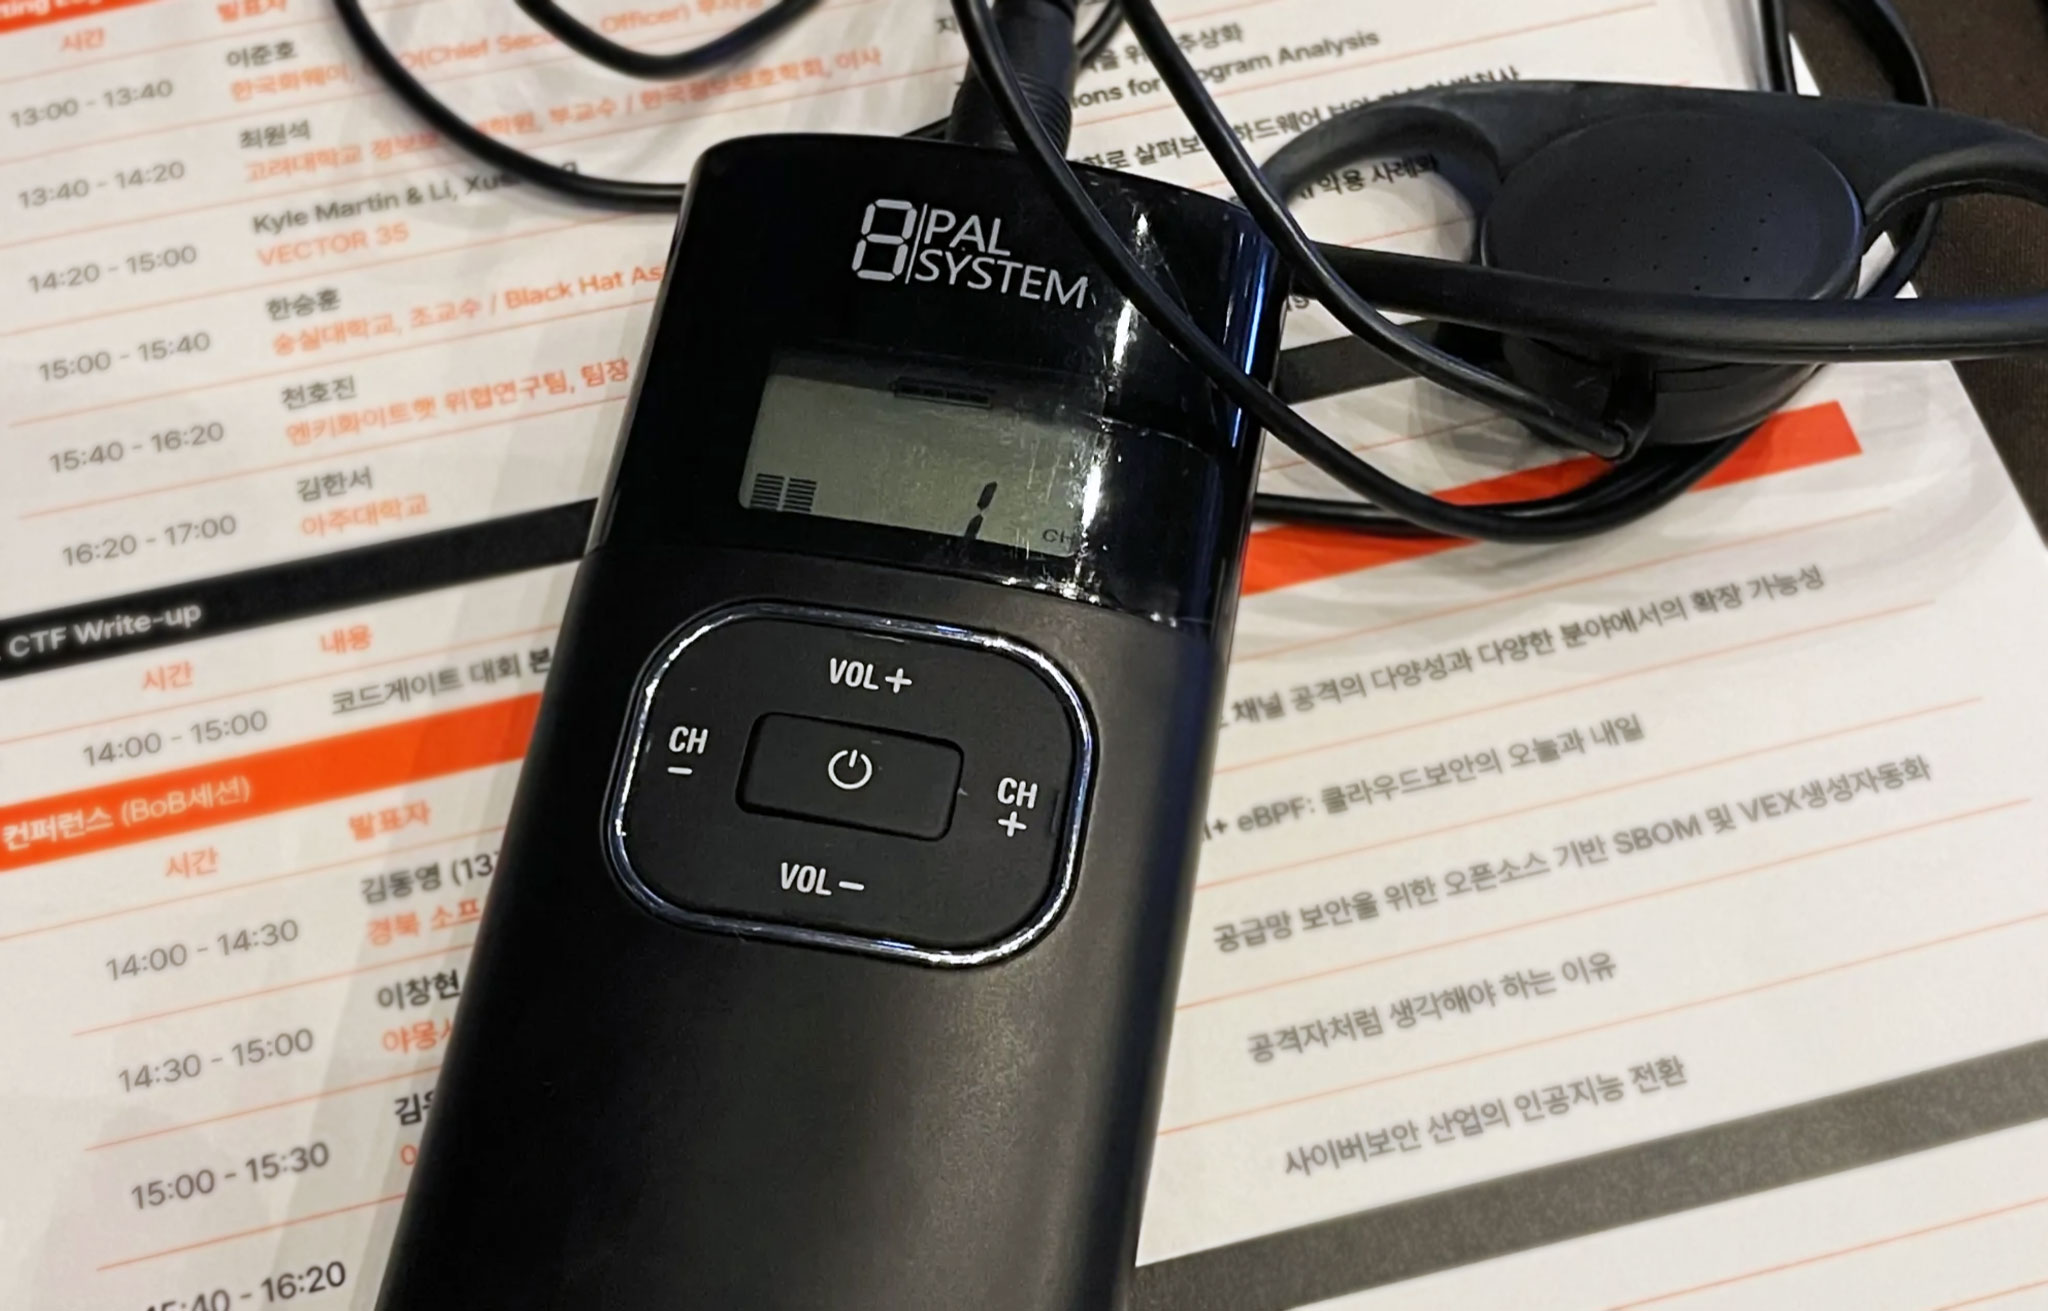
테이블 위에는 이어폰이 비치되어 있었고, 이를 통해 실시간 통역을 들을 수 있었습니다.
"더 이상 중국은 한국을 추격하지 않는다"
발표자: 한국화웨이 이준호 부사장(CSO)
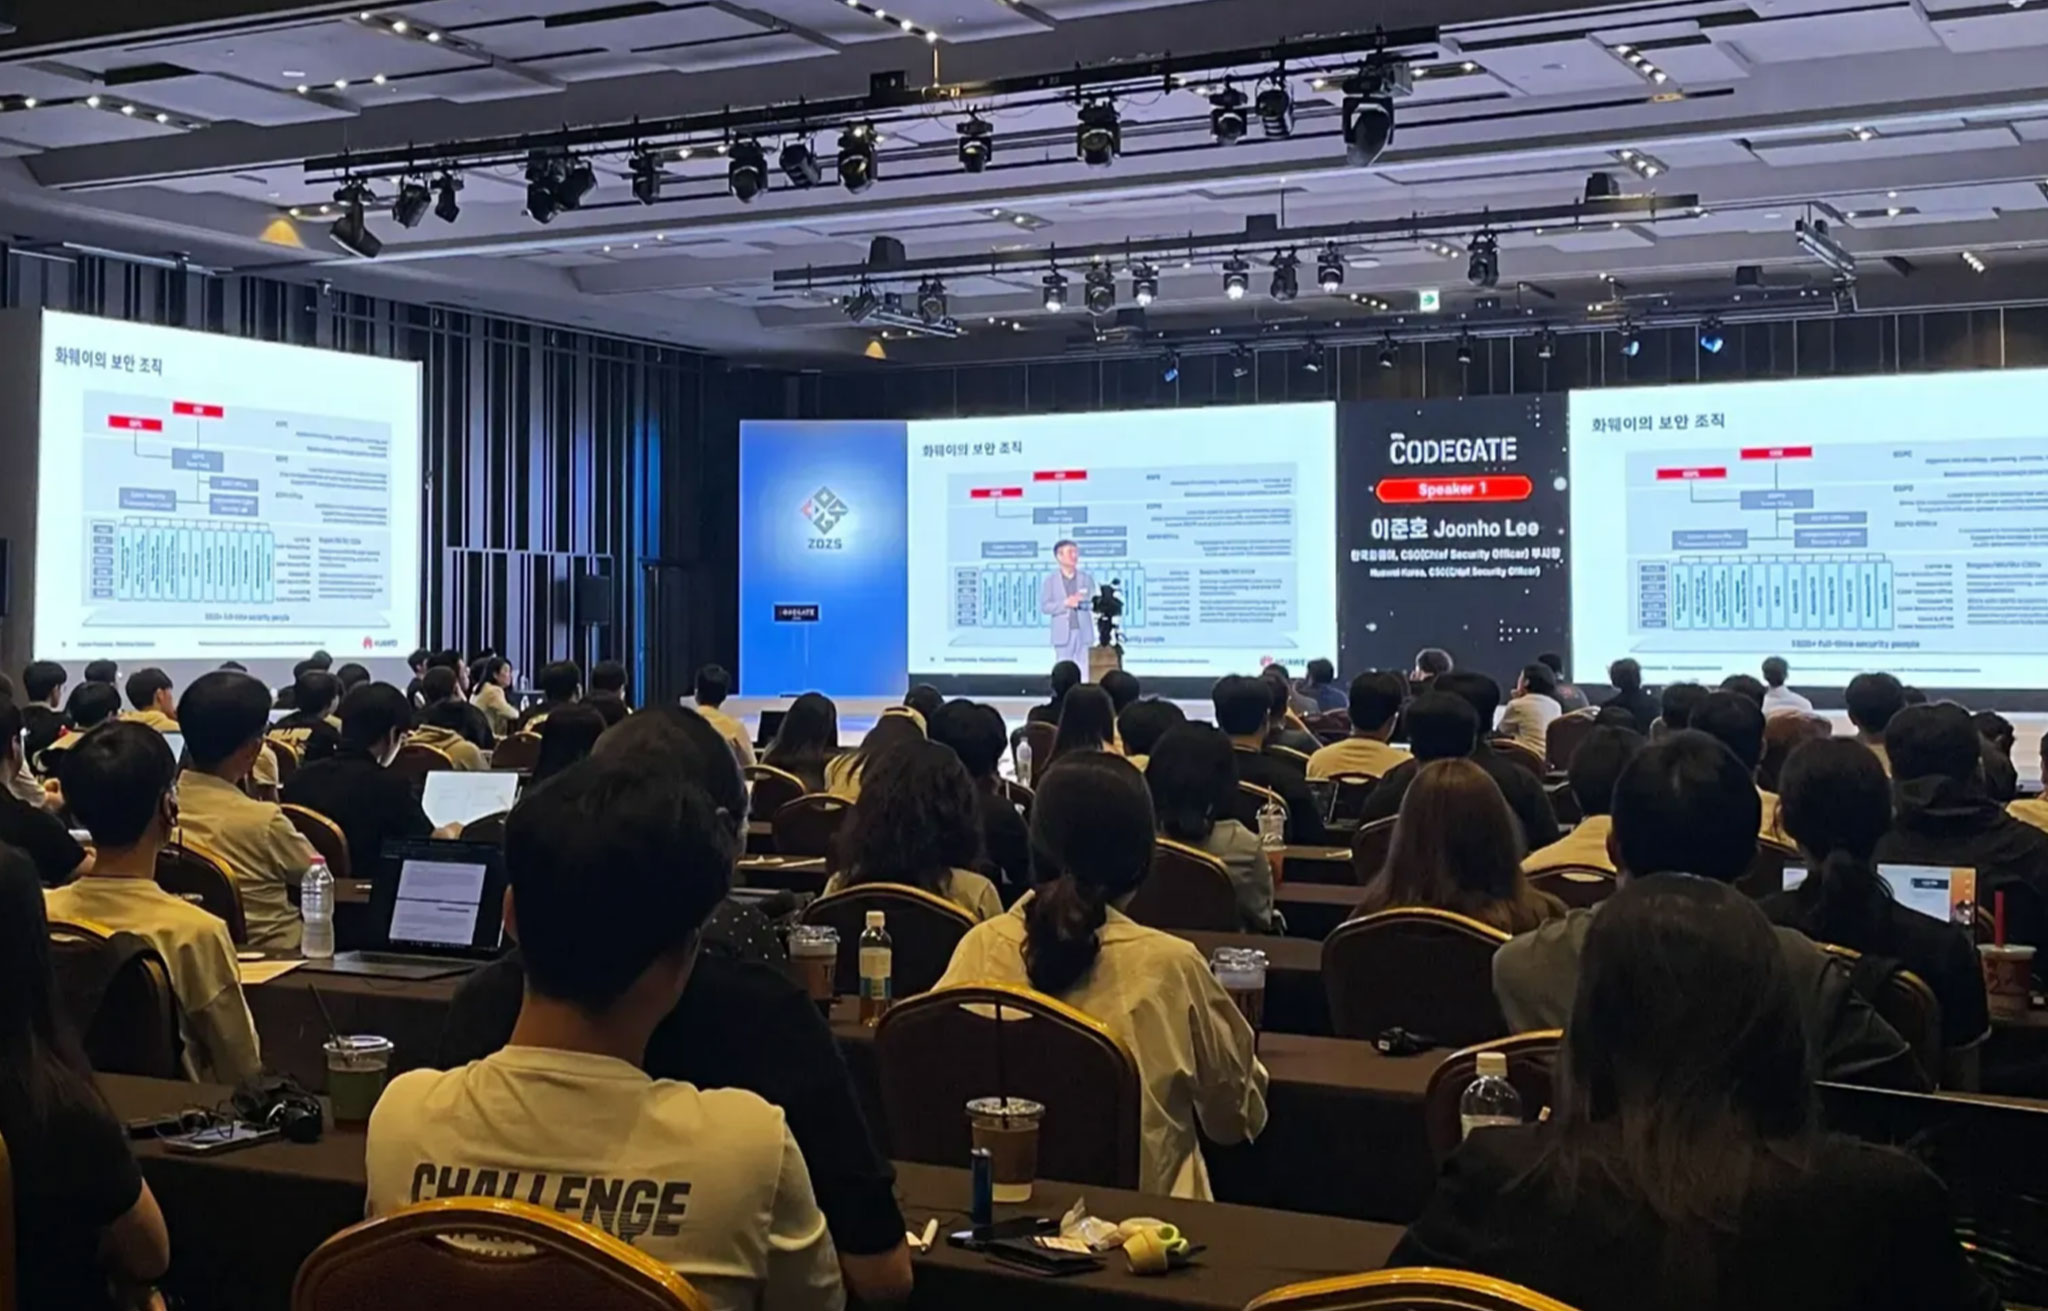
AI와 로봇 분야에서 중국은 이미 한국을 앞서 있으며, 미래 산업에 대한 적극적인 투자로 빠른 성장을 이루고 있다고 설명했습니다.
예로, DeepSeek AI가 공개되었을 때 저비용·소규모 모델을 오픈소스로 배포해 업계에 충격을 주었지만, 유사한 성능의 AI도 다수 존재한다고 언급했습니다.
한국이 현 기술력에 안주하지 않고 지속적인 개발과 투자, 그리고 오픈소스 활용 생태계 강화에 집중해야 한다는 메시지가 선명했습니다.
단순히 기술 격차가 아니라, AI 생태계와 오픈소스 활용 전략이 경쟁력을 만든다는 점이 인상적이었습니다.
"지능형 로봇의 보안 위협 및 대응방안"
발표자: 고려대학교 정보보호대학원 최원석 부교수(한국정보보호학회 이사)
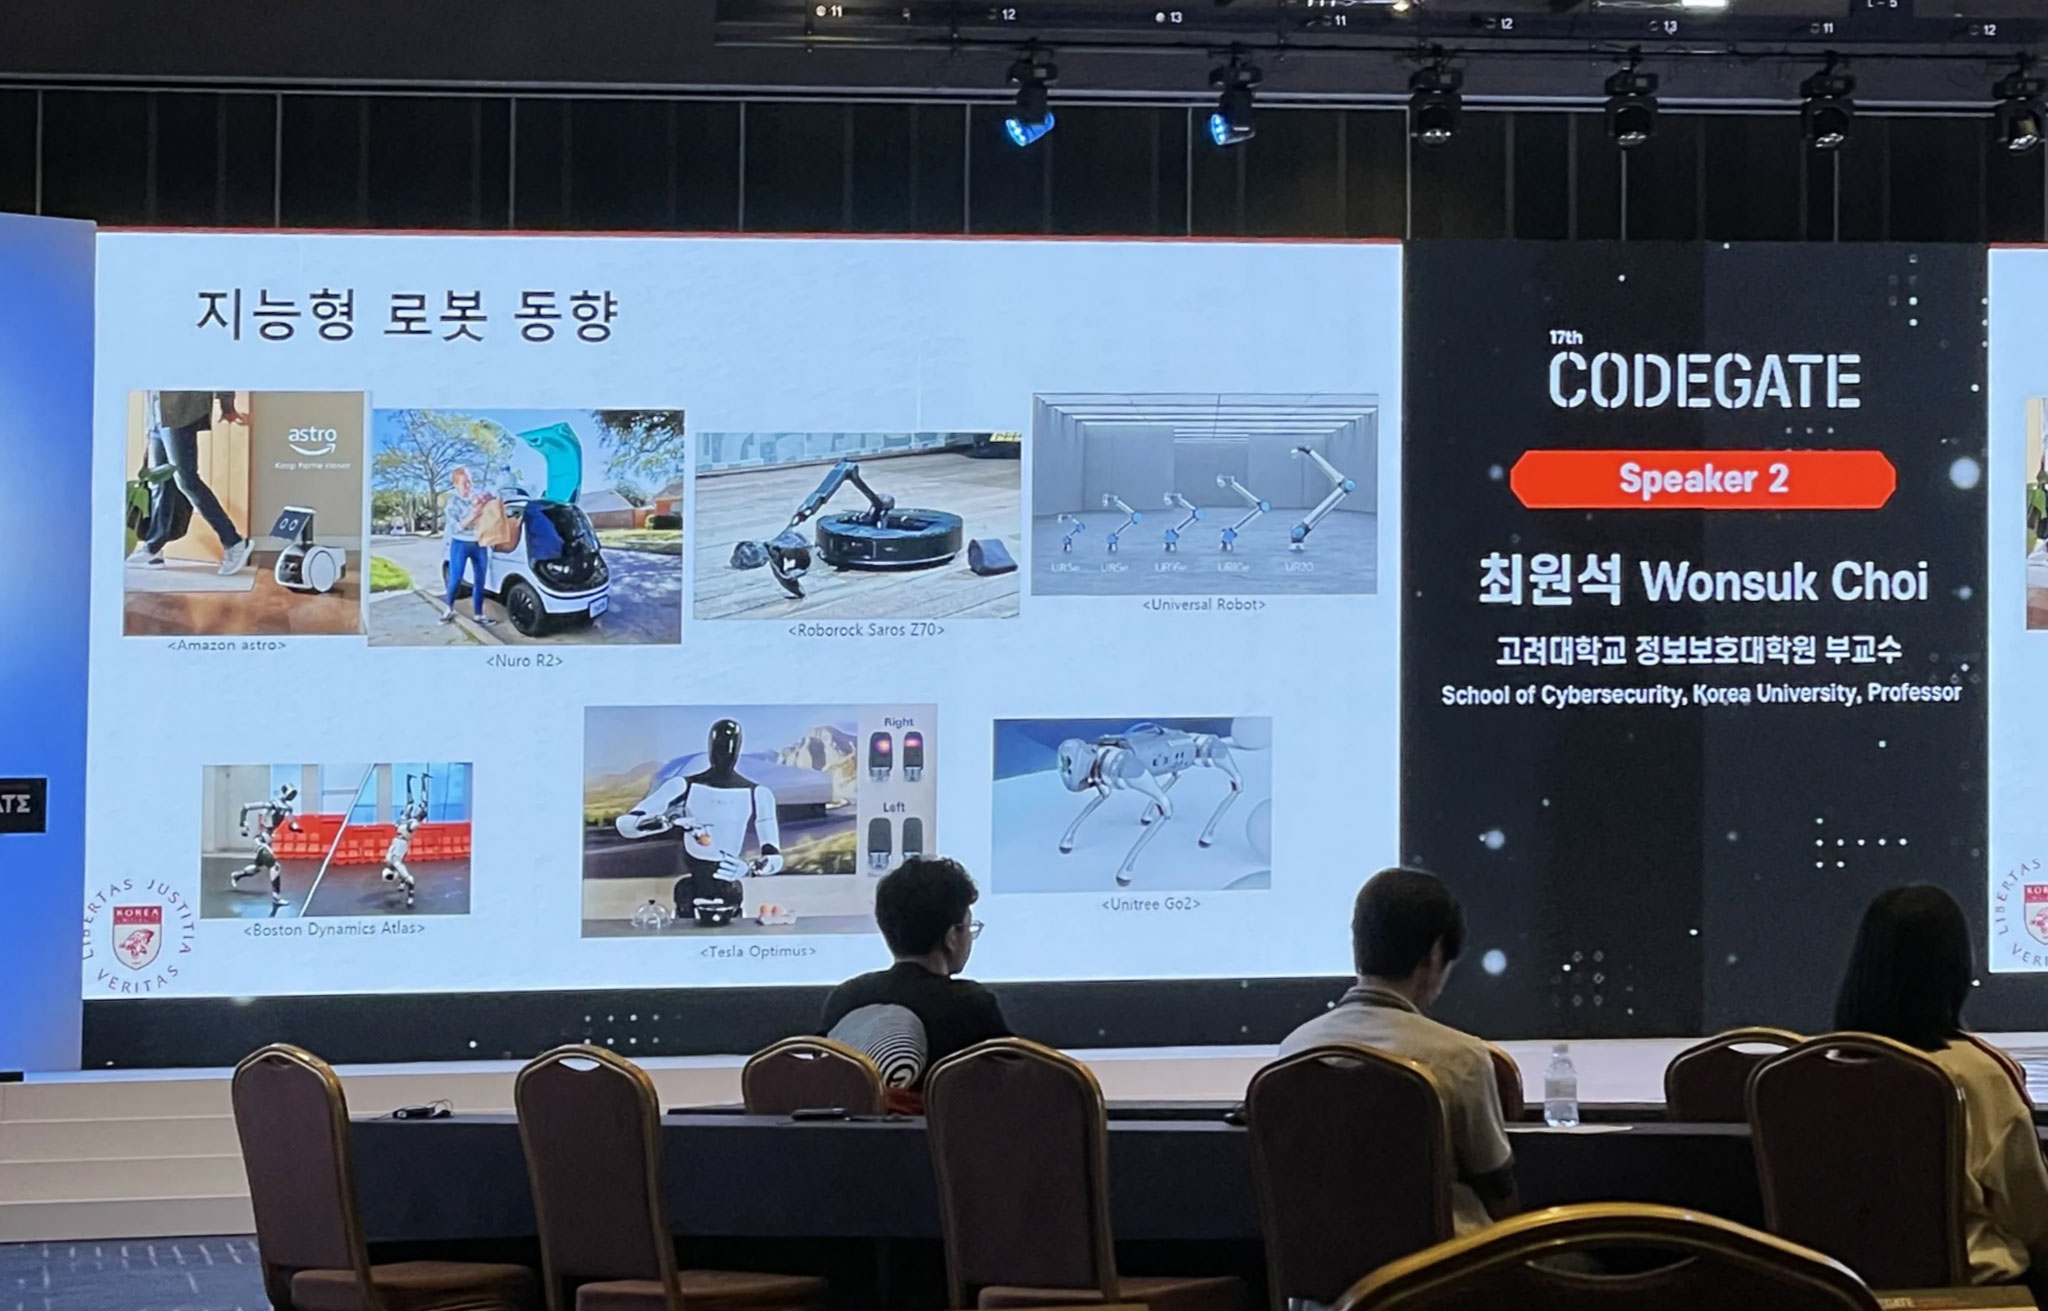
지능형 로봇의 최신 동향과 사람 오인식, 로봇청소기의 무단 촬영으로 인한 프라이버시 침해 등 실제 사이버보안 위협 사례를 소개했습니다.
또한 지능형 로봇의 핵심 기능 요소 기술(탐지·인식, 데이터 보호, 측위, 자율주행, 통신·네트워크)에 대해 논문을 기반으로 각 기술별 보안 위협 사례를 설명했습니다.
탐지·인식 기술은 물리적 보안 위협에 취약합니다. 예를 들어 표지판에 스티커를 부착하거나 도로에 흙·얼룩 등 노이즈를 설치하고,
광학 신호를 교란하는 방법으로 로봇을 오작동시켜 사고로 이어질 수 있어 사전 보안 테스트가 필요합니다.
운영 소프트웨어는 대기업의 경우 자체 플랫폼을 쓰는 사례도 있으나 대부분은 ROS/ROS2를 기반으로 하며,
토픽 스누핑이나 설정 파일 조작과 같은 위협이 존재합니다. 실외 GPS는 비교적 정확하지만, 실내에서는 오차가 커
UWB(초광대역)기반 실내측위 기술이 중요합니다. 그러나 UWB 역시 패킷 재생 등 정밀 공격 사례가 보고됐습니다.
발표를 들으며 생활밀착형 IoT·로봇의 확산 속에서 표준화된 검증 체계 마련과 사전 보안 점검의 중요성을 다시 실감할 수 있었습니다.
"프로그램 분석을 위한 추상화 (Abstractions for Program Analysis)"
발표자: Vector 35(Binary Ninja) Kyle Martin & Li, Xusheng
프로그램 분석과 컴파일 최적화에서 쓰이는 IR(Intermediate Representation) 개념과 응용 방법을 설명했습니다.
IR은 프로그램 코드를 사람이 읽기 쉽거나, 컴퓨터가 분석하기 좋도록 변환한 중간 단계 언어로, 목적과 형태에 따라 다양한 방식이 존재합니다.
발표에서는 SSA, SSI, ANF, CNF 등 여러 기법을 통해 코드를 구조화하고, 변수 추적·불필요한 코드 제거·데이터 흐름 분석을
효율적으로 수행하는 방법을 설명했습니다. 특히 SSA는 변수를 단 한 번만 정의하도록 하여 코드 흐름을 명확하게 만들고,
보안 분석과 최적화 모두에 핵심적으로 기여합니다. 결론적으로 분석 목적에 맞는 IR을 선택하고 필요에 따라 서로 변환하여 활용하면,
분석 정밀도와 효율을 동시에 끌어올릴 수 있음을 강조했습니다.
"공정 미세화로 살펴보는 하드웨어 보안 기술의 변천사"
발표자: 숭실대학교 한승훈 조교수(Black Hat Asia 리뷰보드)
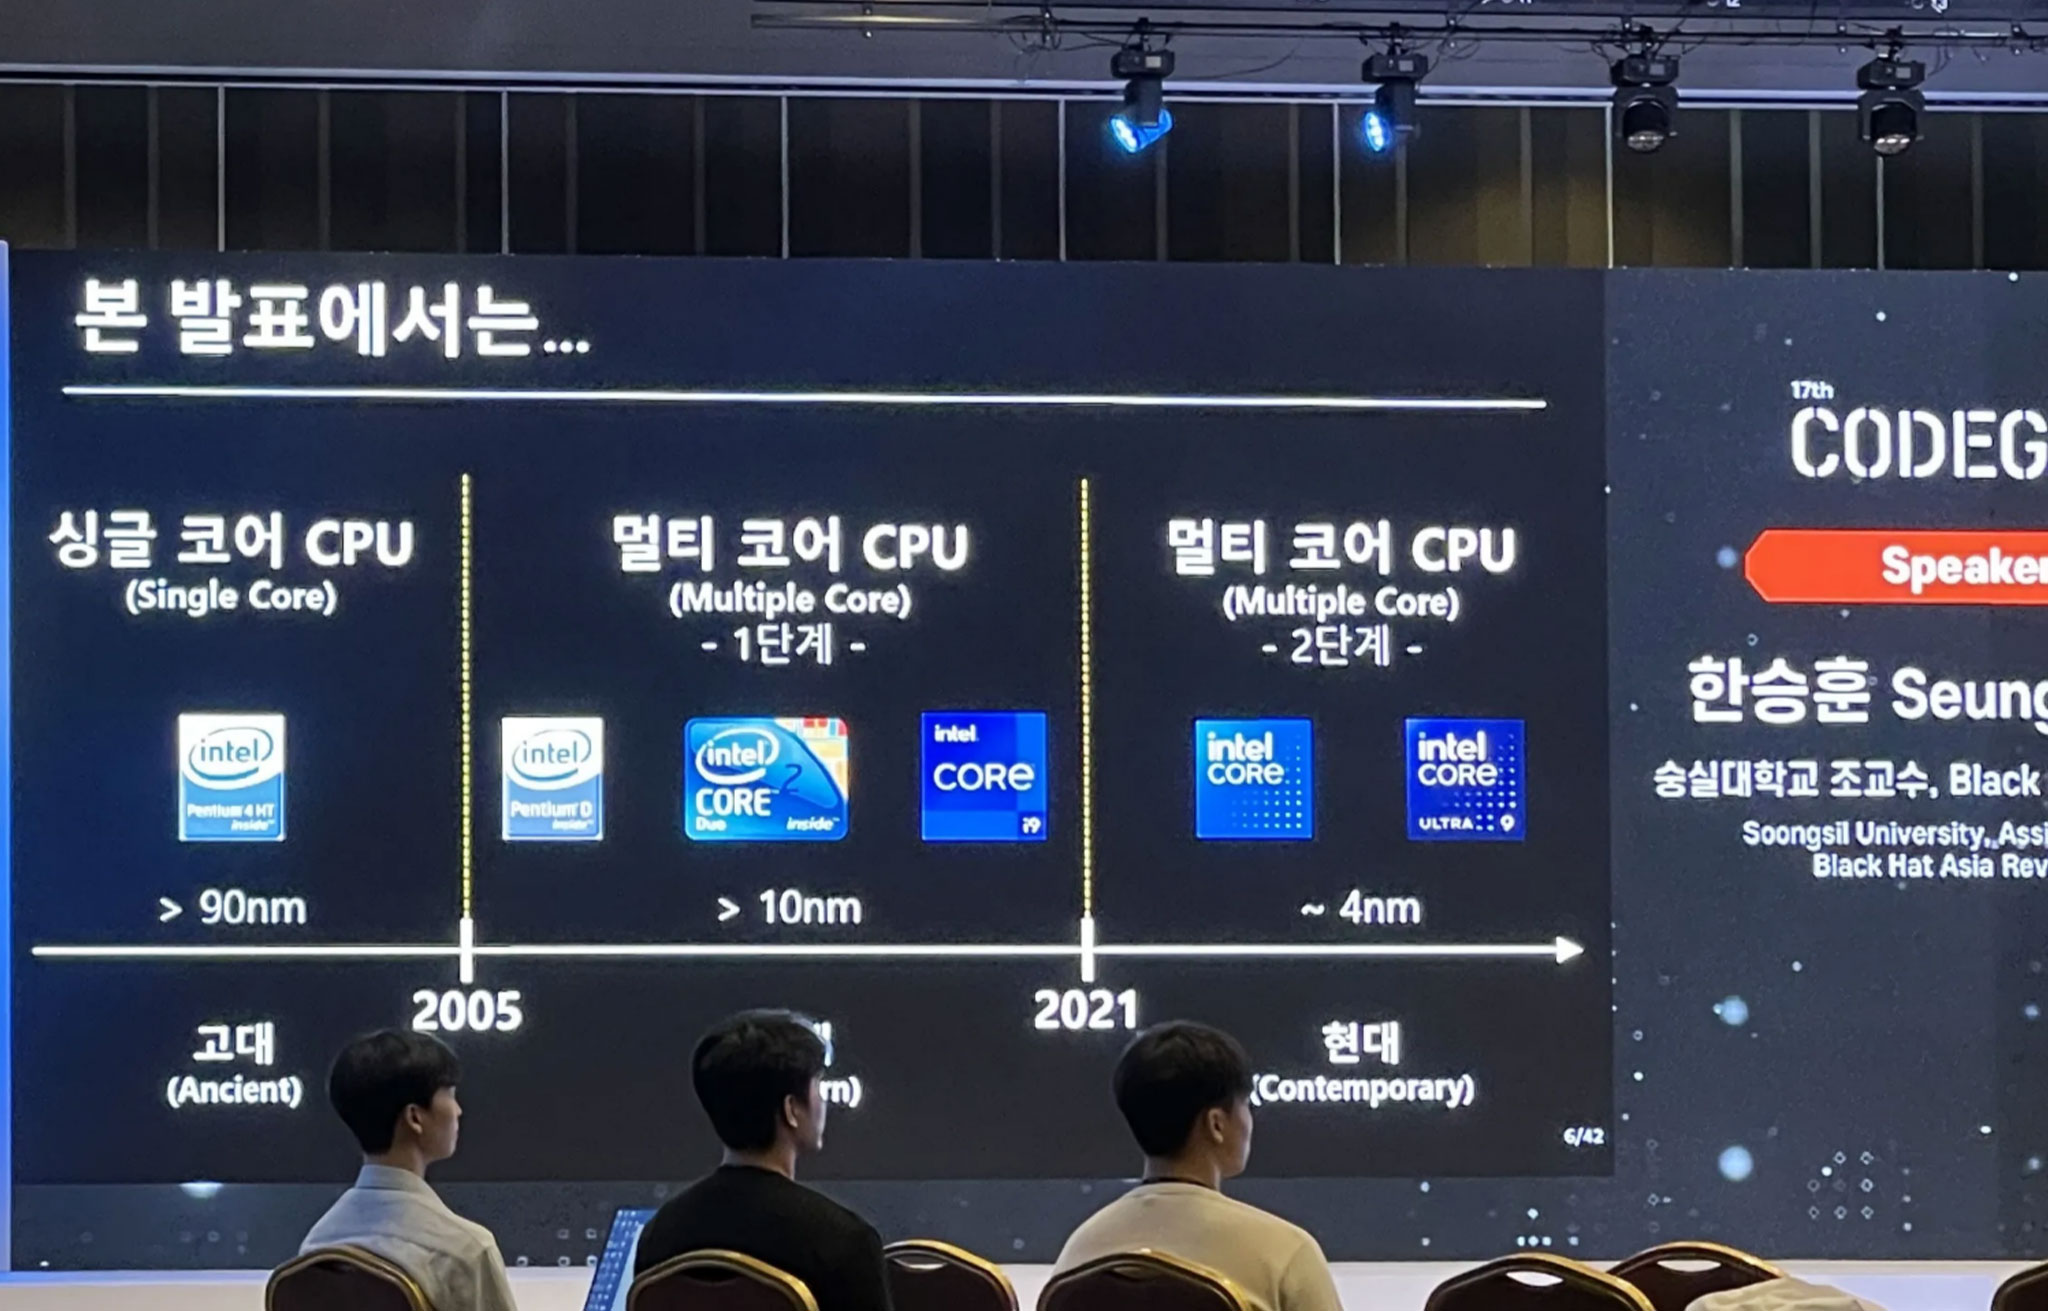
이번 발표에서는 CPU 발전사를 세 시기로 나누어, 각 시기별 기술 변화와 함께 추가된 보안 기능을 소개했습니다.
2005년 이전(고대)에는 보안 기능이 거의 없어, 단순한 스택 오버플로우 공격만으로도 시스템을 제어할 수 있었습니다.
2005~2021년(근대)에는 멀티코어, 미세 공정, 64비트 전환이 이루어지고,
NX bit,SMEP/SMAP등 하드웨어 기반 보안 기능이 본격적으로 적용되었습니다.2021년 이후(현대)에는 가상화·클라우드 환경과 새로운 공격 기법에 대응하기 위해 메모리 암호화(
TME), 제어 흐름 보호(CFI,CET) 등 고급 보안 기술이 도입되었습니다.
가상화 확산과 함께 인텔 SGX 같은 ‘CPU 내부 보안 영역’ 기술이 등장했으나, 사이드 채널 공격이라는 우회 방식이 발견되며 단종되기도 했습니다.
여전히 코드 재사용 공격(CRA)은 완전히 차단되지 않았으며, 이를 보완하기 위해 메모리를 자동 암호화하는 TME,
프로그램 흐름을 하드웨어로 보호하는 CET, 가상화 보안을 강화하는 VT-RP 등이 추가되었습니다.
CPU 발전은 단순한 성능 향상뿐 아니라 보안 기능 강화와 함께 이루어져 왔으며, 향후에는 NPU 등 AI 가속 하드웨어에서도 새로운 보안 위협과
방어 기술이 등장할 것으로 전망됩니다. 해당 발표를 들으며 소프트웨어 보안만큼 하드웨어 아키텍처의 변화도 중요하다는 점을 실감했습니다.
IoT 기기 연구에서도 하드웨어 레벨을 반드시 고려해야 함을 다시 상기했습니다.
"2025년 사이버 위협 동향: AI 악용 사례와 최신 북한 사이버 위협 분석"
발표자: 엔키화이트햇 위협연구팀 천호진 팀장
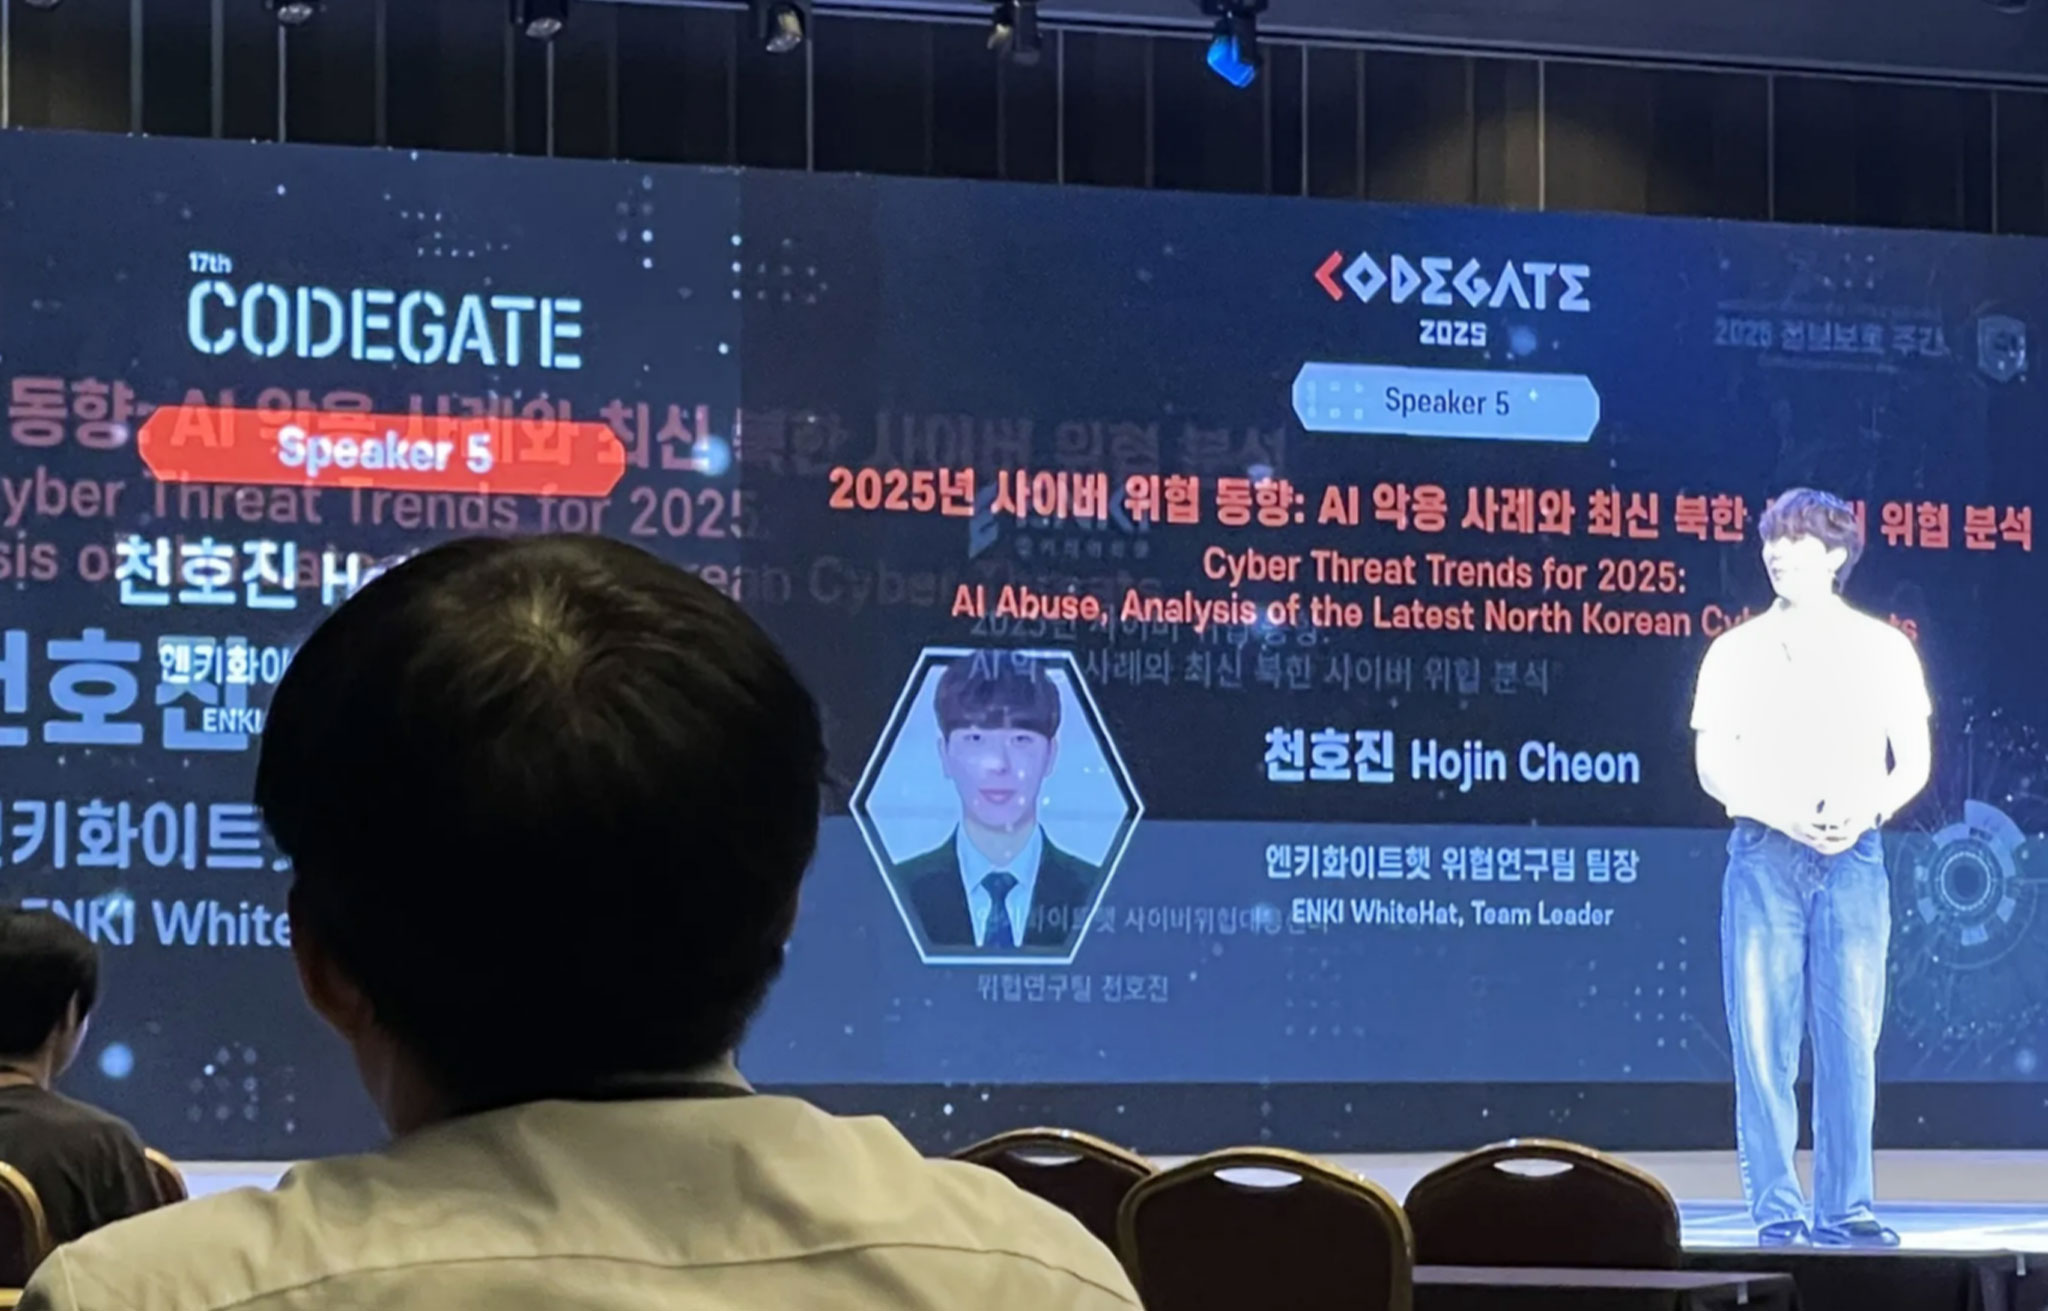
이번 발표에서는 AI 악용 사례와 북한 추정 해킹 공격을 중심으로 최근 사이버 위협 동향을 소개했습니다.
AI 악용 사례로는 딥페이크를 활용해 화상 면접에 참여하거나, AI로 생성한 가짜 프로필·이력서를 통해 실제 취업을 시도한 사례가 있었습니다.
또한 LLM을 이용해 악성코드를 개발·디버깅하거나, 침투용 문서 제작, 작전 정보 수집 등 해킹 활동을 지원하는 정황도 확인됐습니다.
이러한 방식은 북한과 러시아 등 국가 지원 해커 그룹에서도 다수 사용된 것으로 확인됐습니다.
북한 사이버 공격 사례에서는 스피어 피싱을 통해 LNK 파일을 배포하고, 이를 실행하면 원격에서 악성코드를 내려받아 메모리에서만
실행하는 방식이 관찰되었습니다. LNK 파일 메타데이터 분석을 통해 공격자의 장비 식별과 C&C 서버 추적이 가능했으며,
동일 인프라를 재사용하는 경우도 발견되었습니다. 국내외에서는 GitHub·Google Drive 등 정상 서비스를 악용하거나, 맞춤형 미끼 파일 제작,
SSH 무차별 대입(Brute-force) 등 다양한 공격 기법이 활용되고 있었습니다.
마지막으로, 공격 그룹 명칭의 표준화 필요성이 강조됐습니다. 해외에서는 Microsoft와 CrowdStrike가 용어를 통일하고 있으며,
국내에서도 KISA·NCSC·민간 보안업체가 공동 용어·정보 공유 체계를 갖출 필요가 있습니다.
"베를린, 6인의 루키 : 319일의 여정"
발표자: 아주대학교 김한서
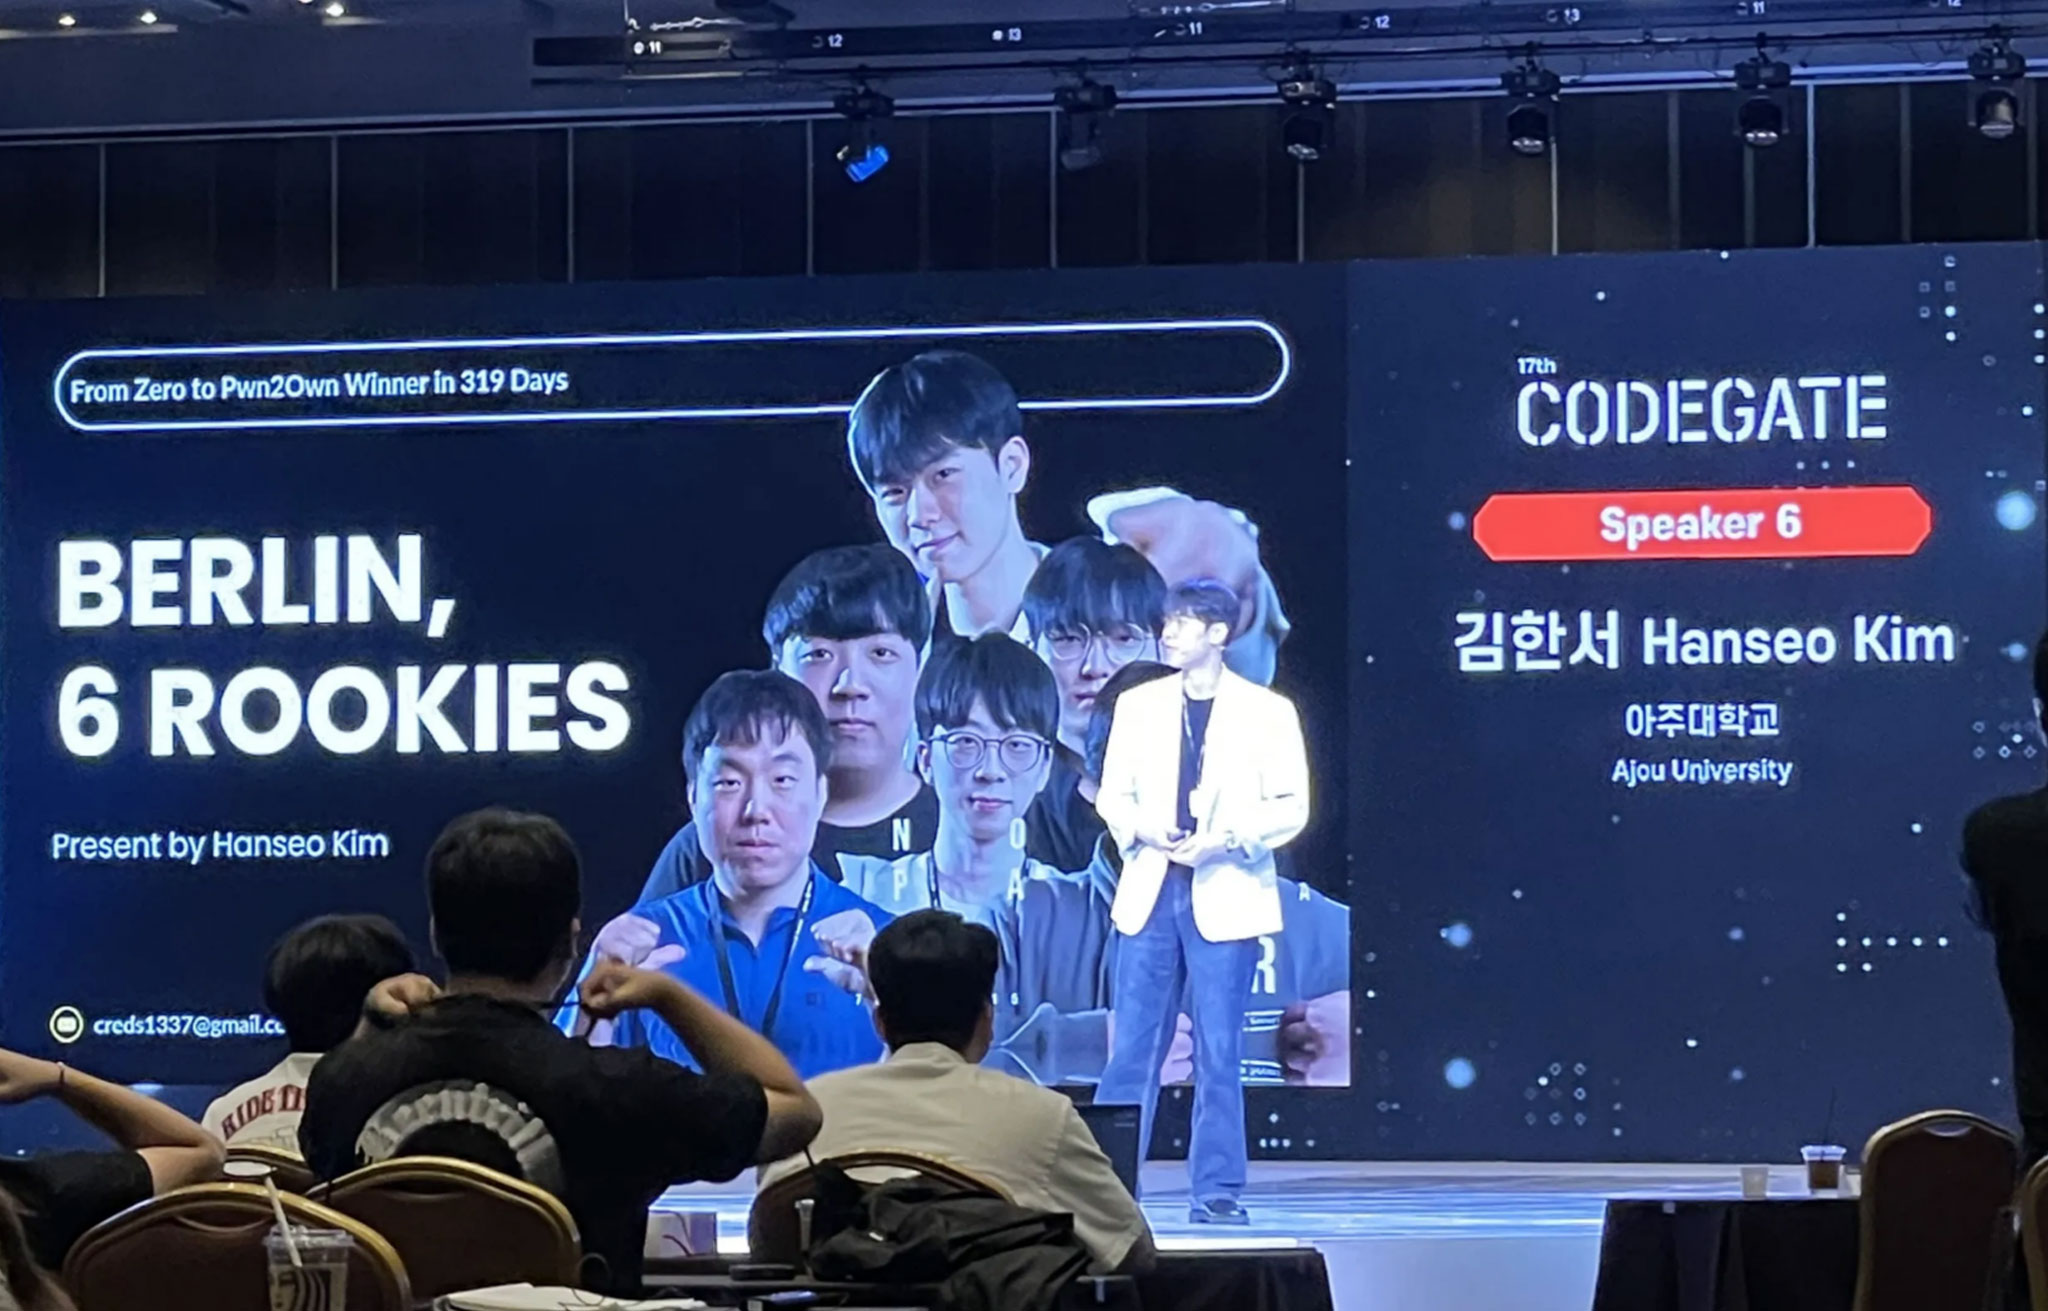
5명의 팀원이 모여 ‘Prison Break’ 팀을 결성하고, Pwn2Own Berlin에 도전한 과정을 공유했습니다.
팀은 VirtualBox, QEMU, VMware 세 가지 하이퍼바이저를 대상으로 하는 범용 퍼저(Fuzzer)를 직접 개발하고,
소스코드 수작업 분석(Auditing)을 병행했습니다. 퍼징 단계에서는 경험 부족과 과도한 범위 설정으로 큰 성과를 거두지 못했지만,
코드 분석을 통해 VirtualBox에서 OOB Write(버퍼 범위 초과 쓰기) 취약점을 발견했습니다. 이 취약점은 네트워크 장치의 GSO 처리 과정에서
게스트가 조작한 값이 재검증 없이 사용되면서, 고정 크기 버퍼를 초과해 메모리 초과 쓰기가 발생하는 문제였습니다.
이를 바탕으로 게스트 우분투에서 호스트 OS(Windows)로 탈출해 계산기 실행으로 입증한 익스플로잇을 완성했습니다.
공격은 정보 유출(ASLR 우회) → 힙 스프레이 → ROP 체인을 통한 제어 흐름 우회 순으로 구성되었으며, 대회 직전 변경된 환경에 맞춰
다른 OOB Write 취약점을 기반으로 Red Hat Enterprise Linux 전용 익스플로잇을 재개발했습니다.
베를린 대회 현장에서 VirtualBox 부문 첫 참가자로 무대에 올라, 시작 19초 만에 익스플로잇을 성공하며 제로데이 인정을 받았고,
상금 4만 달러와 Master of Pwn 포인트를 획득했습니다. 대회에서는 최신 보안 트렌드를 접하고 세계적 연구자들과 교류하는 기회를 가졌으며,
해당 연구는 CVSS 8.2점과 CVE가 부여됐습니다.
초기 퍼징 실패에도 불구하고 코드 분석 전략으로 전환해 성과를 거둔 사례에서, 연구개발 과정에서의 실패 경험을 자산화하는 중요성을 배웠습니다.
마무리
경품 추첨
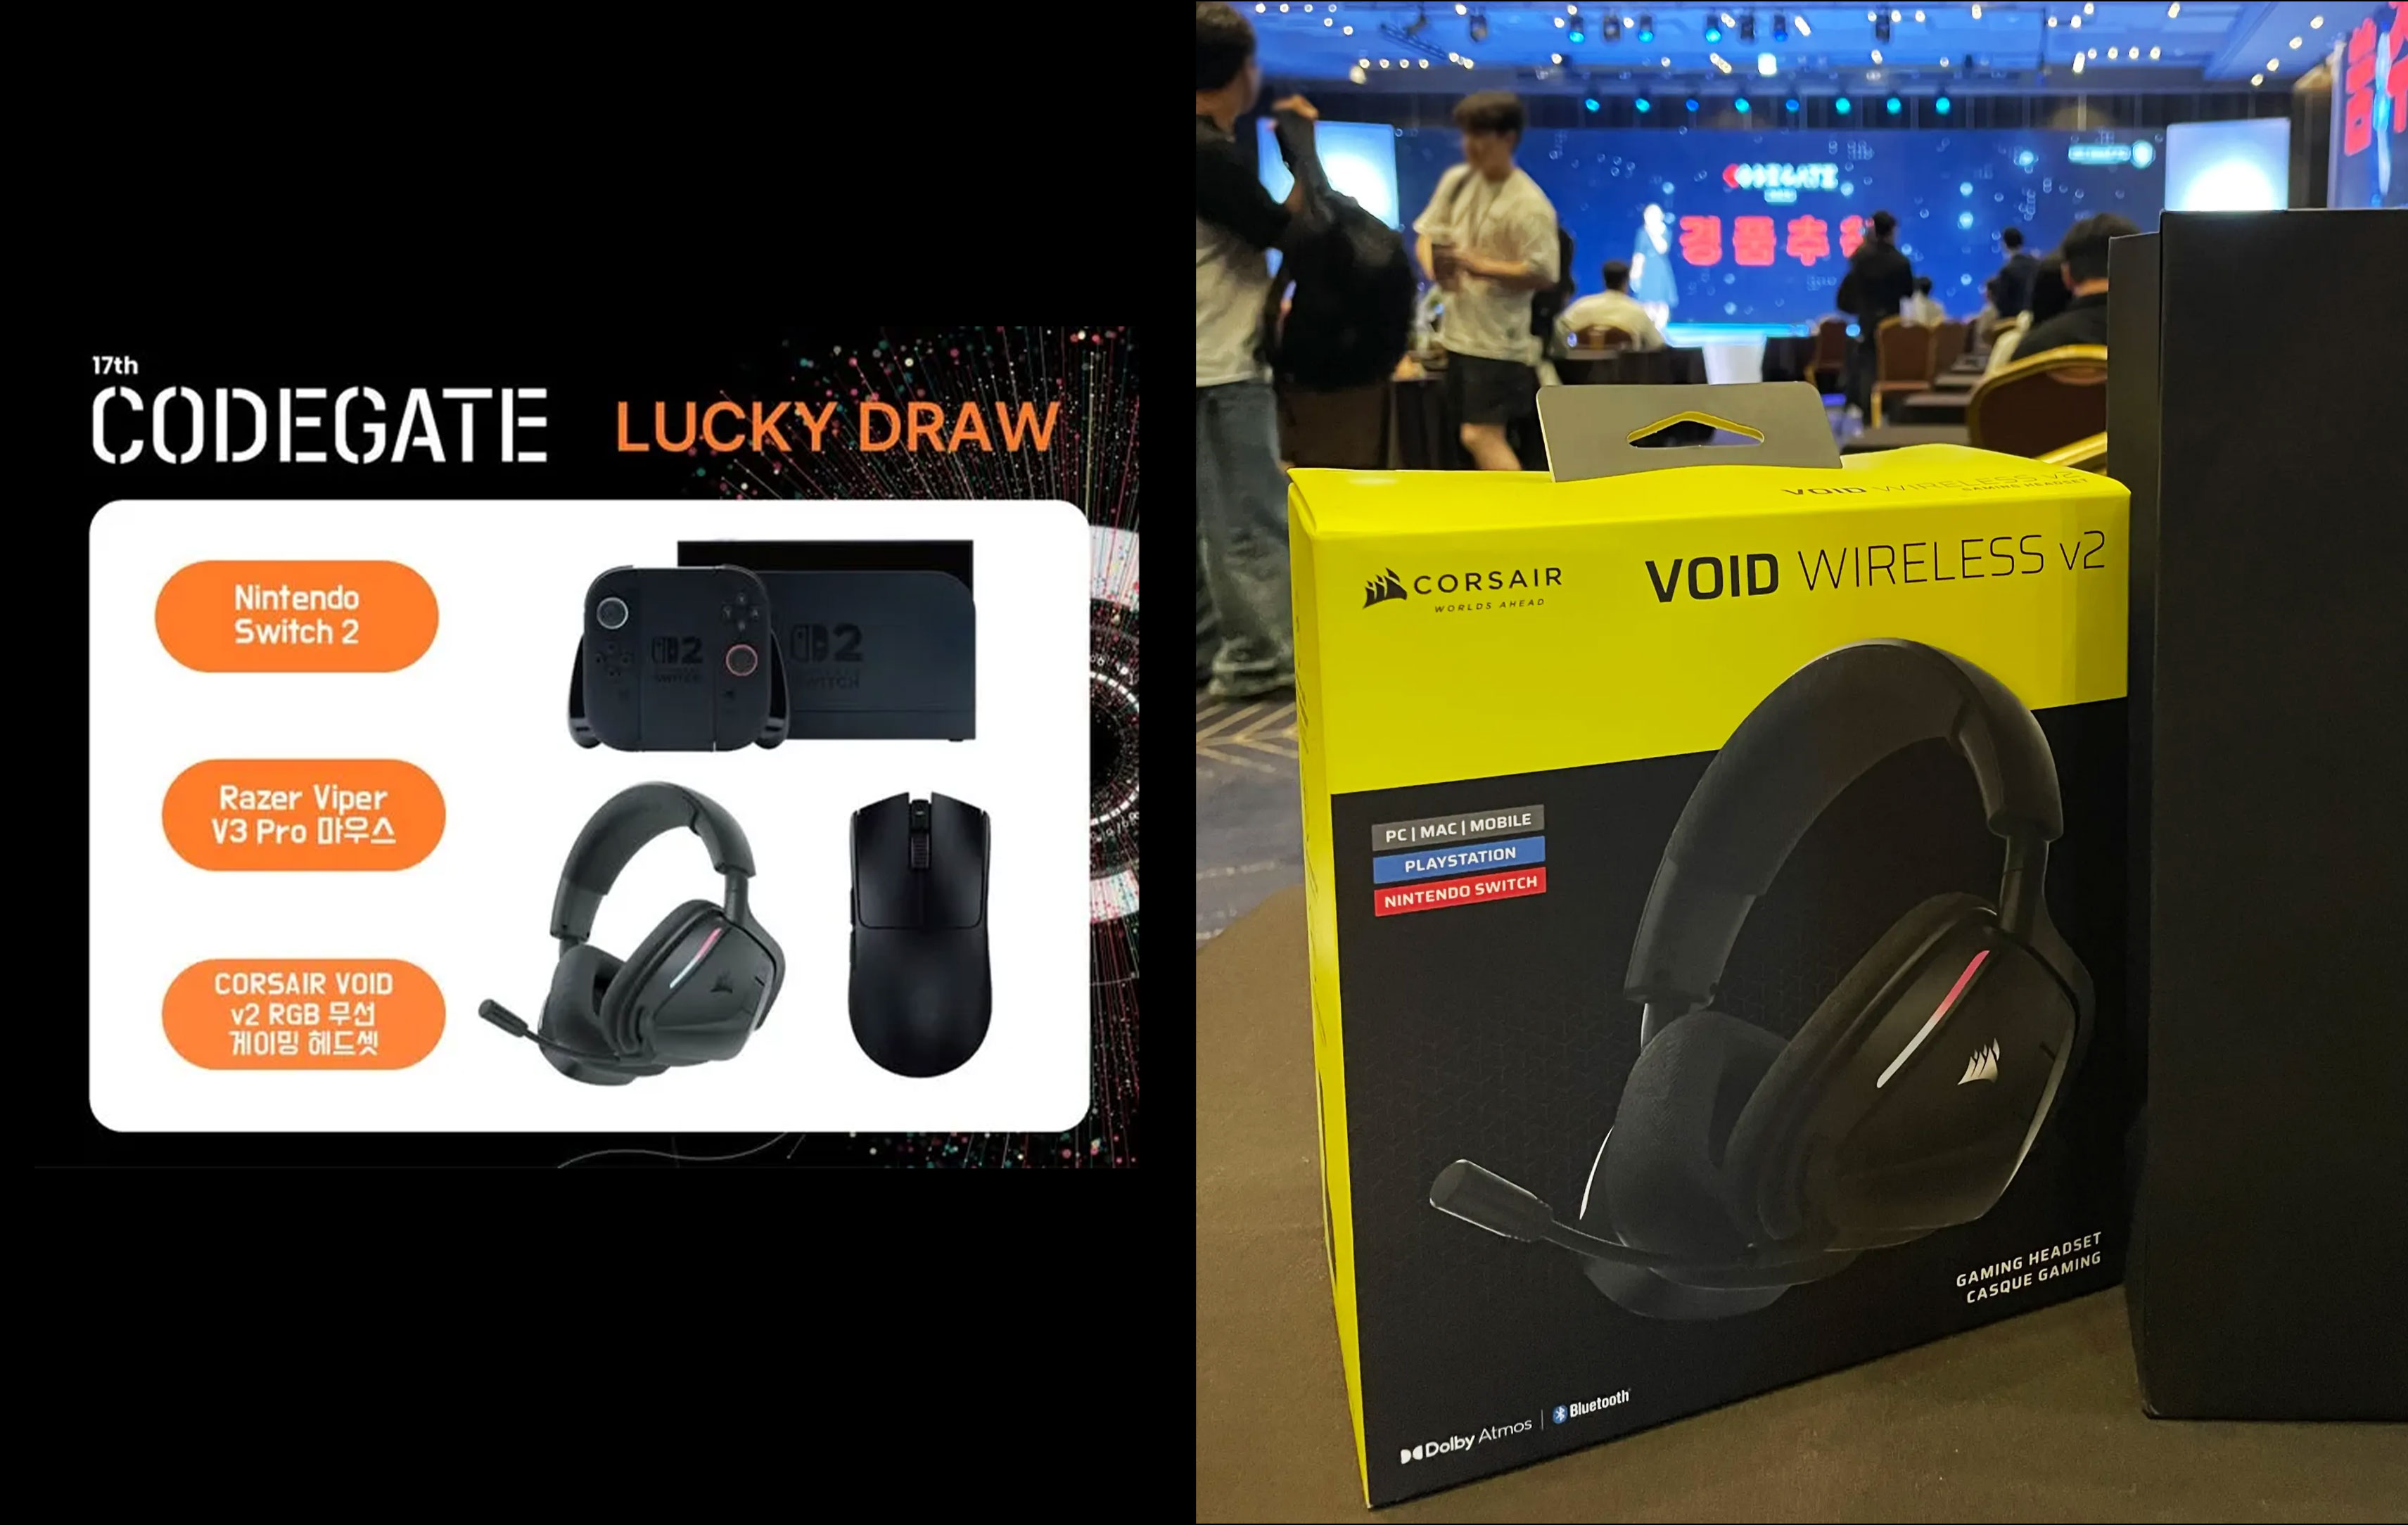
모든 발표가 끝난 뒤, 컨퍼런스장에서 경품 추첨이 진행되었습니다.
추첨이 시작된다는 안내에 로비와 부스에서 활동하던 참가자들도 모두 들어와 함께 참여했습니다.
3등부터 시작된 추첨에서 제 이름이 불리며 행운까지 따랐습니다. 🎁
CODEGATE 2025는 단순한 발표와 대회가 아니라, 체험형 해킹·산업별 보안 사례·최신 위협 동향을 종합적으로 경험할 수 있는 행사였습니다.
특히 AI와 모빌리티, 로봇 보안 분야에서 얻은 인사이트는 앞으로 지엔의 IoT·AI 보안 연구 고도화에 바로 연결될 것입니다.
🔑 시크릿박스 정답

단서 1: 코드게이트는 나이를 먹는다는 것 → "17"번째 코드게이트
단서 2: 코드게이트가 출몰한 날을 살펴볼 것 → 행사 당일이 7월 11일 → "1711"